



Fedora может начать собирать данные об использовании продукта

Fedora может начать собирать данные об использовании продукта

Fedora может начать собирать данные об использовании продукта

На проекте Fedora обсуждают предложение добавить механизм телеметрии в версию 40 для рабочих станций. По замыслу, информация будет собираться с учетом приватности пользователей и поможет узнать их предпочтения с целью совершенствования дистрибутива.

Телеметрию предлагается включить по умолчанию для новых установок, предусмотрев возможность отключения через мастер первичной настройки и конфигуратор GNOME Сontrol Center. При обновлении системы механизм будет сбрасываться, для активации юзеру придется заглянуть в раздел «Конфиденциальность».

При включенной телеметрии система сразу приступает к сбору данных, а отправка включается лишь после закрытия страницы с настройками. Процесс передачи метрик планируется сделать максимально прозрачным для аудита, а типы данных ограничить с помощью специальных правил.

Сообществу будет предоставлена возможность надзора; предварительный список разрешенных для сбора сведений уже вынесен на обсуждение:

  • реакции мышью на подсказки пакетного менеджера GNOME Software;
  • частота обращения к панелям и настройкам в конфигураторе;
  • время загрузки;
  • типы накопителей (HDD, SSD);
  • модель ноутбука;
  • выбранная локаль.

Узнать, какие данные передаются, в каком виде и как используются, пользователи смогут на специальных информационных страницах мастера первичной настройки и рабочего стола GNOME.

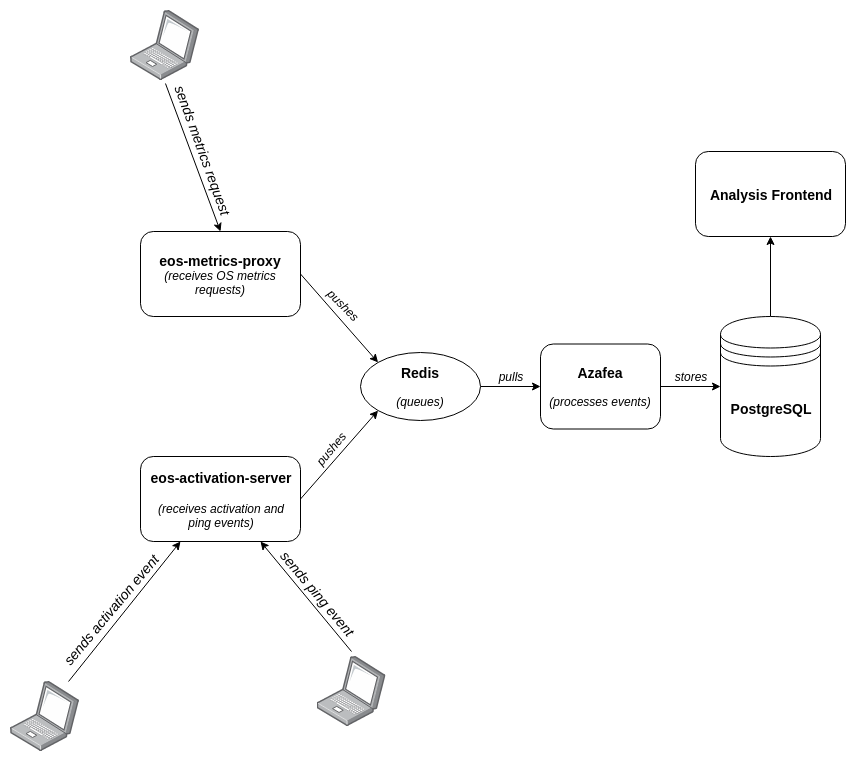
Обработку метрик предлагается осуществлять с использованием технологии Azafea, реализованной в ОС Endless: пользователи при этом не профилируются, и обращения к внешним сервисам (вроде Google Analytics), агрегаторам и хранилищам не нужны. Прием и обработка информации будут производиться на серверах проекта Fedora; при желании пользователи смогут копить такую статистику на своих мощностях (код Azafea открыт).


Предложение пока не рассмотрено комитетом FESCo (Fedora Engineering Steering Committee), отвечающим за техническую часть разработки Fedora, и может быть отклонено по итогам обсуждения в сообществе.

Подпишитесь на новости

Sega отключила аркадные сервисы после взлома серверов

Киберпреступники устроили японским аркадам незапланированный Game Over. Sega Fave, подразделение Sega по выпуску игрушек и аркадных автоматов, сообщила о взломе серверов, связанных с сетевыми платформами ALL.Net и Aime. С 1 ноября компания приостановила связанные сервисы для расследования и проверки безопасности.

Об инциденте Sega Fave сообщила на официальном сайте. Под отключение попали сетевые режимы игр, использование карт Aime, сервис PrizeON, онлайн-лотереи Sega Lucky Kuji и регистрация новых Sega ID.

Недоступной оказалась даже информация о расположении автоматов на сайтах поддерживаемых игр. Aime позволяет автомату узнавать игрока и загружать его результаты, рейтинги и накопленные предметы.

Инцидент касается и совместимых с ALL.Net игр Bandai Namco. При этом корпорация перечисляет конкретные отключённые функции и предлагает проверять статус отдельных игр.

По результатам первоначальной проверки утечку сведений о пользователях и партнёрах не обнаружили. Платёжные данные, включая информацию о банковских картах, хранятся отдельно и, по заявлению Sega Fave, не пострадали.

Способ проникновения и виновников представители не назвали. В сообщении от 2 ноября срок восстановления также не указан, сервисы обещают вернуть после расследования и проверки защиты.

RSS: Новости на портале Anti-Malware.ru