



Meduza крадет данные из сотни браузеров, в том числе Яндекса и Atom

Meduza крадет данные из сотни браузеров, в том числе Яндекса и Atom

Meduza крадет данные из сотни браузеров, в том числе Яндекса и Atom

В даркнете активно продвигается новый инфостилер для Windows — Meduza. Проведенный в Uptycs анализ семпла показал, что вредонос умеет воровать информацию из множества браузеров, расширений 2FA и криптокошельков, а также интересуется играми.

Реклама Meduza (не путать с мобильным банкером Medusa и одноименным Linux-ботом) публикуется на хакерских форумах XSS и Exploit, а также в специализированном телеграм-канале. Зловред предоставляется в пользование как услуга (Malware-as-a-Service, MaaS) и активно развивается.

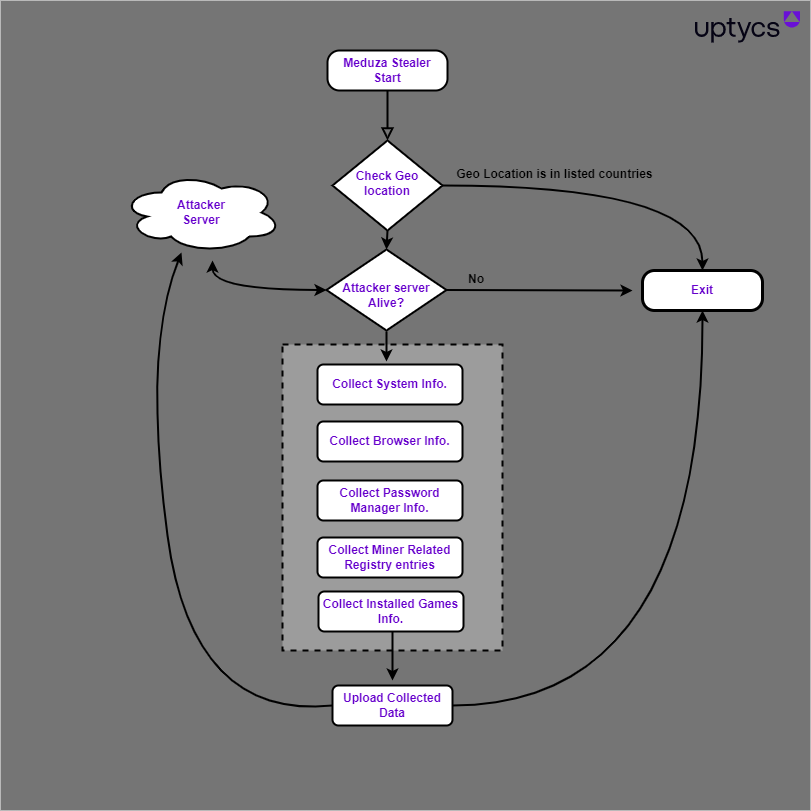
От других собратьев новобранец отличается отсутствием обфускации; для уклонения от анализа он использует другую уловку: перед кражей подключается к C2 и при отсутствии доступа завершает свой процесс. Исполнение тоже откатывается, когда жертва расположена в стране бывшего СНГ (список исключений содержит 10 позиций).

Единственным назначением новобранца является кража данных. Из браузеров он ворует сохраненные учетки, куки и историю посещений, а также оперирует списками целевых криптокошельков (включая браузерные расширения), менеджеров паролей и генераторов 2FA-кодов (два десятка). Из других приложений его интересуют Telegram, Discord и Steam.

Дополнительно вредонос заглядывает в системный реестр в поисках следов криптомайнеров и составляет список установленных игр. Новейшая версия Meduza, 1.3, снабжена модулем для кражи файлов.

Подписчикам MaaS-сервиса предоставлена возможность создавать кастомные сборки. Похищенные данные отображаются в панели управления, их можно скачать или удалить.

Уровень детектирования нового зловреда на VirusTotal пока очень низкий. На настоящий момент выявлен лишь один C2-сервер (в Германии), с которым общаются компоненты Meduza.

Подпишитесь на новости

Криптовалюту в России предложили принимать в залог

Российскому бизнесу хотят разрешить обеспечивать обязательства цифровой валютой, включая стейблкоины. Проще говоря, криптовалюта может официально превратиться в залог (почти как недвижимость или ценные бумаги, только с блокчейном).

Рекомендацию Минюсту направил Совет по развитию цифровой экономики при Совете Федерации, сообщает ТАСС.

Вместе с Банком России и другими заинтересованными организациями ведомству предложили подготовить необходимые изменения в гражданском законодательстве.

Правила должны определить, какую цифровую валюту можно использовать в качестве залога, как учитывать её в бухгалтерии и каким образом расследовать связанные с ней правонарушения. Однако пока это только инициатива.

По словам сенатора Артёма Шейкина, новый механизм способен расширить доступные бизнесу способы обеспечения обязательств и сделать работу с цифровой валютой понятнее.

Однако стейблкоины для таких операций должны находиться в легальном российском криптовалютном контуре и соответствовать установленным требованиям.

Отдельное внимание предлагают уделять стране регистрации эмитента и инфраструктуре, через которую обращается актив. Если токен связан с государством, вводящим санкции против России, его могут заблокировать или сделать недоступным.

Этот риск не теоретический. Ранее Минфин пояснял, что при блокировке криптовалюты иностранным эмитентом российский депозитарий не обязан компенсировать клиенту стоимость актива.

Властям предстоит определить порядок оценки, хранения и взыскания цифровых активов, а заодно решить, кто останется с убытками.

RSS: Новости на портале Anti-Malware.ru