



Обновление античита Call of Duty заставит хакеров галлюцинировать

Обновление античита Call of Duty заставит хакеров галлюцинировать

Обновление античита Call of Duty заставит хакеров галлюцинировать

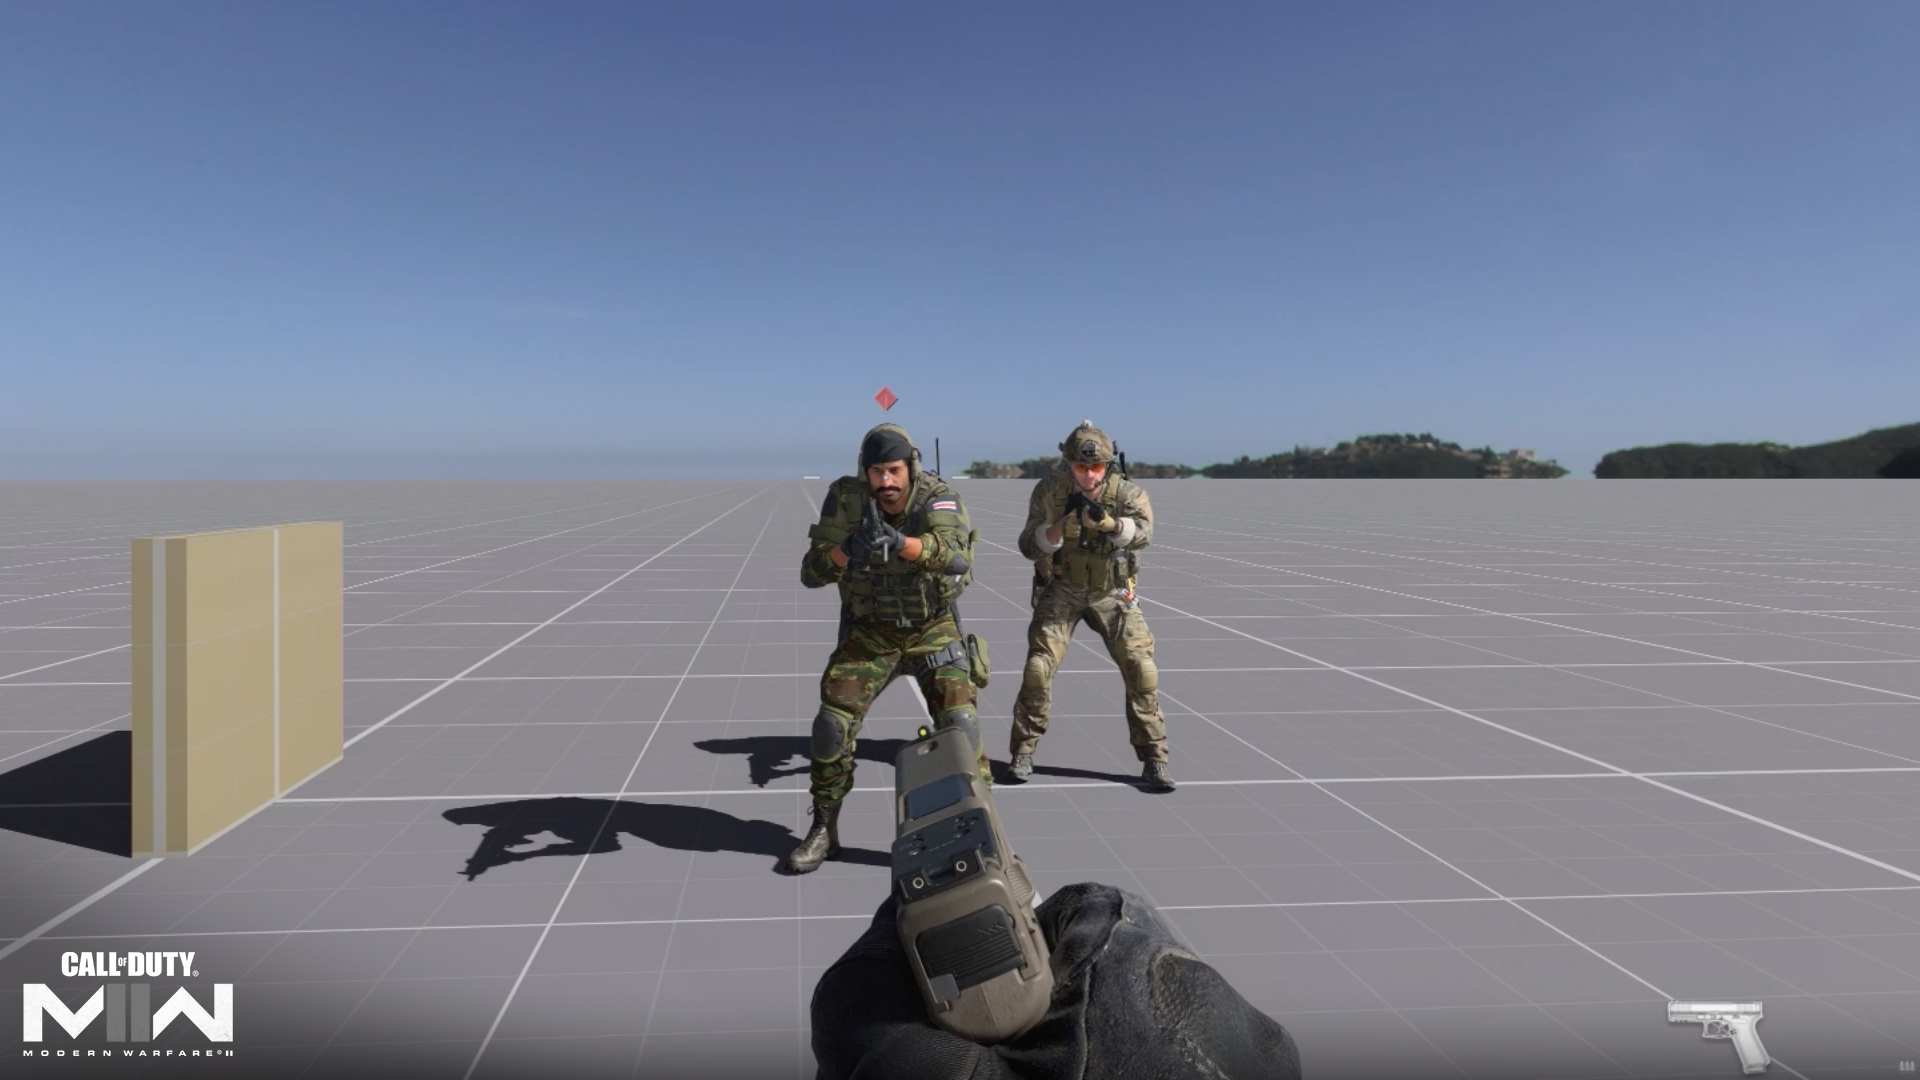
Activision выпустила обновление античит-системы Ricochet, которое должно ещё заметнее осложнить игровой процесс «хакерам». Например, теперь недобросовестные игроки будут «галлюцинировать» и видеть несуществующих персонажей.

Проблема читеров уже давно мешает нормальным геймерам в Call of Duty Warzone, Black Ops Cold War и Modern Warfare 2, поэтому разработчики решили подойти к её решению креативно.

Вместо обычного бана подозреваемых в нечестной игре, девелоперы максимально затруднили игровой процесс для пользователей «aimbot» и «wall hack». Именно так они пришли к функции обезоруживания.

Теперь читерам станет ещё сложнее, поскольку в системе Richochet появились новые возможности. Согласно посту в блоге Activision, апдейт с именем Hallucinations призван дезориентировать нечестных геймеров, заставить их видеть то, чего на самом деле нет.

В частности, Richochet копирует поведение игроков и даже передаёт движения, заставляя читеров поверить, что перед ними находится оппонент. Твиттер-аккаунт CharlieIntel опубликовал один из примеров работы новой функции.


Таким образом, различные хаки не смогут отличить «видение» от реального игрока. Помимо этого, разработчики приняли меры в отношении умышленно ложных обвинениях геймеров в спаме. Ранее нередко встречались случаи, когда на добропорядочных игроков жаловались из-за спам-активности.

Напомним, в феврале на одном из хакерских форумов опубликовали данные якобы сотрудников Activision. Сама кража внутренних сведений произошла в декабре 2022-го.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru