



macOS-вредонос RustBucket теперь глубже пробирается в систему

macOS-вредонос RustBucket теперь глубже пробирается в систему

macOS-вредонос RustBucket теперь глубже пробирается в систему

Авторы вредоноса RustBucket, предназначенного для атак на macOS, выпустили новую версию. Теперь зловред может эффективнее закрепляться в целевой системе и уходить от детектирования антивирусными продуктами.

О новом образце рассказали исследователи из команды Elastic Security Labs. Впервые на RustBucket обратили внимание в апреле этого года. Тогда компания Jamf связала его с атаками APT-группы BlueNoroff.

«Новый вариант программы RustBucket оснастили дополнительными функциями, помогающими прочнее закрепиться в ОС жертвы. Командный сервер при этом задействует динамическую сетевую инфраструктуру», — говорится в отчёте Elastic Security Labs.

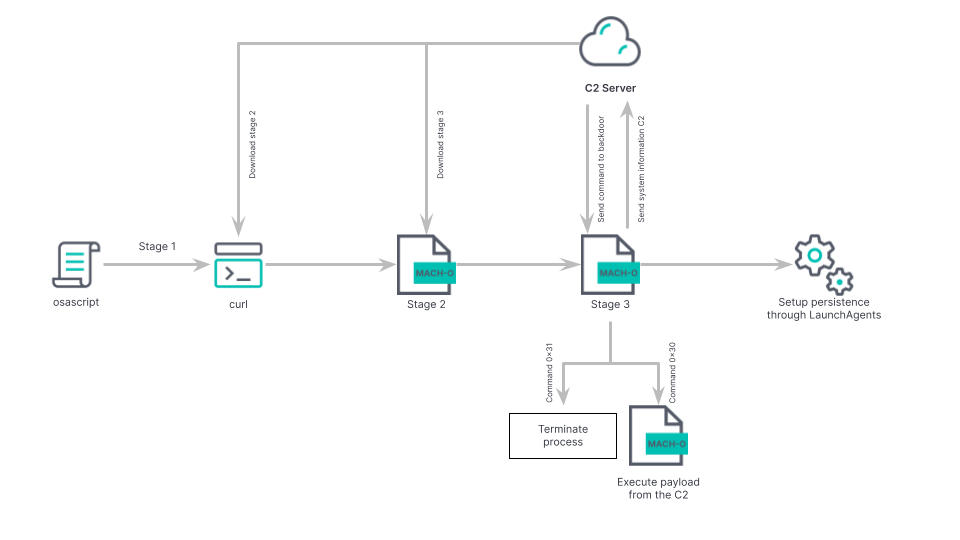
Первым на устройство попадает вредонос на Swift, его задача — скачать с командного сервера (C2) Rust-бинарник, который может извлекать важную информацию и загружать дополнительные исполняемые файлы и шелл-скрипты.

По словам Bluenoroff, группировка Bluenoroff серьёзно продвинулась в кросс-платформенных атаках, что помогает им расширить список потенциальных жертв. Для маскировки пользователям macOS подсовывают читалку PDF-документов.

Софт выполняет заявленные функции, но при этом дополнительно устанавливает в систему вредоносную нагрузку. Изначальный вектор атаки — фишинг, злоумышленники также любят выдавать себя за других людей в соцсетях вроде LinkedIn.

Операторы RustBucket специализируются исключительно на таргетированных кибератаках, выбирая в качестве целей финансовые организации. В новой версии вредоносной инфраструктуре добавили динамический DNS-домен для C2 — docsend.linkpc[.]net.

«Злоумышленники добавили обновлённой версии RustBucket plist-файл по пути  /Users/<user>/Library/LaunchAgents/com.apple.systemupdate.plist, а бинарник зловреда копируется в  /Users/<user>/Library/Metadata/System Update. Такой метод помогает оставаться в системе как можно дольше и дополнительно избегать обнаружения», — объясняют эксперты.

Подпишитесь на новости

Российских владельцев MikroTik предупредили об ограничении трафика

Около 100 тысяч российских маршрутизаторов MikroTik могут работать на уязвимых версиях RouterOS. Теперь их владельцам придётся поторопиться с обновлением: если патчи не установить в течение недели после предупреждения, оператор сможет ограничить трафик через отдельные порты. Интернет не обязательно исчезнет полностью, но работать может начать с сюрпризами.

Как сообщает РБК, Главное радиочастотное управление направило операторам связи рекомендации по защите оборудования MikroTik — как собственного, так и установленного у абонентов.

Причиной стали шесть критических уязвимостей RouterOS, обнаруженных специалистами CERT Polska. Наиболее опасная связка включает CVE-2026-67276 и CVE-2026-86060.

Первая позволяет обойти SSH-аутентификацию, а вторая — повысить привилегии до администратора. При совместном использовании злоумышленник способен полностью захватить роутер без пароля и легитимного закрытого SSH-ключа.

Ещё одна брешь, CVE-2026-67277, затрагивает сервис проверки пропускной способности. Через неё атакующий может получить данные из памяти ядра либо удалённо отправить устройство в сбой или перезагрузку.

MikroTik уже выпустила исправления, однако ждать, пока все пользователи самостоятельно найдут кнопку обновления, регулятор не хочет. Операторам рекомендовали предупредить абонентов, временно закрыть удалённый доступ к настройкам через отдельные порты и следить за подозрительным трафиком.

Если владелец роутера проигнорирует сообщение и не обновит RouterOS за неделю, провайдер может ограничить соединения по некоторым портам. В Роскомнадзоре признают, что мера неидеальная, но считают её временным способом снизить риск атак.

Представители отрасли отмечают, что операторы не обязаны чинить абонентские роутеры своими руками. Но защищать собственные сети всё равно придётся.

RSS: Новости на портале Anti-Malware.ru