



macOS-вредонос RustBucket теперь глубже пробирается в систему

macOS-вредонос RustBucket теперь глубже пробирается в систему

macOS-вредонос RustBucket теперь глубже пробирается в систему

Авторы вредоноса RustBucket, предназначенного для атак на macOS, выпустили новую версию. Теперь зловред может эффективнее закрепляться в целевой системе и уходить от детектирования антивирусными продуктами.

О новом образце рассказали исследователи из команды Elastic Security Labs. Впервые на RustBucket обратили внимание в апреле этого года. Тогда компания Jamf связала его с атаками APT-группы BlueNoroff.

«Новый вариант программы RustBucket оснастили дополнительными функциями, помогающими прочнее закрепиться в ОС жертвы. Командный сервер при этом задействует динамическую сетевую инфраструктуру», — говорится в отчёте Elastic Security Labs.

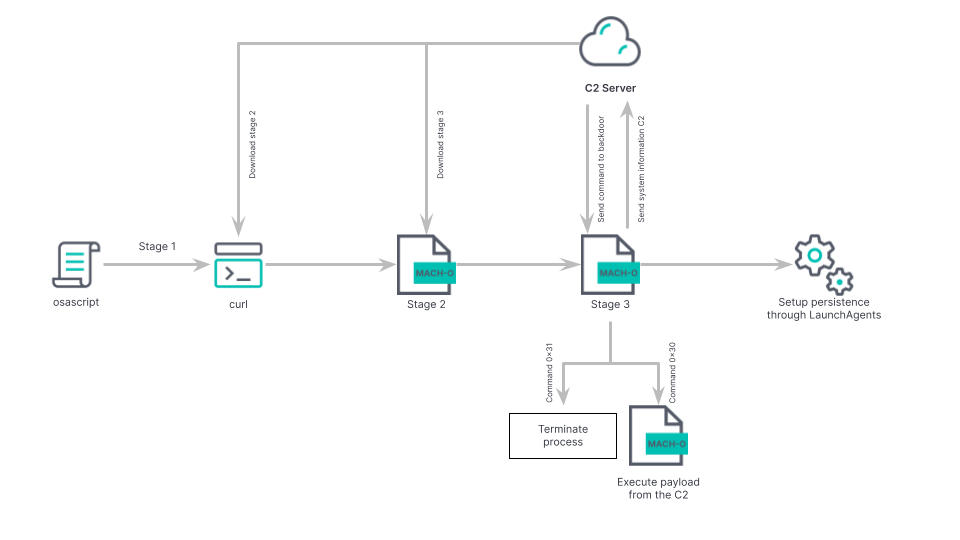
Первым на устройство попадает вредонос на Swift, его задача — скачать с командного сервера (C2) Rust-бинарник, который может извлекать важную информацию и загружать дополнительные исполняемые файлы и шелл-скрипты.

По словам Bluenoroff, группировка Bluenoroff серьёзно продвинулась в кросс-платформенных атаках, что помогает им расширить список потенциальных жертв. Для маскировки пользователям macOS подсовывают читалку PDF-документов.

Софт выполняет заявленные функции, но при этом дополнительно устанавливает в систему вредоносную нагрузку. Изначальный вектор атаки — фишинг, злоумышленники также любят выдавать себя за других людей в соцсетях вроде LinkedIn.

Операторы RustBucket специализируются исключительно на таргетированных кибератаках, выбирая в качестве целей финансовые организации. В новой версии вредоносной инфраструктуре добавили динамический DNS-домен для C2 — docsend.linkpc[.]net.

«Злоумышленники добавили обновлённой версии RustBucket plist-файл по пути  /Users/<user>/Library/LaunchAgents/com.apple.systemupdate.plist, а бинарник зловреда копируется в  /Users/<user>/Library/Metadata/System Update. Такой метод помогает оставаться в системе как можно дольше и дополнительно избегать обнаружения», — объясняют эксперты.

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru