



Positive Technologies нашла 6 дыр в файрволах и точках доступа Zyxel

Positive Technologies нашла 6 дыр в файрволах и точках доступа Zyxel

Positive Technologies нашла 6 дыр в файрволах и точках доступа Zyxel

Никита Абрамов, один из экспертов Positive Technologies, обнаружил целых шесть уязвимостей в оборудовании тайваньской компании Zyxel. Пять брешей получили высокую степень риска, а вендор уже успел подготовить патчи.

Описания уязвимостей и благодарность Никите Абрамову Zyxel опубликовала в одном из уведомлений. Как выяснили в Positive Technologies, баги могли затрагивать в районе 23 тыс. устройств.

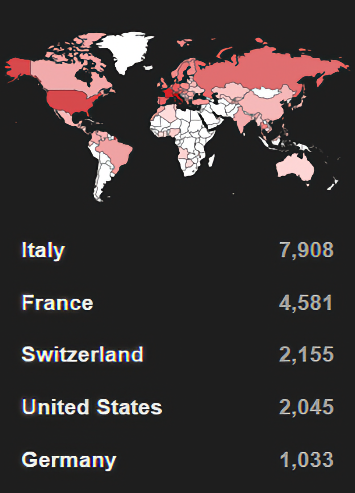
Больше всего проблемных девайсов специалисты обнаружили в Италии (почти восемь тысяч), далее следует Франция (4,5 тысячи) и Чехия с США — более двух тысяч. России досталось лишь восьмое место — чуть более 680 устройств.


Никита Абрамов выделил две наиболее опасные дыры — CVE-2023-22913 и CVE-2023-22916. По шкале CVSS 3.1 им дали 8,1 балла. Как уточнил эксперт, с помощью этих брешей злоумышленник мог удалённо внедрить в код приложения системные команды и выполнить их на межсетевом экране.

Этот вектор позволял не только изменить часть конфигурационных данных и вызывать DoS, но и организовать ботнет.

Чуть менее опасные — 7,5 балла — уязвимости получили идентификаторы CVE-2023-22915 и CVE-2023-22917. Первая приводит к отказу в обслуживании файрвола, а вторая позволяет загрузить вредоносный файл.

Последняя опасная дыра — CVE-2023-22914 (7,2 балла). Она допускает выполнение неавторизованных команд операционной системы в одной из директорий для хранения временных файлов. Zyxel опубликовала рекомендации, которые помогут всем, кто хочет корректно установить патчи.

Подпишитесь на новости

Квантовая случайность дала сбой: ИИ может найти подсказки для взлома

Квантовая физика умеет создавать настоящую случайность, но инженеры всё ещё способны её испортить. Генератор может успешно пройти статистические тесты и при этом выдавать атакующему достаточно подсказок, чтобы тот попробовал предсказать следующие числа.

Европейский институт телекоммуникационных стандартов выпустил руководство ETSI TR 104 171 по разработке и оценке квантовых генераторов случайных чисел — QRNG.

Такие устройства измеряют квантовый процесс, обрабатывают полученные данные и передают случайные значения криптографическим системам для создания ключей и выполнения других защитных операций.

Проблема в том, что безопасность зависит не только от квантового источника. Датчики, блоки питания, сигнальные процессоры и алгоритмы обработки способны добавлять шум, часть которого может оказаться предсказуемой.


ETSI предупреждает, что системы искусственного интеллекта могут помочь злоумышленникам анализировать большие объёмы данных и находить такие закономерности.

Ещё одним источником подсказок способны стать изменения энергопотребления и электромагнитное излучение устройства. Связав побочные сигналы с выдаваемыми числами, атакующий теоретически сможет ослабить защищённую ими криптографию.

Авторы отчёта предлагают применять принцип нулевого доверия к энтропии (entropy zero trust). Производителям и операторам следует проверять квантовый источник, контролировать обработку данных, постоянно искать аномалии, защищать оборудование от вмешательства и шифровать каналы доставки чисел приложениям.

Для расследования сбоев рекомендуется записывать время генерации, версию работающего ПО и происхождение выходных данных. В многопользовательских системах потоки разных клиентов должны быть изолированы.

RSS: Новости на портале Anti-Malware.ru