



Positive Technologies нашла 6 дыр в файрволах и точках доступа Zyxel

Positive Technologies нашла 6 дыр в файрволах и точках доступа Zyxel

Positive Technologies нашла 6 дыр в файрволах и точках доступа Zyxel

Никита Абрамов, один из экспертов Positive Technologies, обнаружил целых шесть уязвимостей в оборудовании тайваньской компании Zyxel. Пять брешей получили высокую степень риска, а вендор уже успел подготовить патчи.

Описания уязвимостей и благодарность Никите Абрамову Zyxel опубликовала в одном из уведомлений. Как выяснили в Positive Technologies, баги могли затрагивать в районе 23 тыс. устройств.

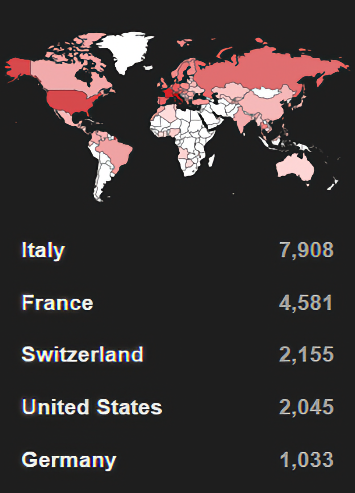
Больше всего проблемных девайсов специалисты обнаружили в Италии (почти восемь тысяч), далее следует Франция (4,5 тысячи) и Чехия с США — более двух тысяч. России досталось лишь восьмое место — чуть более 680 устройств.


Никита Абрамов выделил две наиболее опасные дыры — CVE-2023-22913 и CVE-2023-22916. По шкале CVSS 3.1 им дали 8,1 балла. Как уточнил эксперт, с помощью этих брешей злоумышленник мог удалённо внедрить в код приложения системные команды и выполнить их на межсетевом экране.

Этот вектор позволял не только изменить часть конфигурационных данных и вызывать DoS, но и организовать ботнет.

Чуть менее опасные — 7,5 балла — уязвимости получили идентификаторы CVE-2023-22915 и CVE-2023-22917. Первая приводит к отказу в обслуживании файрвола, а вторая позволяет загрузить вредоносный файл.

Последняя опасная дыра — CVE-2023-22914 (7,2 балла). Она допускает выполнение неавторизованных команд операционной системы в одной из директорий для хранения временных файлов. Zyxel опубликовала рекомендации, которые помогут всем, кто хочет корректно установить патчи.

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru