



Авторы хакерского мультитула Flipper Zero ожидают роста продаж до $80 млн

Авторы хакерского мультитула Flipper Zero ожидают роста продаж до $80 млн

Авторы хакерского мультитула Flipper Zero ожидают роста продаж до $80 млн

Портативное многофункциональное устройство разработки Flipper Devices набирает популярность у тестировщиков и гиков. В прошлом году объем продаж Flipper Zero, по данным компании, составил $25 млн, в этом уровень должен повыситься до $80 миллионов.

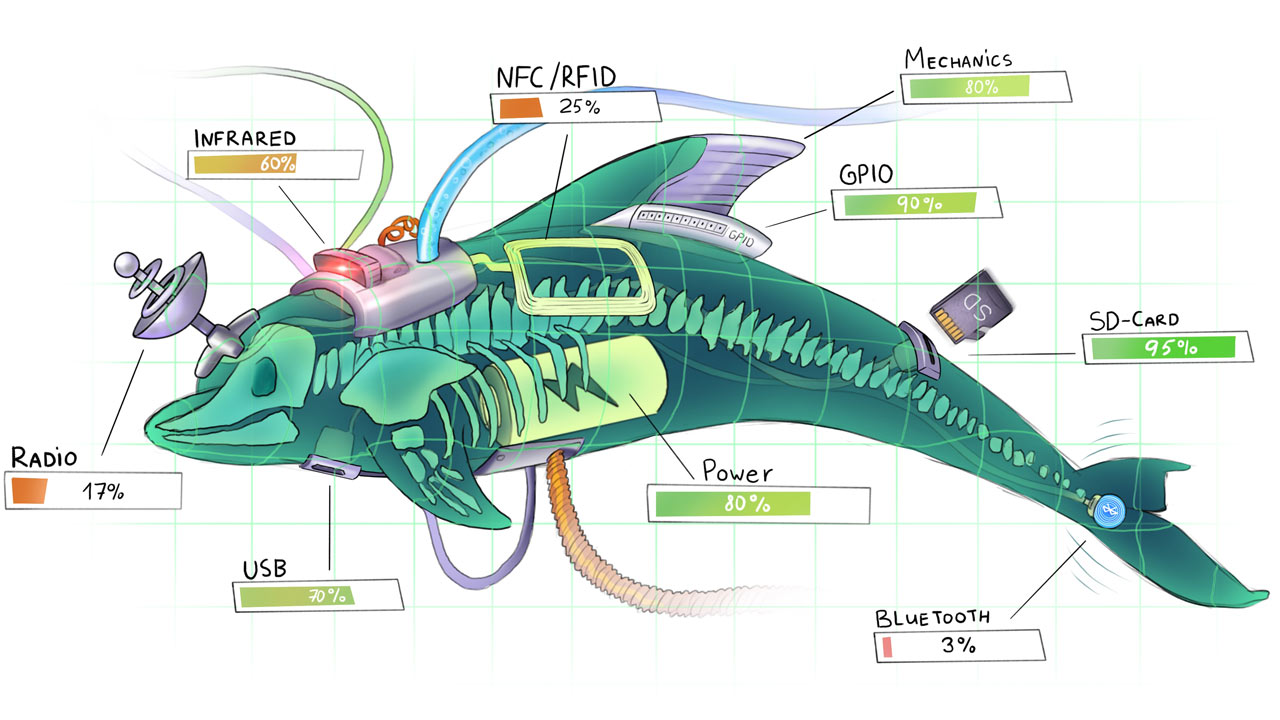
Проект позиционируется как карманный мультитул для пентеста IoT и беспроводных систем контроля доступа. Небольшое устройство с ЖК-экраном оформлено как игрушка, из-за этого его иногда называют «тамагочи для хакеров».

Возможности гаджета позволяют, к примеру, перехватывать радиосигналы (в диапазоне от 300 до 928 МГц, AM и FM) и воспроизводить их, чтобы отпереть дворовый шлагбаум или гаражные ворота. Можно также считывать и эмулировать домофонные ключи, смарт-карты доступа RFID/NFC, ИК-пульты телевизоров и приставок, — даже провести атаку BadUSB (по умолчанию на Windows и macOS).

Исходный код прошивки Flipper Zero открыт, и на рынке имеются кастомные версии, а также дополнительные приложения (например, для антенны в 1 ГГц) и модули, в том числе Wi-Fi. Обновления можно закачивать через Bluetooth, используя приложение iOS или Android.

На Amazon и eBay продажи Флиппера запрещены — из-за того, что его можно использовать для кражи данных банковских карт (как скиммер).

Компания Flipper Devices изначально базировалась в России, но в начале прошлого года переехала в зарубежье и утверждает, что обрубила все связи со своей колыбелью. Поставки в РФ прекращены, однако команда, состоящая из русских и украинцев, обещает выполнить все предзаказы, пусть даже с возможными задержками для жителей стран бывшего СНГ.

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru