



Авторы хакерского мультитула Flipper Zero ожидают роста продаж до $80 млн

Авторы хакерского мультитула Flipper Zero ожидают роста продаж до $80 млн

Авторы хакерского мультитула Flipper Zero ожидают роста продаж до $80 млн

Портативное многофункциональное устройство разработки Flipper Devices набирает популярность у тестировщиков и гиков. В прошлом году объем продаж Flipper Zero, по данным компании, составил $25 млн, в этом уровень должен повыситься до $80 миллионов.

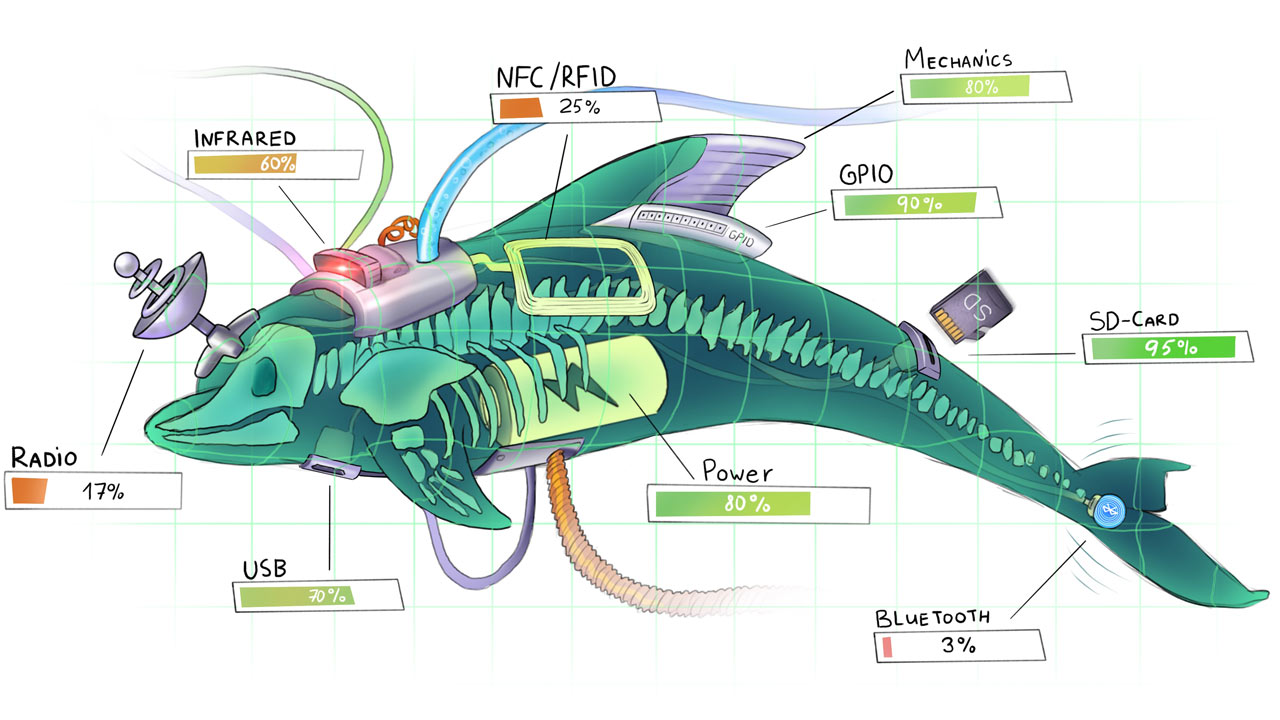
Проект позиционируется как карманный мультитул для пентеста IoT и беспроводных систем контроля доступа. Небольшое устройство с ЖК-экраном оформлено как игрушка, из-за этого его иногда называют «тамагочи для хакеров».

Возможности гаджета позволяют, к примеру, перехватывать радиосигналы (в диапазоне от 300 до 928 МГц, AM и FM) и воспроизводить их, чтобы отпереть дворовый шлагбаум или гаражные ворота. Можно также считывать и эмулировать домофонные ключи, смарт-карты доступа RFID/NFC, ИК-пульты телевизоров и приставок, — даже провести атаку BadUSB (по умолчанию на Windows и macOS).

Исходный код прошивки Flipper Zero открыт, и на рынке имеются кастомные версии, а также дополнительные приложения (например, для антенны в 1 ГГц) и модули, в том числе Wi-Fi. Обновления можно закачивать через Bluetooth, используя приложение iOS или Android.

На Amazon и eBay продажи Флиппера запрещены — из-за того, что его можно использовать для кражи данных банковских карт (как скиммер).

Компания Flipper Devices изначально базировалась в России, но в начале прошлого года переехала в зарубежье и утверждает, что обрубила все связи со своей колыбелью. Поставки в РФ прекращены, однако команда, состоящая из русских и украинцев, обещает выполнить все предзаказы, пусть даже с возможными задержками для жителей стран бывшего СНГ.

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru