



Авторы хакерского мультитула Flipper Zero ожидают роста продаж до $80 млн

Авторы хакерского мультитула Flipper Zero ожидают роста продаж до $80 млн

Авторы хакерского мультитула Flipper Zero ожидают роста продаж до $80 млн

Портативное многофункциональное устройство разработки Flipper Devices набирает популярность у тестировщиков и гиков. В прошлом году объем продаж Flipper Zero, по данным компании, составил $25 млн, в этом уровень должен повыситься до $80 миллионов.

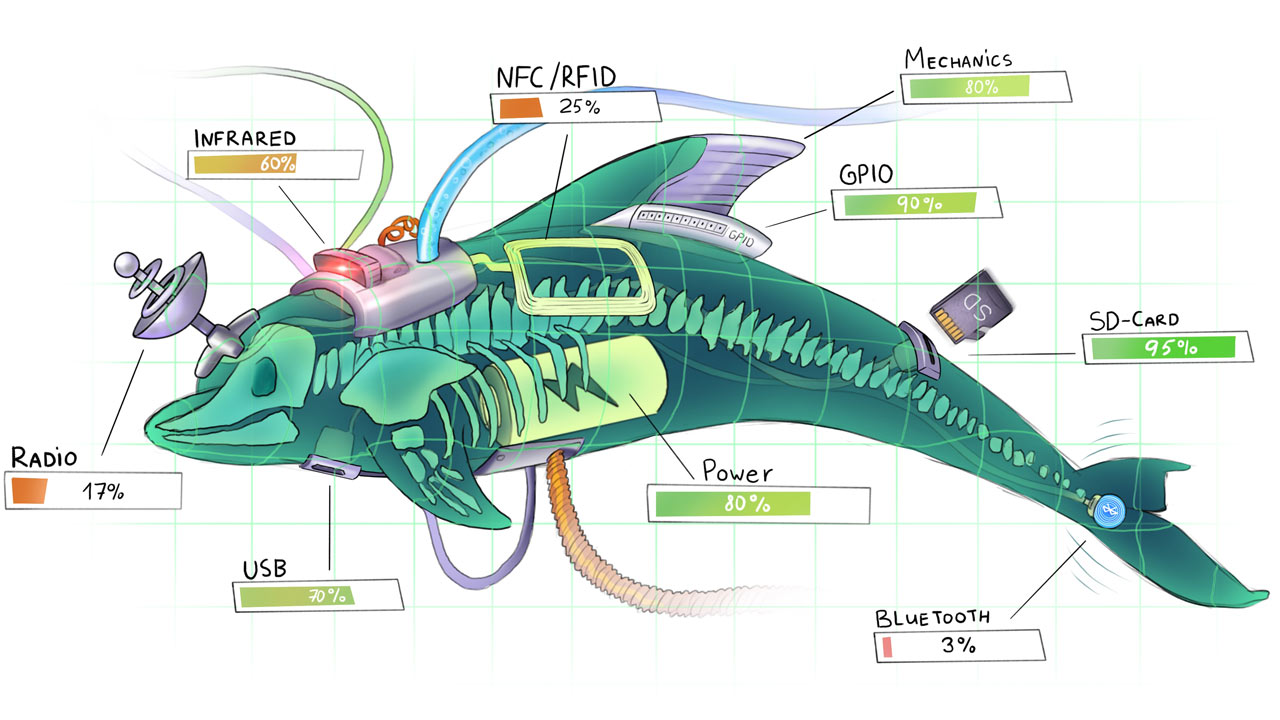
Проект позиционируется как карманный мультитул для пентеста IoT и беспроводных систем контроля доступа. Небольшое устройство с ЖК-экраном оформлено как игрушка, из-за этого его иногда называют «тамагочи для хакеров».

Возможности гаджета позволяют, к примеру, перехватывать радиосигналы (в диапазоне от 300 до 928 МГц, AM и FM) и воспроизводить их, чтобы отпереть дворовый шлагбаум или гаражные ворота. Можно также считывать и эмулировать домофонные ключи, смарт-карты доступа RFID/NFC, ИК-пульты телевизоров и приставок, — даже провести атаку BadUSB (по умолчанию на Windows и macOS).

Исходный код прошивки Flipper Zero открыт, и на рынке имеются кастомные версии, а также дополнительные приложения (например, для антенны в 1 ГГц) и модули, в том числе Wi-Fi. Обновления можно закачивать через Bluetooth, используя приложение iOS или Android.

На Amazon и eBay продажи Флиппера запрещены — из-за того, что его можно использовать для кражи данных банковских карт (как скиммер).

Компания Flipper Devices изначально базировалась в России, но в начале прошлого года переехала в зарубежье и утверждает, что обрубила все связи со своей колыбелью. Поставки в РФ прекращены, однако команда, состоящая из русских и украинцев, обещает выполнить все предзаказы, пусть даже с возможными задержками для жителей стран бывшего СНГ.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru