



Баг Microsoft Teams позволяет доставлять вредоносы сотрудникам организаций

Баг Microsoft Teams позволяет доставлять вредоносы сотрудникам организаций

Баг Microsoft Teams позволяет доставлять вредоносы сотрудникам организаций

Специалисты по кибербезопасности выявили уязвимость, позволяющую злоумышленникам доставлять вредоносные программы напрямую сотрудникам во входящих сообщениях Microsoft Teams.

На баг обратили внимание в компании Jumpsec. Макс Корбридж, один из исследователей, описывает его следующим образом:

«Использующие Microsoft Teams организации заимствуют конфигурацию Microsoft по умолчанию, что позволяет сторонним пользователям “дотянуться“ до сотрудников».

При условии качественной социальной инженерии и эксплуатации этого бага атакующие имеют приличные шансы на успех, отметили эксперты.

Как известно, по умолчанию пользователи, находящиеся за пределами организации, не могут отправлять сотрудникам файлы. Тем не менее ограничивающие инструменты можно обойти, выяснил Том Эллсон из Jumpsec.

«Эксплуатация уязвимости, кстати, довольно проста: мы использовали обычную технику IDOR для переключения внутреннего и внешнего идентификатора получателя в запросе POST», — объясняют исследователи.

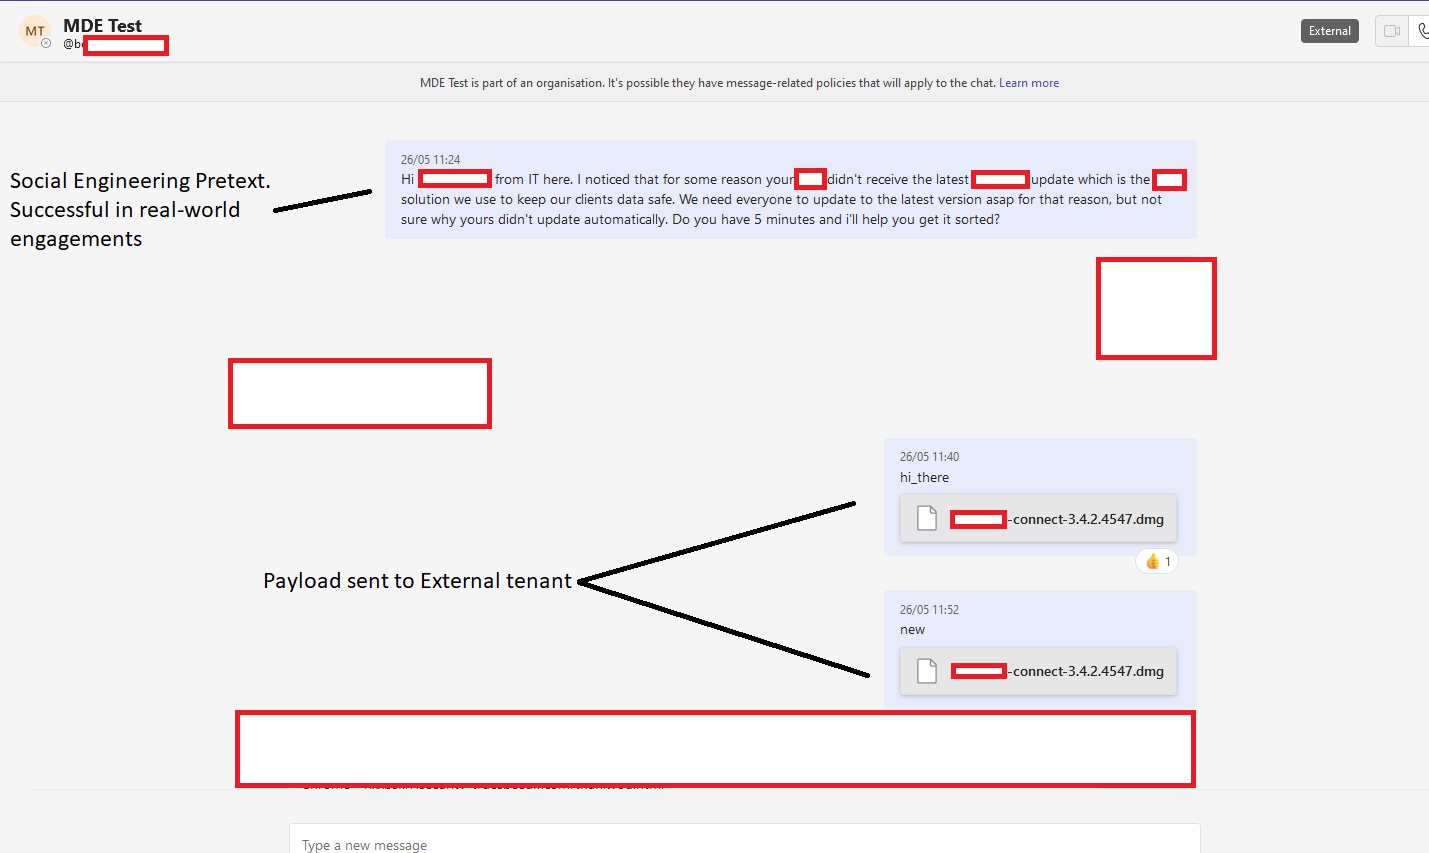
Таким образом, условный злоумышленник сможет отправить вредоносную нагрузку, которая придёт в почтовый ящик получателя в виде файла. Атакующий может увеличить шансы на успех, зарегистрировав домен, копирующий домен целевой организации, на ящик, имитирующий имейл известного служащего.

Само собой, входящее сообщение даже в этом случае будет помечено плашкой «Внешний», но есть вероятность, что целевой сотрудник просто проигнорирует предупреждение, особенно если в ход пойдёт социальная инженерия.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru