



Баг Microsoft Teams позволяет доставлять вредоносы сотрудникам организаций

Баг Microsoft Teams позволяет доставлять вредоносы сотрудникам организаций

Баг Microsoft Teams позволяет доставлять вредоносы сотрудникам организаций

Специалисты по кибербезопасности выявили уязвимость, позволяющую злоумышленникам доставлять вредоносные программы напрямую сотрудникам во входящих сообщениях Microsoft Teams.

На баг обратили внимание в компании Jumpsec. Макс Корбридж, один из исследователей, описывает его следующим образом:

«Использующие Microsoft Teams организации заимствуют конфигурацию Microsoft по умолчанию, что позволяет сторонним пользователям “дотянуться“ до сотрудников».

При условии качественной социальной инженерии и эксплуатации этого бага атакующие имеют приличные шансы на успех, отметили эксперты.

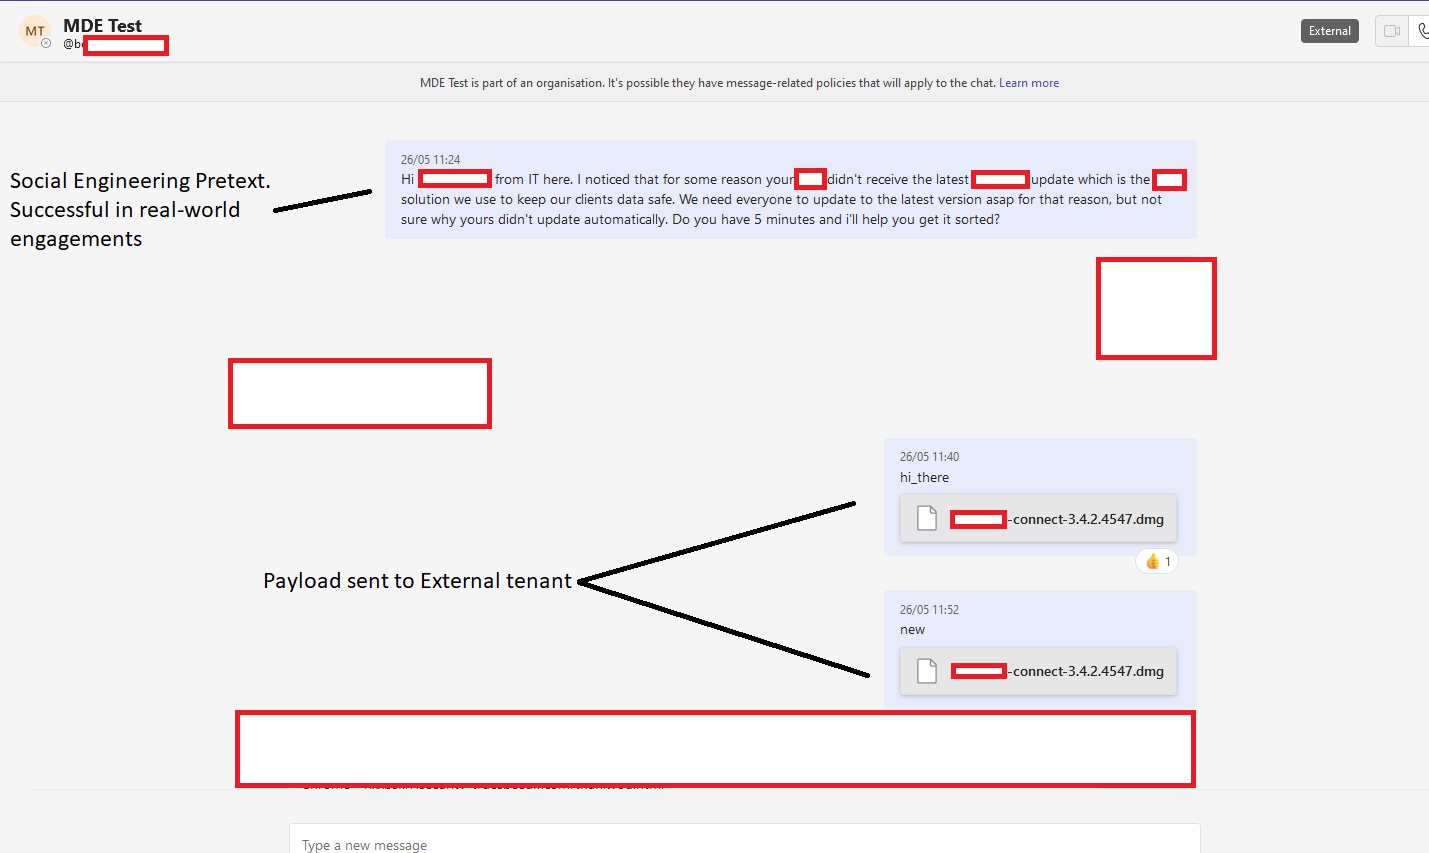
Как известно, по умолчанию пользователи, находящиеся за пределами организации, не могут отправлять сотрудникам файлы. Тем не менее ограничивающие инструменты можно обойти, выяснил Том Эллсон из Jumpsec.

«Эксплуатация уязвимости, кстати, довольно проста: мы использовали обычную технику IDOR для переключения внутреннего и внешнего идентификатора получателя в запросе POST», — объясняют исследователи.

Таким образом, условный злоумышленник сможет отправить вредоносную нагрузку, которая придёт в почтовый ящик получателя в виде файла. Атакующий может увеличить шансы на успех, зарегистрировав домен, копирующий домен целевой организации, на ящик, имитирующий имейл известного служащего.

Само собой, входящее сообщение даже в этом случае будет помечено плашкой «Внешний», но есть вероятность, что целевой сотрудник просто проигнорирует предупреждение, особенно если в ход пойдёт социальная инженерия.

Подпишитесь на новости

Торвальдс высмеял запрет ИИ: тогда откажитесь и от компиляторов

Линус Торвальдс резко выступил против запрета использовать ИИ для описания изменений в ядре Linux. В ответ на предложение писать сообщения к коммитам вручную он саркастически предложил разработчику отказаться ещё и от компиляторов. Хотите доказать, что понимаете машину? Тогда пишите на ассемблере.

Свою позицию создатель Linux изложил в письме для разработчиков ядра от 13 октября.

Поводом стало предложение Лорана Пиншара: описания коммитов должны составлять люди, пусть и с помощью машинного перевода. По его мнению, это помогло бы отсеивать патчи от тех, кто просто пересылает ответы нейросети, не понимая результата. Если разработчик действительно разобрался в коде, объяснить изменения самостоятельно ему несложно.

Торвальдс такую логику не принял. Продолжая издевательскую аналогию, он предложил запретить и текстовые редакторы: нечего прятать ошибки набора за кнопкой Backspace. Доказывайте компетентность без удобных инструментов — раз уж решили измерять её таким способом.

Его требование к участникам проекта другое: стараться делать работу качественно и понимать, что именно они отправляют. Выбор инструмента сам по себе этого понимания не подтверждает и не отменяет.

При этом письмо не означает, что любой сгенерированный патч теперь можно бездумно тащить в ядро. Торвальдс прямо требует осмысленной работы от автора. Нейросеть может помочь написать код и пояснения, но должность ответственного за результат ей никто не выдавал.

RSS: Новости на портале Anti-Malware.ru