



Баг Microsoft Teams позволяет доставлять вредоносы сотрудникам организаций

Баг Microsoft Teams позволяет доставлять вредоносы сотрудникам организаций

Баг Microsoft Teams позволяет доставлять вредоносы сотрудникам организаций

Специалисты по кибербезопасности выявили уязвимость, позволяющую злоумышленникам доставлять вредоносные программы напрямую сотрудникам во входящих сообщениях Microsoft Teams.

На баг обратили внимание в компании Jumpsec. Макс Корбридж, один из исследователей, описывает его следующим образом:

«Использующие Microsoft Teams организации заимствуют конфигурацию Microsoft по умолчанию, что позволяет сторонним пользователям “дотянуться“ до сотрудников».

При условии качественной социальной инженерии и эксплуатации этого бага атакующие имеют приличные шансы на успех, отметили эксперты.

Как известно, по умолчанию пользователи, находящиеся за пределами организации, не могут отправлять сотрудникам файлы. Тем не менее ограничивающие инструменты можно обойти, выяснил Том Эллсон из Jumpsec.

«Эксплуатация уязвимости, кстати, довольно проста: мы использовали обычную технику IDOR для переключения внутреннего и внешнего идентификатора получателя в запросе POST», — объясняют исследователи.

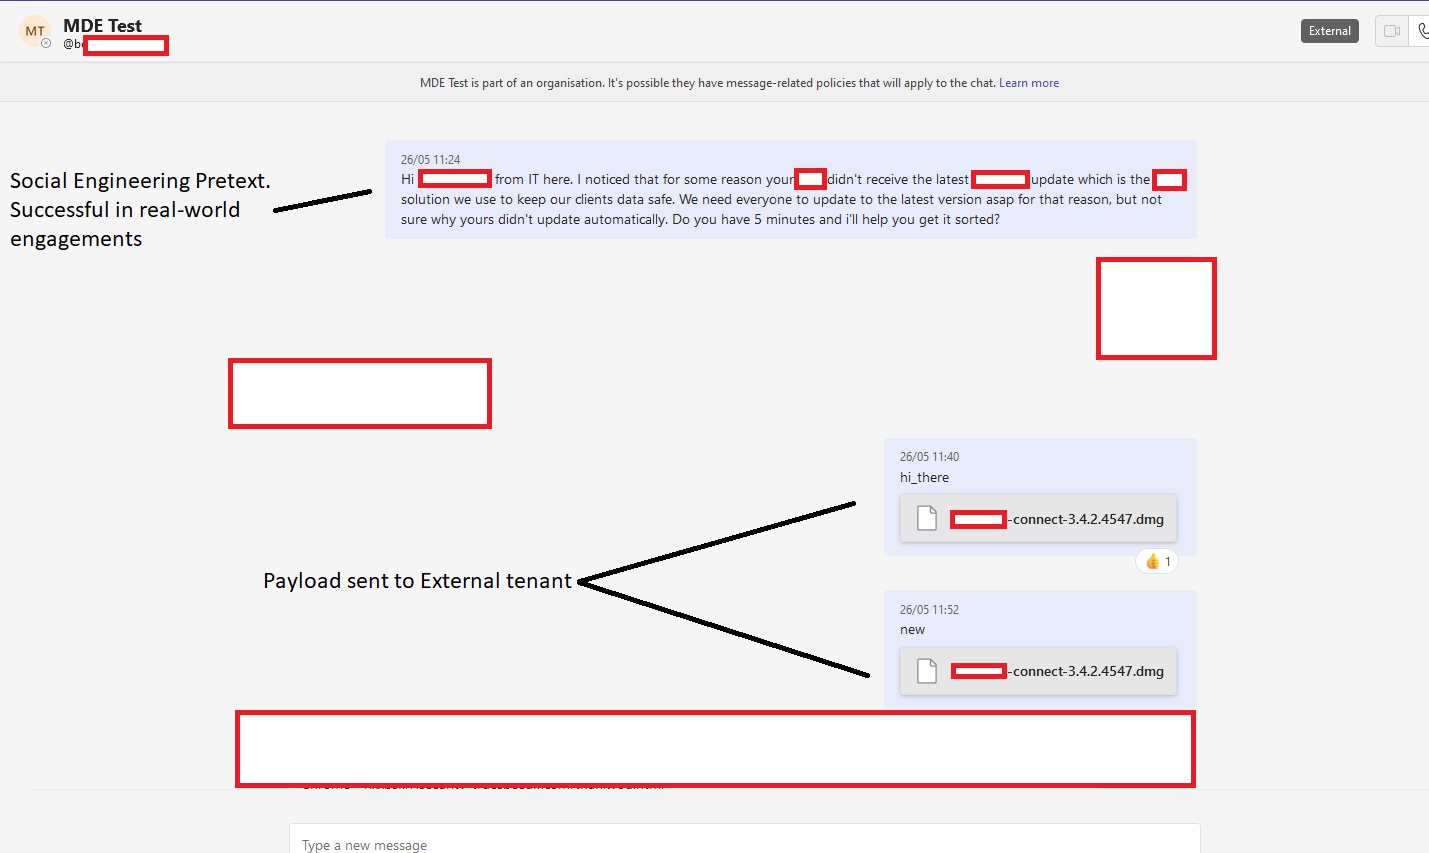
Таким образом, условный злоумышленник сможет отправить вредоносную нагрузку, которая придёт в почтовый ящик получателя в виде файла. Атакующий может увеличить шансы на успех, зарегистрировав домен, копирующий домен целевой организации, на ящик, имитирующий имейл известного служащего.

Само собой, входящее сообщение даже в этом случае будет помечено плашкой «Внешний», но есть вероятность, что целевой сотрудник просто проигнорирует предупреждение, особенно если в ход пойдёт социальная инженерия.

Подпишитесь на новости

Avanpost представила систему DAG: поиск чувствительных файлов и лишних прав

Сотрудник давно сменил должность, а доступ к старым папкам остался. Рядом лежат выгрузки персональных данных и инструкция с паролями — корпоративная классика, которую никто не любит. Avanpost представила DAG — решение для контроля доступа к неструктурированным данным на файловых серверах, в облаках и корпоративных базах знаний.

Основные возможности продукта компания описывает в официальной документации.

По словам разработчика, система обнаруживает конфиденциальную информацию по содержимому файлов, показывает фактические права пользователей и выявляет нарушения политик безопасности. Задача — выяснить, кто действительно может открыть конфиденциальные документы, даже если утверждённые регламенты рисуют куда более благополучную картину.

Найти лишние права — половина дела. В DAG встроен движок бизнес-процессов: он позволяет направить запрос владельцу данных, собрать согласования, поставить задачу ИТ-службе и проконтролировать исполнение.

После корректировок повторное сканирование проверяет, что доступ действительно закрыт. Галочка в заявке сама по себе доказательством не считается.

Далее система отслеживает изменения прав и объектов, передаёт сведения о нарушениях в SIEM и SOAR и может запускать внутренние сценарии реагирования.

DAG работает самостоятельно или в связке с IDM. Интеграция позволяет учитывать должность и кадровый статус сотрудника, инициируя пересмотр доступа при переводе или увольнении.

Вендор представил две версии: для крупных корпораций с акцентом на высокие нагрузки и для среднего бизнеса — с упором на простоту интеграции. Заказчикам предлагают пилот на действующей инфраструктуре.

RSS: Новости на портале Anti-Malware.ru