



Баг Microsoft Teams позволяет доставлять вредоносы сотрудникам организаций

Баг Microsoft Teams позволяет доставлять вредоносы сотрудникам организаций

Баг Microsoft Teams позволяет доставлять вредоносы сотрудникам организаций

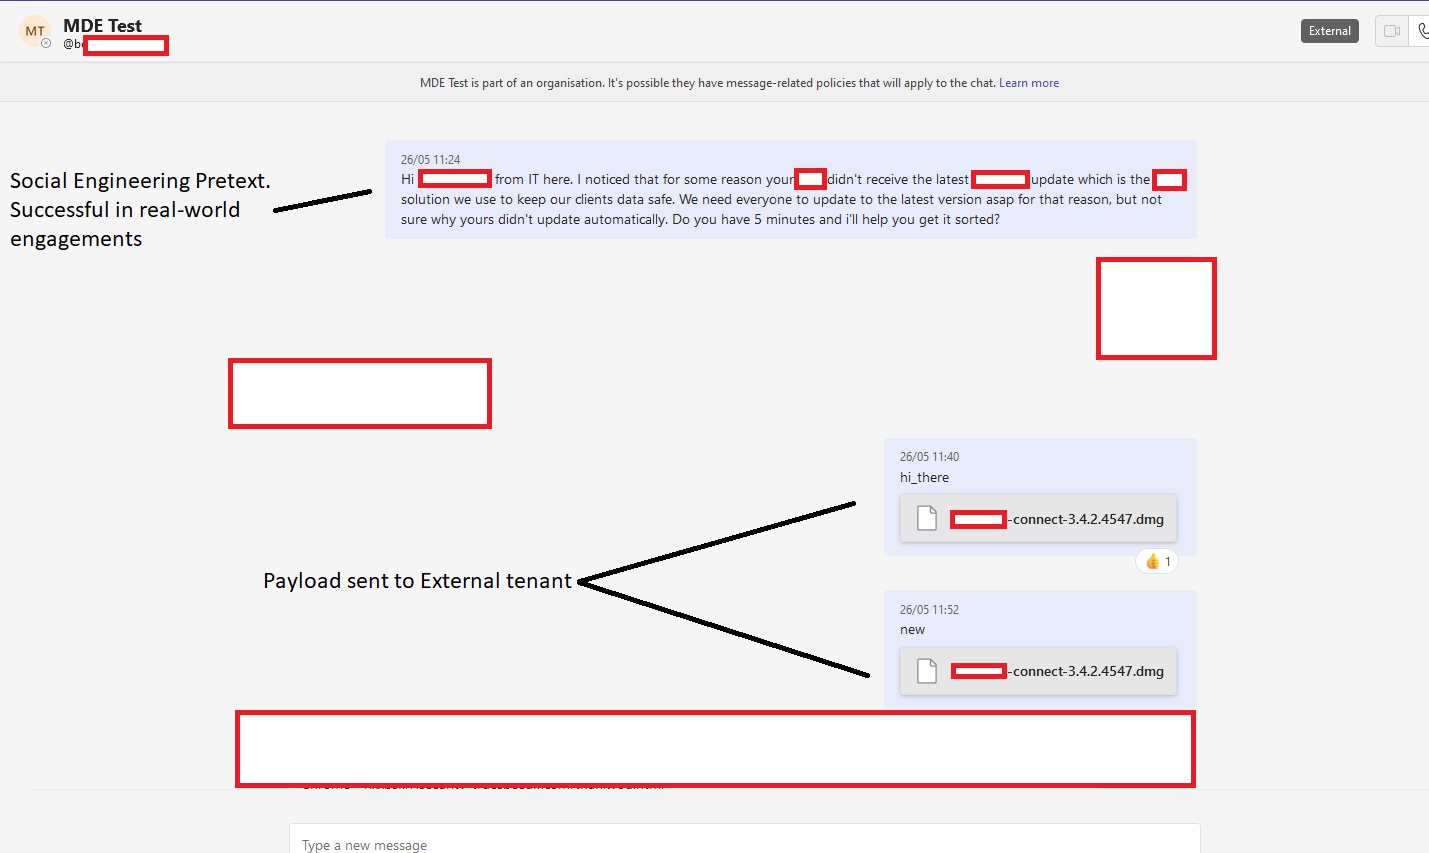
Специалисты по кибербезопасности выявили уязвимость, позволяющую злоумышленникам доставлять вредоносные программы напрямую сотрудникам во входящих сообщениях Microsoft Teams.

На баг обратили внимание в компании Jumpsec. Макс Корбридж, один из исследователей, описывает его следующим образом:

«Использующие Microsoft Teams организации заимствуют конфигурацию Microsoft по умолчанию, что позволяет сторонним пользователям “дотянуться“ до сотрудников».

При условии качественной социальной инженерии и эксплуатации этого бага атакующие имеют приличные шансы на успех, отметили эксперты.

Как известно, по умолчанию пользователи, находящиеся за пределами организации, не могут отправлять сотрудникам файлы. Тем не менее ограничивающие инструменты можно обойти, выяснил Том Эллсон из Jumpsec.

«Эксплуатация уязвимости, кстати, довольно проста: мы использовали обычную технику IDOR для переключения внутреннего и внешнего идентификатора получателя в запросе POST», — объясняют исследователи.

Таким образом, условный злоумышленник сможет отправить вредоносную нагрузку, которая придёт в почтовый ящик получателя в виде файла. Атакующий может увеличить шансы на успех, зарегистрировав домен, копирующий домен целевой организации, на ящик, имитирующий имейл известного служащего.

Само собой, входящее сообщение даже в этом случае будет помечено плашкой «Внешний», но есть вероятность, что целевой сотрудник просто проигнорирует предупреждение, особенно если в ход пойдёт социальная инженерия.

Подпишитесь на новости

Песков отверг обвинения в причастности России ко взлому холодильников

История о взломе европейских холодильников добралась до Кремля. Дмитрий Песков назвал абсурдными обвинения в том, что за атаками на системы охлаждения стоят пророссийские киберпреступные группы. По его словам, заявления о причастности России не подкреплены доказательствами.

Комментарий пресс-секретаря президента приводит «Интерфакс».

«Они, как всегда, не имеют под собой никакой аргументации, никаких доказательств», — заявил Песков.

Он также назвал голословные обвинения в адрес России устойчивой тенденцией в европейских странах.

Поводом стали сообщения об атаках на промышленное холодильное оборудование в ночь на 2 ноября. Инциденты затронули девять стран. Среди них упоминались Эстония, Бельгия, Швеция, Ирландия, Великобритания, Финляндия и Люксембург.

Злоумышленники меняли температурные настройки, сообщалось в том числе о значениях до +50 °C. Для оборудования, которому положено сохранять продукты, получился весьма сомнительный карьерный переход в обогреватели.

При этом британские СМИ уточняли: в стране пострадали некоторые производители мяса, а не супермаркеты. Аналогичная атака произошла во Франции ещё в октябре.

Холодильные системы подключают к интернету для удалённого обслуживания и уведомлений о неполадках. Когда доступ получает посторонний, удобство для инженера превращается в возможность испортить товар.

Ответственность за октябрьские и ноябрьские атаки никто на себя не взял. Поэтому версию о конкретных исполнителях нельзя выдавать за установленный факт.

RSS: Новости на портале Anti-Malware.ru