



Троянизированный инсталлятор Super Mario 3 для Windows заражает геймеров

Троянизированный инсталлятор Super Mario 3 для Windows заражает геймеров

Троянизированный инсталлятор Super Mario 3 для Windows заражает геймеров

Злоумышленники выпустили в дикую природу троянизированную версию игры Super Mario 3: Mario Forever для Windows. В результате ничего не подозревающие геймеры заразили свои компьютеры майнером и инфостилером.

Super Mario 3: Mario Forever — бесплатный ремейк классической игры для Nintendo. За разработкой проекта, который вышел для Windows в 2003 году, стояла компания Buziol Games.

Самой собой, переиздание привлекло внимание многих фанатов и «олдов». Люди в особенности отмечали присутствие уже полюбившейся механики управления классической серии, но при этом обновлённую графику и более современные звуковые эффекты.

Исследователи из Cyble выяснили, что киберпреступники распространяют модифицированную версию инсталлятора Super Mario 3: Mario Forever в виде самораспаковывающегося архива. Точные каналы распространения пока неизвестны.

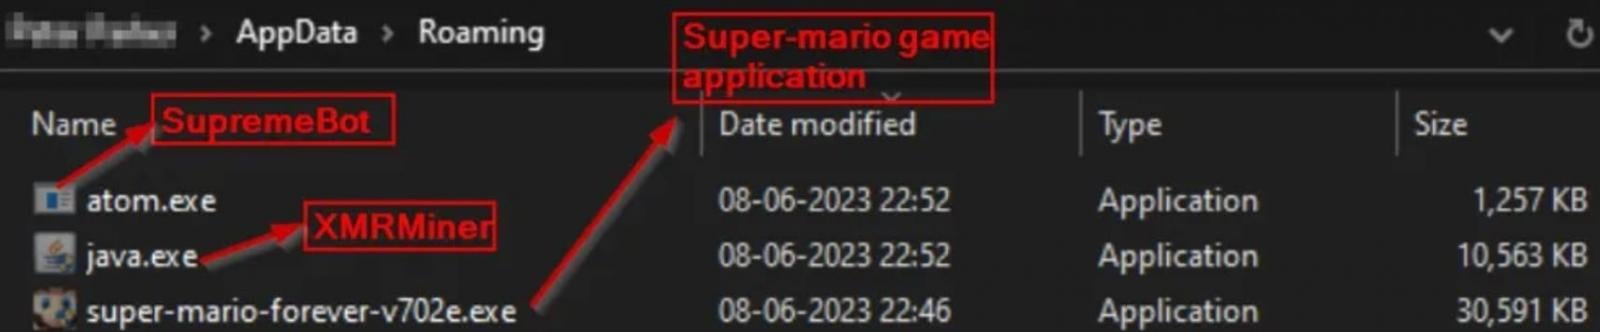
Скорее всего, злоумышленники размещают вредоносную инсталляшку на форумах для геймеров, в соцсетях или продвигают свои сайты с помощью «чёрного SEO». В архиве лежат три исполняемых файла: один устанавливает легитимную игру Mario (super-mario-forever-v702e.exe), а два других — java.exe и atom.exe — незаметно устанавливаются в директорию AppData.


Как только злонамеренные файлы оказываются на диске, инсталлятор выполняет их и запускает майнер XMR (Monero), а также клиент SupremeBot. В качестве самого майнера выступает файл java.exe, собирающий информацию об аппаратном обеспечении жертвы. Для майнинга он подключается к серверу gulf[.]moneroocean[.]stream.

SupremeBot (файл atom.exe) создаёт собственную копию и помещает её в скрытую папку, размещённую в установочной директории видеоигры. Далее создаётся задание в планировщике, которое запускает упомянутую копию каждые 15 минут.

При этом зловред завершает изначальный процесс и удаляет файл для ухода от детектирования. На командный сервер отправляются данные заражённого компьютера, C2 регистрирует машину и посылает настройки для майнинга Monero.

На завершающем этапе SupremeBot получает дополнительный пейлоад с сервера под именем wime.exe. Этот файл — вредонос Umbral Stealer, написанный на C# и предназначенный для кражи информации: cookies и токены сессий для аккаунтов Discord, Minecraft, Roblox и Telegram.

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru