



Троянизированный инсталлятор Super Mario 3 для Windows заражает геймеров

Троянизированный инсталлятор Super Mario 3 для Windows заражает геймеров

Троянизированный инсталлятор Super Mario 3 для Windows заражает геймеров

Злоумышленники выпустили в дикую природу троянизированную версию игры Super Mario 3: Mario Forever для Windows. В результате ничего не подозревающие геймеры заразили свои компьютеры майнером и инфостилером.

Super Mario 3: Mario Forever — бесплатный ремейк классической игры для Nintendo. За разработкой проекта, который вышел для Windows в 2003 году, стояла компания Buziol Games.

Самой собой, переиздание привлекло внимание многих фанатов и «олдов». Люди в особенности отмечали присутствие уже полюбившейся механики управления классической серии, но при этом обновлённую графику и более современные звуковые эффекты.

Исследователи из Cyble выяснили, что киберпреступники распространяют модифицированную версию инсталлятора Super Mario 3: Mario Forever в виде самораспаковывающегося архива. Точные каналы распространения пока неизвестны.

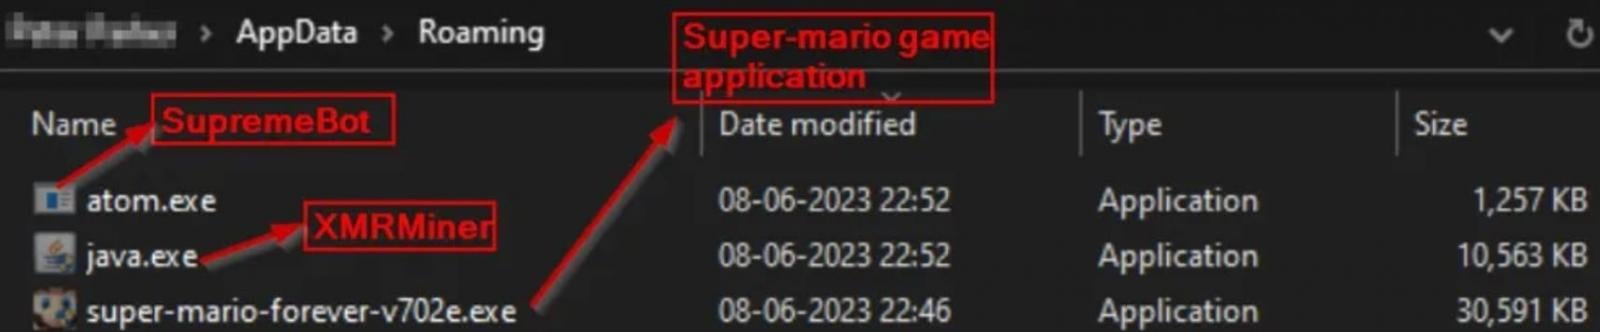
Скорее всего, злоумышленники размещают вредоносную инсталляшку на форумах для геймеров, в соцсетях или продвигают свои сайты с помощью «чёрного SEO». В архиве лежат три исполняемых файла: один устанавливает легитимную игру Mario (super-mario-forever-v702e.exe), а два других — java.exe и atom.exe — незаметно устанавливаются в директорию AppData.


Как только злонамеренные файлы оказываются на диске, инсталлятор выполняет их и запускает майнер XMR (Monero), а также клиент SupremeBot. В качестве самого майнера выступает файл java.exe, собирающий информацию об аппаратном обеспечении жертвы. Для майнинга он подключается к серверу gulf[.]moneroocean[.]stream.

SupremeBot (файл atom.exe) создаёт собственную копию и помещает её в скрытую папку, размещённую в установочной директории видеоигры. Далее создаётся задание в планировщике, которое запускает упомянутую копию каждые 15 минут.

При этом зловред завершает изначальный процесс и удаляет файл для ухода от детектирования. На командный сервер отправляются данные заражённого компьютера, C2 регистрирует машину и посылает настройки для майнинга Monero.

На завершающем этапе SupremeBot получает дополнительный пейлоад с сервера под именем wime.exe. Этот файл — вредонос Umbral Stealer, написанный на C# и предназначенный для кражи информации: cookies и токены сессий для аккаунтов Discord, Minecraft, Roblox и Telegram.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru