



Троян Vidar меняет IP-адреса и начал использовать Tor-релеи

Троян Vidar меняет IP-адреса и начал использовать Tor-релеи

Троян Vidar меняет IP-адреса и начал использовать Tor-релеи

Киберпреступники, стоящие за Vidar, продолжают вносить изменения в бэкенд-инфраструктуру, стремясь сократить свой след в Сети. Меняя хостинг, владельцы инфостилера, по данным Team Cymru, отдают предпочтение провайдерам Молдавии и России.

В начале года исследователи заметили, что операторы криминального сервиса на основе трояна разделили свою инфраструктуру на две части: одну выделили постоянным клиентам, другую оставили для собственных нужд и, возможно, для VIP-персон.

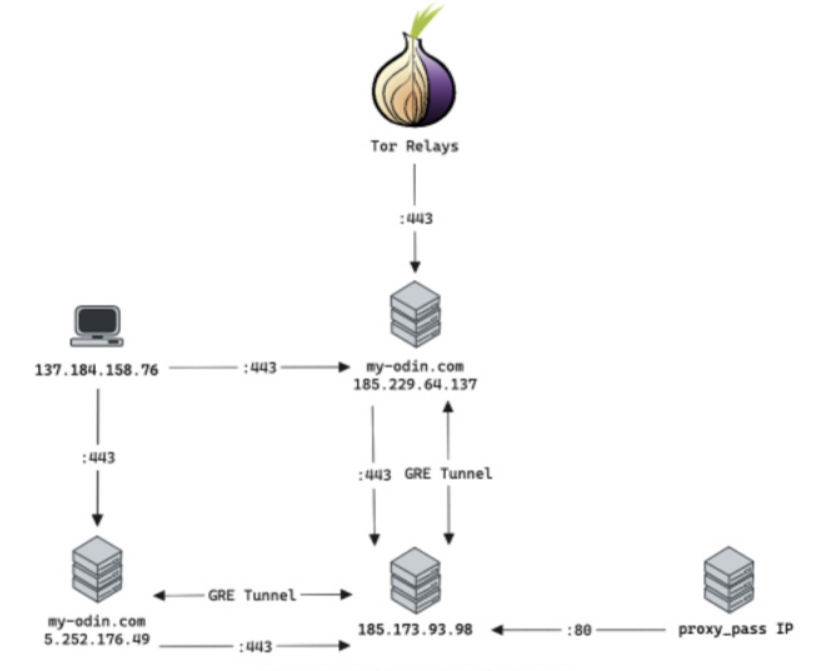
Основным доменом во всех операциях Vidar является my-odin[.]com; он используется и для размещения панелей управления, и для аутентификации аффилиатов, и для расшаривания файлов. До недавнего времени файлы с сайта можно было загружать без авторизации, а теперь, по словам экспертов, пользователя перенаправляют на страницу входа.

Сервер, на котором размещен этот сайт, за три месяца трижды сменился. Вначале домен разрешался в IP 186.2.166[.]15, затем в 5.252.179[.]201, а в конце марта — уже в 5.252.176[.]49.

Примерно в то же время был реализован доступ к my-odin[.]com через VPN. На 5.252.176[.]49 были также зафиксированы исходящие соединения с легитимным сайтом blonk[.]co и хостом, расположенным в России (185.173.93[.]98:443).

К началу мая у головного сайта Vidar появился новый IP-адрес — 185.229.64[.]137, а операторы трояна получили возможность доступа к аккаунтам и репозиториям через Tor-релеи.


Коммерческий инфостилер Vidar активен в интернете с 2018 года и предоставляется в пользование как услуга (Malware-as-a-Service, MaaS). Зловред обычно распространяется через спам-рассылки и сайты, рекламирующие пиратский софт. Злоумышленники также могут с этой целью использовать Google Ads или программы-загрузчики вроде Bumblebee.

Подпишитесь на новости

Мошенники используют команду *#62#, чтобы убедить жертву в прослушке

Незнакомый номер на экране телефона мошенники превратили в доказательство слежки. Они предлагают набрать системную команду *#62#, пугают перехватом звонков и СМС, а затем требуют спасать деньги привычным способом — передать их курьеру.

О схеме рассказали ТАСС в пресс-службе Т-Банка. Всё начинается со знакомой уже легенды: замена домофона, посылка или подарок.

Человека просят назвать присланный код. По данным банка, в этой схеме мошенники отправляют его сами: он служит поводом для дальнейшего спектакля.

Затем звонит лжесотрудник госорганов. Он заявляет, что личный кабинет жертвы взломан, а на имя экстремиста оформлена доверенность на управление её счетами. Следующий этап — диагностика через поддельный государственный сайт и ввод команды *#62#.

На экране может появиться служебный номер оператора. Аферисты объявляют его номером перехватчика и убеждают закрыть вклады, взять кредиты и отдать наличные для размещения на безопасном счёте.

На деле команда показывает настройки переадресации при недоступности телефона. Отображаемый номер может относиться к голосовой почте или сервису «Вам звонили». Детектор прослушки из этой комбинации примерно такой же, как банковский сейф из сумки курьера.

В Т-Банке рекомендуют прервать подобный разговор и самостоятельно связаться с организацией по официальному номеру.

RSS: Новости на портале Anti-Malware.ru