



Троян Vidar меняет IP-адреса и начал использовать Tor-релеи

Троян Vidar меняет IP-адреса и начал использовать Tor-релеи

Троян Vidar меняет IP-адреса и начал использовать Tor-релеи

Киберпреступники, стоящие за Vidar, продолжают вносить изменения в бэкенд-инфраструктуру, стремясь сократить свой след в Сети. Меняя хостинг, владельцы инфостилера, по данным Team Cymru, отдают предпочтение провайдерам Молдавии и России.

В начале года исследователи заметили, что операторы криминального сервиса на основе трояна разделили свою инфраструктуру на две части: одну выделили постоянным клиентам, другую оставили для собственных нужд и, возможно, для VIP-персон.

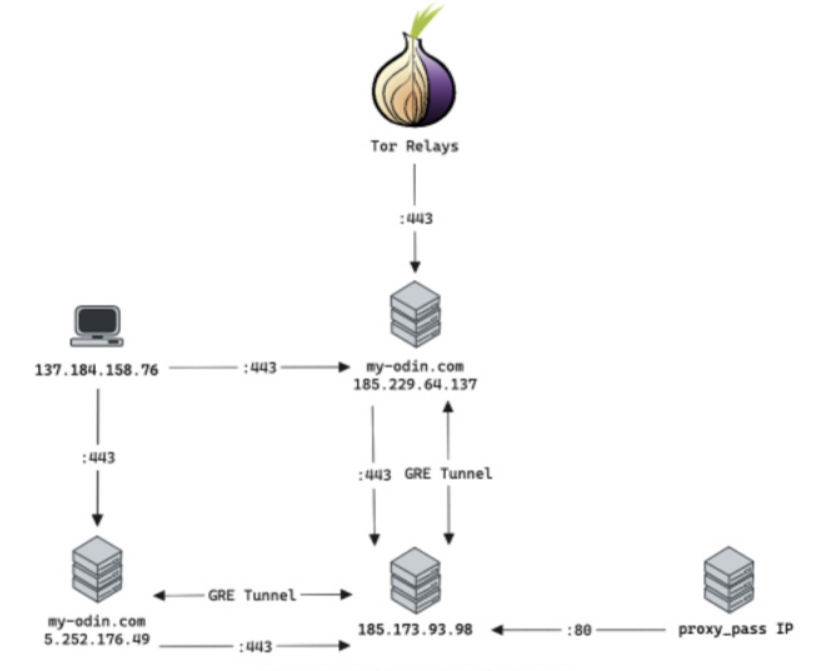
Основным доменом во всех операциях Vidar является my-odin[.]com; он используется и для размещения панелей управления, и для аутентификации аффилиатов, и для расшаривания файлов. До недавнего времени файлы с сайта можно было загружать без авторизации, а теперь, по словам экспертов, пользователя перенаправляют на страницу входа.

Сервер, на котором размещен этот сайт, за три месяца трижды сменился. Вначале домен разрешался в IP 186.2.166[.]15, затем в 5.252.179[.]201, а в конце марта — уже в 5.252.176[.]49.

Примерно в то же время был реализован доступ к my-odin[.]com через VPN. На 5.252.176[.]49 были также зафиксированы исходящие соединения с легитимным сайтом blonk[.]co и хостом, расположенным в России (185.173.93[.]98:443).

К началу мая у головного сайта Vidar появился новый IP-адрес — 185.229.64[.]137, а операторы трояна получили возможность доступа к аккаунтам и репозиториям через Tor-релеи.


Коммерческий инфостилер Vidar активен в интернете с 2018 года и предоставляется в пользование как услуга (Malware-as-a-Service, MaaS). Зловред обычно распространяется через спам-рассылки и сайты, рекламирующие пиратский софт. Злоумышленники также могут с этой целью использовать Google Ads или программы-загрузчики вроде Bumblebee.

Подпишитесь на новости

Telegram для iOS удалось атаковать через стикеры и без кликов

Кидаешь анимированный стикер, и чужой код запускается в Telegram без действий пользователя. О такой цепочке атаки рассказал исследователь Сайфелдин Азиз. По его словам, он объединил ошибки обработки анимации с обходом защитных проверок мессенджера и добился выполнения кода в клиенте для iOS.

Механизм описан в первью доклада Азиза на OffensiveCon Tokyo. Работа заняла год, а искать ошибки помогал фаззинг под управлением языковых моделей — автоматическая проверка библиотеки на специально изменённых входных данных.

В центре истории — rlottie, библиотека отрисовки анимированных стикеров. Исследователь обнаружил несколько ошибок повреждения памяти, затрагивающих Telegram для iOS, Android и компьютеров. Но заявленная цепочка выполнения кода построена именно для iOS: переносить этот результат на все платформы пока нельзя.

Telegram полагается на серверную проверку стикеров: опасный файл должен быть отсеян до попадания в клиент. Азиз утверждает, что нашёл логические ошибки в проверке и доставке, позволившие обойти ограничения. Получается, уязвимый обработчик защищали прежде всего контролем входящих файлов, и исследователь нашёл способ через этот контроль пройти.

По словам Азиза, после сообщения о находках Telegram продолжил делать ставку на ограничения доставки, сохранив уязвимый код в официальных клиентах.

Полной технической цепочки в аннотации нет. Затронутые версии, ограничения эксплуатации и актуальный статус исправлений не раскрыты.

RSS: Новости на портале Anti-Malware.ru