



Плащ летучей мыши: движок для обфускации помогает скрыть вредоносы

Плащ летучей мыши: движок для обфускации помогает скрыть вредоносы

Плащ летучей мыши: движок для обфускации помогает скрыть вредоносы

Киберпреступники добились определённых успехов с помощью движка для обфускации вредоносных программ — BatCloak. Атаки с его использованием фиксируются с сентября 2022 года и позволяют зловредам обойти защитные системы.

На эксплуатацию BatCloak обратили внимание специалисты компании Trend Micro. По их словам, движок позволяет злоумышленникам с лёгкостью загружать множество семплов вредоносов и эксплойтов в виде качественно обфусцированных пакетных файлов.

Около 79,6% от 784 изученных образцов не детектируются ни одним антивирусным движком. Такие результаты как раз наглядно демонстрируют возможности BatCloak по части обхода защитных систем.

По своей сути BatCloak является основой готового билдера пакетных файлов — Jlaive, способного обходить Antimalware Scan Interface (AMSI), а также сжимать и шифровать основной пейлоад.

В сентябре 2022 года пользователь GitHub и GitLab под ником ch2sh рекламировал этот инструмент в качестве «преобразователя EXE в BAT». Поскольку исходный код был общедоступен, ряд разработчиков доработали и перенесли его на язык Rust.


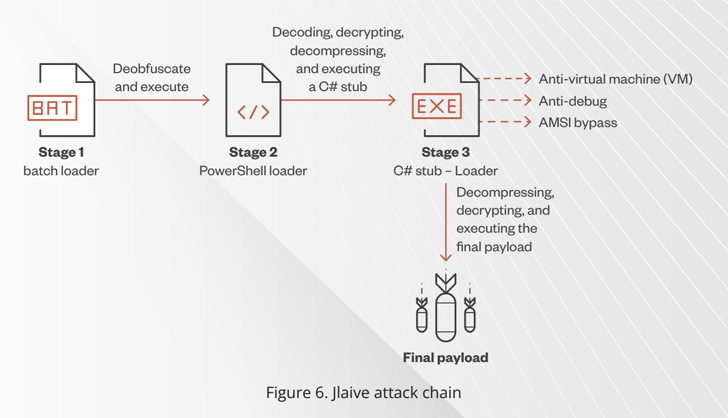
Конечный пейлоад обрабатывается с помощью трёх уровней: пакетного загрузчика, лоадеров C# и PowerShell. В этом случае пакетный загрузчик выступает как отправная точка для расшифровки и распаковки каждой ступени и извлечения скрытого вредоноса.

Эксперты отмечают, что BatCloak за время своего существования получил ряд важных обновлений и адаптаций. Последнюю на данный момент версию — ScrubCrypt — команда Fortinet FortiGuard Labs связывает с операцией криптоджекинга от группировки 8220.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru