



Плащ летучей мыши: движок для обфускации помогает скрыть вредоносы

Плащ летучей мыши: движок для обфускации помогает скрыть вредоносы

Плащ летучей мыши: движок для обфускации помогает скрыть вредоносы

Киберпреступники добились определённых успехов с помощью движка для обфускации вредоносных программ — BatCloak. Атаки с его использованием фиксируются с сентября 2022 года и позволяют зловредам обойти защитные системы.

На эксплуатацию BatCloak обратили внимание специалисты компании Trend Micro. По их словам, движок позволяет злоумышленникам с лёгкостью загружать множество семплов вредоносов и эксплойтов в виде качественно обфусцированных пакетных файлов.

Около 79,6% от 784 изученных образцов не детектируются ни одним антивирусным движком. Такие результаты как раз наглядно демонстрируют возможности BatCloak по части обхода защитных систем.

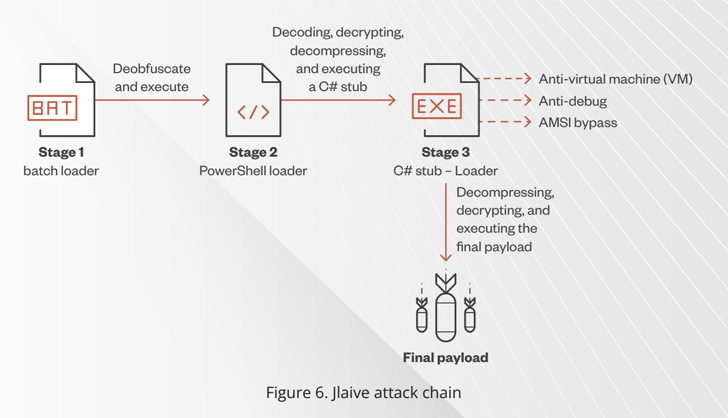
По своей сути BatCloak является основой готового билдера пакетных файлов — Jlaive, способного обходить Antimalware Scan Interface (AMSI), а также сжимать и шифровать основной пейлоад.

В сентябре 2022 года пользователь GitHub и GitLab под ником ch2sh рекламировал этот инструмент в качестве «преобразователя EXE в BAT». Поскольку исходный код был общедоступен, ряд разработчиков доработали и перенесли его на язык Rust.


Конечный пейлоад обрабатывается с помощью трёх уровней: пакетного загрузчика, лоадеров C# и PowerShell. В этом случае пакетный загрузчик выступает как отправная точка для расшифровки и распаковки каждой ступени и извлечения скрытого вредоноса.

Эксперты отмечают, что BatCloak за время своего существования получил ряд важных обновлений и адаптаций. Последнюю на данный момент версию — ScrubCrypt — команда Fortinet FortiGuard Labs связывает с операцией криптоджекинга от группировки 8220.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru