



Плащ летучей мыши: движок для обфускации помогает скрыть вредоносы

Плащ летучей мыши: движок для обфускации помогает скрыть вредоносы

Плащ летучей мыши: движок для обфускации помогает скрыть вредоносы

Киберпреступники добились определённых успехов с помощью движка для обфускации вредоносных программ — BatCloak. Атаки с его использованием фиксируются с сентября 2022 года и позволяют зловредам обойти защитные системы.

На эксплуатацию BatCloak обратили внимание специалисты компании Trend Micro. По их словам, движок позволяет злоумышленникам с лёгкостью загружать множество семплов вредоносов и эксплойтов в виде качественно обфусцированных пакетных файлов.

Около 79,6% от 784 изученных образцов не детектируются ни одним антивирусным движком. Такие результаты как раз наглядно демонстрируют возможности BatCloak по части обхода защитных систем.

По своей сути BatCloak является основой готового билдера пакетных файлов — Jlaive, способного обходить Antimalware Scan Interface (AMSI), а также сжимать и шифровать основной пейлоад.

В сентябре 2022 года пользователь GitHub и GitLab под ником ch2sh рекламировал этот инструмент в качестве «преобразователя EXE в BAT». Поскольку исходный код был общедоступен, ряд разработчиков доработали и перенесли его на язык Rust.


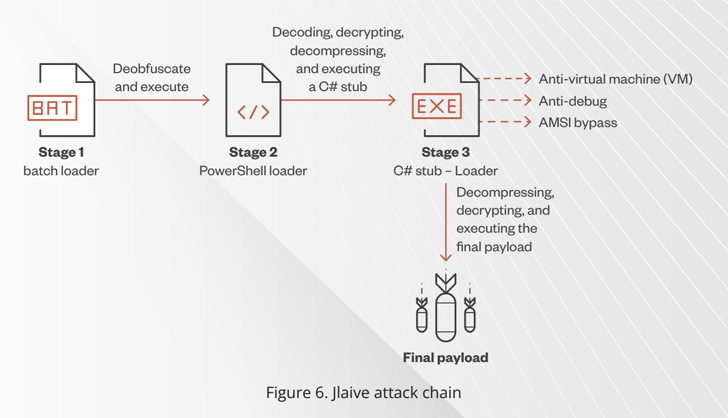
Конечный пейлоад обрабатывается с помощью трёх уровней: пакетного загрузчика, лоадеров C# и PowerShell. В этом случае пакетный загрузчик выступает как отправная точка для расшифровки и распаковки каждой ступени и извлечения скрытого вредоноса.

Эксперты отмечают, что BatCloak за время своего существования получил ряд важных обновлений и адаптаций. Последнюю на данный момент версию — ScrubCrypt — команда Fortinet FortiGuard Labs связывает с операцией криптоджекинга от группировки 8220.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru