



Плащ летучей мыши: движок для обфускации помогает скрыть вредоносы

Плащ летучей мыши: движок для обфускации помогает скрыть вредоносы

Плащ летучей мыши: движок для обфускации помогает скрыть вредоносы

Киберпреступники добились определённых успехов с помощью движка для обфускации вредоносных программ — BatCloak. Атаки с его использованием фиксируются с сентября 2022 года и позволяют зловредам обойти защитные системы.

На эксплуатацию BatCloak обратили внимание специалисты компании Trend Micro. По их словам, движок позволяет злоумышленникам с лёгкостью загружать множество семплов вредоносов и эксплойтов в виде качественно обфусцированных пакетных файлов.

Около 79,6% от 784 изученных образцов не детектируются ни одним антивирусным движком. Такие результаты как раз наглядно демонстрируют возможности BatCloak по части обхода защитных систем.

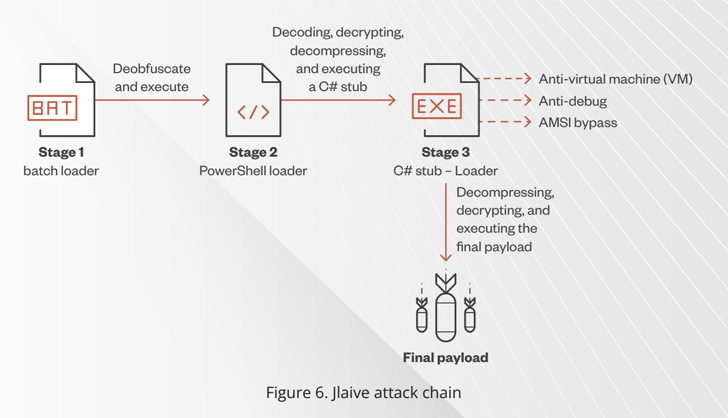
По своей сути BatCloak является основой готового билдера пакетных файлов — Jlaive, способного обходить Antimalware Scan Interface (AMSI), а также сжимать и шифровать основной пейлоад.

В сентябре 2022 года пользователь GitHub и GitLab под ником ch2sh рекламировал этот инструмент в качестве «преобразователя EXE в BAT». Поскольку исходный код был общедоступен, ряд разработчиков доработали и перенесли его на язык Rust.


Конечный пейлоад обрабатывается с помощью трёх уровней: пакетного загрузчика, лоадеров C# и PowerShell. В этом случае пакетный загрузчик выступает как отправная точка для расшифровки и распаковки каждой ступени и извлечения скрытого вредоноса.

Эксперты отмечают, что BatCloak за время своего существования получил ряд важных обновлений и адаптаций. Последнюю на данный момент версию — ScrubCrypt — команда Fortinet FortiGuard Labs связывает с операцией криптоджекинга от группировки 8220.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru