



В Telegram слили учётные данные админа i2VPN

В Telegram слили учётные данные админа i2VPN

В Telegram слили учётные данные админа i2VPN

Киберпреступники утверждают, что им удалось взломать учётные данные администратора i2VPN и получить доступ к дашборду, где хранится информация сотен тысяч пользователей сервиса анонимизации.

О киберинциденте рассказали исследователи из SafetyDetectives. По их данным, злоумышленники опубликовали конфиденциальную информацию, принадлежащую, судя по всему, сервису i2VPN.

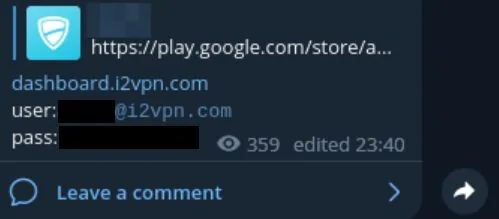
Среди скомпрометированных сведений оказались адрес электронной почты и пароль администратора i2VPN. Соответствующие данные были выложены в одном из каналов Telegram.

i2VPN представляет собой VPN-сервис, который авторы предлагают по модели freemium (базовая версия — бесплатно, расширенная — за деньги). Мобильное приложение i2VPN доступно для загрузки в двух основных магазинах — Google Play Store и App Store.

Злоумышленники опубликовали некий URL, который, по их утверждениям, является главной ссылкой на дашборд, а также учётные данные  администратора (имейл и пароль).


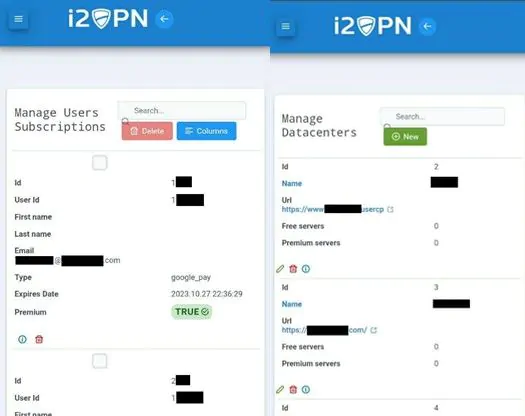
Помимо этого, хакеры выложили якобы бэкенд панели, где видны дата-центры, подписки пользователей и их информация:

  • идентификаторы;
  • имена аккаунтов;
  • имейлы, на которые зарегистрированы аккаунты;
  • детали подписок и способов оплаты.


Согласно общедоступной статистике, в Google Play приложение i2VPN загрузили более 500 тыс. раз.

Подпишитесь на новости

Хакеры используют подписанные файлы ChatGPT и Claude для запуска вредоноса

Хотели ИИ-помощника, получили работу на чужой криптокошелёк. Исследователи обнаружили кампанию Yoba: злоумышленники распространяют вредоносные Windows-приложения под видом настольных клиентов ChatGPT и Claude. Приманки размещают в GitHub-репозиториях и на страницах GitHub.

Как рассказали специалисты Check Point Research, внутри архивов лежат настоящие подписанные исполняемые файлы OpenAI и Anthropic.

А рядом находится вредоносная библиотека, которую эти файлы загружают при запуске. Классическая сторонняя загрузка DLL: доверенный процесс запускает недоверенный код.


Взлома самих OpenAI или Anthropic исследование не выявило. Атакующие используют их файлы и репутацию, чтобы придать подделке убедительности.

Дальше Yoba закрепляется через планировщик задач Windows. Для получения полезной нагрузки задействует Telegram, DNS over HTTPS и файловый хостинг Catbox. Даже аватарка телеграм-канала участвует в формировании домена для связи.

В изученной цепочке конечной нагрузкой оказался майнер XMRig. Он приостанавливает добычу, когда пользователь активно работает за компьютером, — лишний раз палиться незачем. Но загрузчик способен доставлять и другие программы либо PowerShell-сценарии.

RSS: Новости на портале Anti-Malware.ru