



В Telegram слили учётные данные админа i2VPN

В Telegram слили учётные данные админа i2VPN

В Telegram слили учётные данные админа i2VPN

Киберпреступники утверждают, что им удалось взломать учётные данные администратора i2VPN и получить доступ к дашборду, где хранится информация сотен тысяч пользователей сервиса анонимизации.

О киберинциденте рассказали исследователи из SafetyDetectives. По их данным, злоумышленники опубликовали конфиденциальную информацию, принадлежащую, судя по всему, сервису i2VPN.

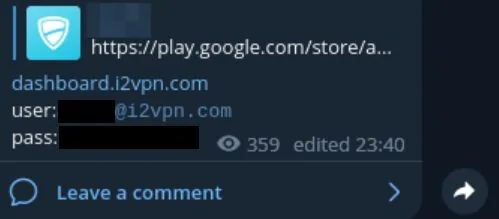
Среди скомпрометированных сведений оказались адрес электронной почты и пароль администратора i2VPN. Соответствующие данные были выложены в одном из каналов Telegram.

i2VPN представляет собой VPN-сервис, который авторы предлагают по модели freemium (базовая версия — бесплатно, расширенная — за деньги). Мобильное приложение i2VPN доступно для загрузки в двух основных магазинах — Google Play Store и App Store.

Злоумышленники опубликовали некий URL, который, по их утверждениям, является главной ссылкой на дашборд, а также учётные данные  администратора (имейл и пароль).


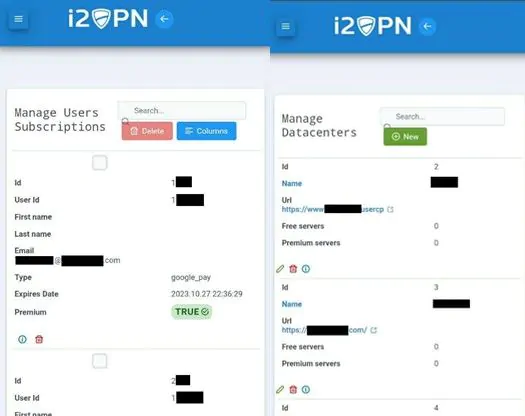
Помимо этого, хакеры выложили якобы бэкенд панели, где видны дата-центры, подписки пользователей и их информация:

  • идентификаторы;
  • имена аккаунтов;
  • имейлы, на которые зарегистрированы аккаунты;
  • детали подписок и способов оплаты.


Согласно общедоступной статистике, в Google Play приложение i2VPN загрузили более 500 тыс. раз.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru