



БД сайта Ренессанс Страхования с 737 665 строками просочилась в Сеть

БД сайта Ренессанс Страхования с 737 665 строками просочилась в Сеть

БД сайта Ренессанс Страхования с 737 665 строками просочилась в Сеть

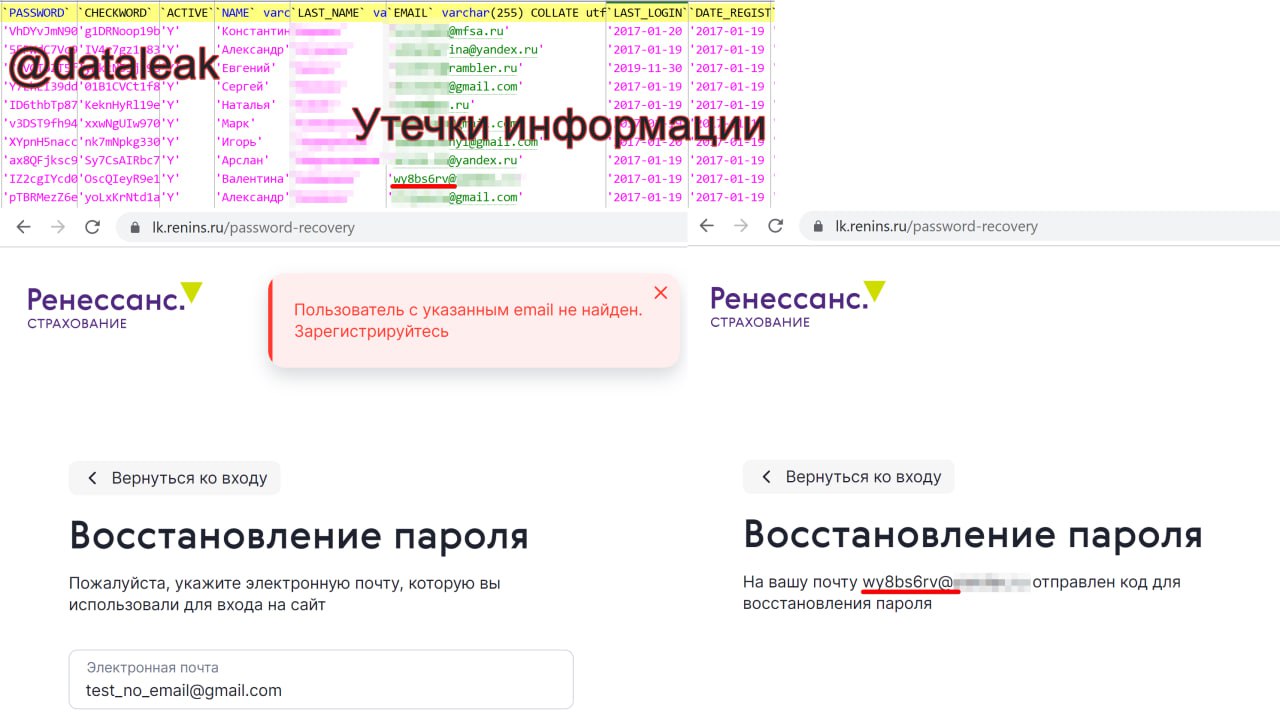
SQL-дамп, который, предположительно, снят с сайта renins.ru, попал в Сеть. Ресурс работает на CMS Bitrix и принадлежит компании «Ренессанс Страхование». Этот дамп содержит 737 665 строк информации о зарегистрированных пользователях.

Как пишет телеграм-канал «Утечки информации», среди скомпрометированных сведений можно найти:

  • ФИО
  • Адреса электронной почты (633,2 тысяч уникальных адресов)
  • Номера телефонов (315,4 тысяч уникальных номеров)
  • Хешированные (с MD5 и солью) пароли
  • Даты регистрации и последнего входа (с 14.02.2015 по 31.05.2023)

Дамп был создан 31.05.2023.

Исследователи выборочно проверили случайные имейлы из базы, используя функцию восстановления пароля на сайте — lk.renins.ru/password-recovery. В результате выяснилось, что эти адреса являются действительными.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru