



Ботоводы обходят защиту с помощью proxyware и рабов-взломщиков CAPTCHA

Ботоводы обходят защиту с помощью proxyware и рабов-взломщиков CAPTCHA

Ботоводы обходят защиту с помощью proxyware и рабов-взломщиков CAPTCHA

Эксперты Trend Micro обнаружили несколько специализированных сервисов по взлому CAPTCHA, использующих ручной труд. Такие услуги в сочетании с прокси-софтом (proxyware) позволяют киберкриминалу повысить эффективность автоматизированных атак.

Для операторов ботов, нацеленных на веб-сервисы, успешность и быстрота прохождения тестов CAPTCHA имеют большое значение. В ответ на спрос теневые бизнесмены создают специальные сервисы, нанимая добровольцев, готовых за мизерную плату выполнять подобные заказы.

Чтобы ускорить процесс, клиентам предоставляется возможность ставить задачи и получать готовые решения в реальном времени, используя API сервис-провайдера. В результате фильтрация бот-трафика с помощью CAPTCHA теряет свою эффективность.

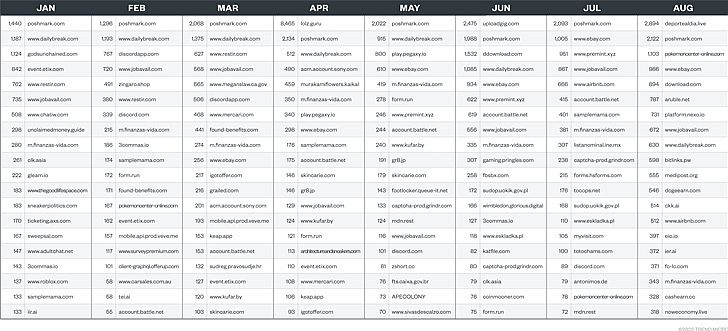
По данным телеметрии Trend Micro, в первой половине 2022 года операторы ботов, использующие теневые CAPTCHA-сервисы, ежемесячно проводили тысячи атак на различные сайты.


Более того, такие ботоводы могут использовать proxyware — софт, позволяющий делиться интернет-каналом с другими устройствами и, как следствие, скрыть IP-адрес источника автоматизированных запросов. Подобные частные прокси могут объединяться в сети и сдаваться в аренду; аналитики заметили, что некоторые заказчики взлома CAPTCHA покупают также прокси-услуги.

В качестве примера исследователи рассмотрели три кейса. Атака на маркетплейс Poshmark, популярный в США и Канаде, позволила операторам бота накрутить рейтинг ряда товаров в обход reCAPTCHA.

Налет на NFT-сервис Murakami.Flowers окончился победой мошенников в розыгрыше скидок на токены. Выгодная покупка, видимо, была совершена для последующей перепродажи.

Использование услуг по взлому CAPTCHA в комбинации с прокси также помогло ботоводам пополнить свои криптокошельки в ходе атак на сайты, выплачивающие небольшое вознаграждение за выполнение простых задач. На таких ресурсах посетителя могут попросить посмотреть рекламный блок или видео, принять учатие в опросе, решить головоломку и т. п.

Чтобы снизить риски в отношении подобных атак, эксперты советуют дополнить CAPTCHA и блокировку по IP другими средствами защиты от ботов, спама и злоупотреблений.

Astra Automation 2.1 научилась считать пользу от автоматизации

«Группа Астра» выпустила Astra Automation 2.1 — новую версию платформы централизованного управления ИТ-инфраструктурой. Главным изменением стал Automation Dashboard, который должен показать, приносит ли автоматизация реальную пользу или просто красиво запускает скрипты по расписанию.

Платформа построена на базе Ansible и объединяет управление серверной, облачной и сетевой инфраструктурой.

С её помощью можно автоматизировать массовые операции, настройку конфигураций, развёртывание и обновление программного обеспечения, а также другие задачи эксплуатации.

Новый дашборд собирает статистику выполнения заданий: количество и частоту запусков, их продолжительность, успешность и востребованность отдельных сценариев. Эти данные позволяют увидеть наиболее активно автоматизируемые процессы, найти нестабильные операции и определить, какие сценарии стоит доработать или распространить на другие участки инфраструктуры.

Отдельный набор показателей посвящён экономике. Система оценивает сэкономленное время и ROI, чтобы руководители могли понять, окупается ли внедрение.

Все компоненты Astra Automation 2.1 теперь можно разворачивать в контейнерах. Такой вариант установки упрощает эксплуатацию платформы в современной корпоративной инфраструктуре и управление её отдельными частями.

Также разработчики расширили механизм Fast Fail, который проверяет окружение до начала установки. Диагностика охватывает синхронизацию времени, сетевую доступность компонентов, свободное место на дисках, параметры балансировщика и базы данных Automation Gateway.

RSS: Новости на портале Anti-Malware.ru