



Android-троян DogeRAT выдает себя за Opera Mini, клиент Netflix, VulnScan

Android-троян DogeRAT выдает себя за Opera Mini, клиент Netflix, VulnScan

Android-троян DogeRAT выдает себя за Opera Mini, клиент Netflix, VulnScan

В ходе разбора вредоносной кампании аналитики из CloudSEK обнаружили нового Java-вредоноса для Android. Оказалось, что злоумышленники почти год используют DogeRAT в атаках, распространяя его под видом легитимного софта.

Расследование вывило более тысячи поддельных приложений различного профиля — по большей части банковских и игровых. Среди них встречаются такие фальшивки, как Opera Mini, мифический Android VulnScan, ChatGPT, а также премиум-версии клиентов YouTube и Netflix.

Зловред, способный обеспечить контроль над зараженным устройством, рекламируется как MaaS (Malware-as-a-Service, как услуга) в двух телеграм-каналах. Он умеет воровать контакты жертвы, ее СМС и учетки онлайн-банкинга, совершать несанкционированные платежи, рассылать спам, модифицировать файлы, делать фотоснимки с помощью встроенной камеры.

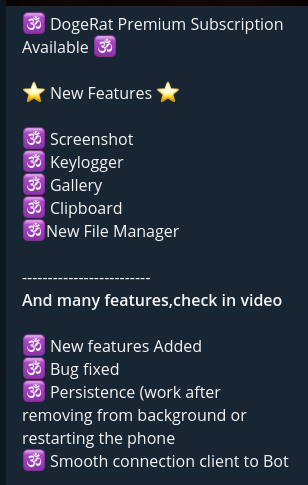
Премиум-подписка позволяет расширить функциональность DogeRAT:


Автор Android-вредоноса также создал свой репозиторий на GitHub со списком заявленных функций и демороликом. Там сказано, что использование RAT в противозаконных и неэтичных целях не приветствуется, и ответственность в таких случаях несет сам пользователь.

При установке троян запрашивает множество разрешений: доступ к журналам звонков, возможность аудиозаписи, чтения СМС и медиафайлов и т. п. Украденные данные выводятся в Telegram, где имеется бот, работающий как C2. Большинство жертвы DogeRAT, по данным экспертов, проживают в Индии, хотя вредоносная кампания имеет глобальный охват.

Похожий Android-зловред, AhRAT, недавно объявился в Google Play Store. Многофункциональный троян Rasket, изученный в Kaspersky, тоже умеет делать банковские переводы от имени жертвы, но предпочитает воровать информацию ради получения выкупа.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru