



«Импотент» с площадки Exposed слил данные 478 тыс. участников RaidForums

«Импотент» с площадки Exposed слил данные 478 тыс. участников RaidForums

«Импотент» с площадки Exposed слил данные 478 тыс. участников RaidForums

База данных популярного форума для киберпреступников RaidForums утекла в Сеть. Теперь другие злоумышленники и исследователи в сфере кибербезопасности смогут изучить постоянных посетителей сообщества.

RaidForums — довольно популярная площадка в среде киберпреступников, известная прежде всего продажей скомпрометированных данных. Взломав какую-либо организацию и слив её внутренние данные, злоумышленники пытались сбыть их на RaidForums.

В сентябре 2021 года с хакерским форумом произошёл курьёзный случай: RaidForums случайно раскрыл внутренние страницы веб-сайта. В апреле прошлого года стало известно, что правоохранительные органы США и пяти европейских стран закрыли форум.

В этом месяце в Сети появилась новая площадка для киберпреступников — «Exposed». Пытаясь заменить Breached и RaidForums, форум быстро стал популярным в среде злоумышленников.

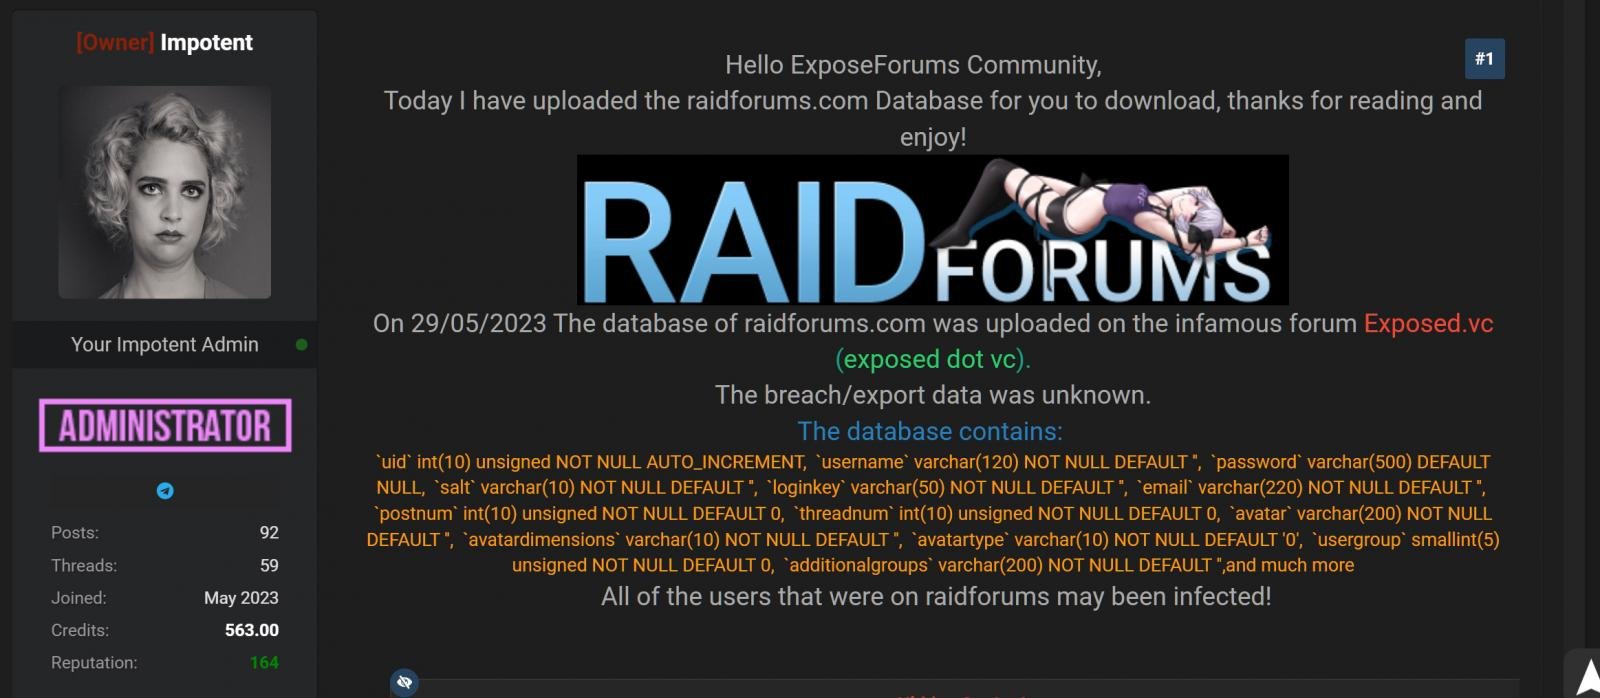
Один из администраторов Exposed с интересным ником «Impotent» выложил базу данных участников RaidForums, раскрыв информацию о заработках отдельных представителей цифровой криминальной среды.


В BleepingComputer изучили слитые данные и пришли к выводу, что БД состоит из одного файла SQL, связанного с таблицей юзеров RaidForums — mybb_users. Эта таблица насчитывает 478 870 участников уже мёртвого форума:

  • имена пользователей;
  • адреса электронной почты;
  • хешированные пароли;
  • даты регистрации.

Все сведения относятся к юзерам, зарегистрировавшимся на RaidForums в период между 20 марта 2015 года и 24 сентября 2020-го. «Импотент» отметил, что данные некоторых пользователей могли не попасть в БД, когда создан дамп — он тоже не в курсе.

Подпишитесь на новости

UDV NTA 2.0 подключила генеративный ИИ к анализу сетевых атак

UDV Group выпустила UDV NTA 2.0 — новую версию системы анализа сетевого трафика с ИИ-ассистентом. Он должен помочь аналитикам SOC быстрее понимать, что именно происходит в сети и насколько обнаруженная активность опасна для конкретной компании.

Обычная NTA видит подозрительные соединения, отклонения и признаки атак, но не всегда понимает, что перед ней: вторжение или очередной хитрый бизнес-процесс, о котором забыли предупредить безопасников.

Новый ассистент учитывает внутренние регламенты, критичность активов, особенности инфраструктуры и работы организации, после чего помогает расставить приоритеты и предлагает варианты реагирования.

UDV Group называет разработку первым российским NTA-решением с генеративным ИИ. По замыслу компании, ассистент должен сократить поток нерелевантных срабатываний и избавить специалистов от части ручной рутины.

Одним ИИ обновление не ограничилось. UDV NTA 2.0 научилась проверять IP-адреса, домены, URL и хеши по встроенным или пользовательским репутационным спискам.

Сигнатурный анализ теперь учитывает положение узла относительно периметра, а переработанная логика обнаружения DNS-туннелей должна выдавать меньше ложных тревог.

Разработчики также ускорили проактивный поиск угроз. На нагруженных инсталляциях список сетевых сессий загружается в десятки раз быстрее, подсчёт по фильтрам ускорился на 20%, а потребление оперативной памяти сократилось вдвое.

Кроме того, система получила поиск по частичному совпадению доменов и поддержку новых корпоративных и промышленных протоколов, включая Modbus RTU over TCP, Regul, SSDP, mDNS, LLMNR, RTSP, PTP и протоколы Zabbix.

RSS: Новости на портале Anti-Malware.ru