



Chrome-плагин Criminal IP защищает веб-серферов от фишинга с помощью ИИ

Chrome-плагин Criminal IP защищает веб-серферов от фишинга с помощью ИИ

Chrome-плагин Criminal IP защищает веб-серферов от фишинга с помощью ИИ

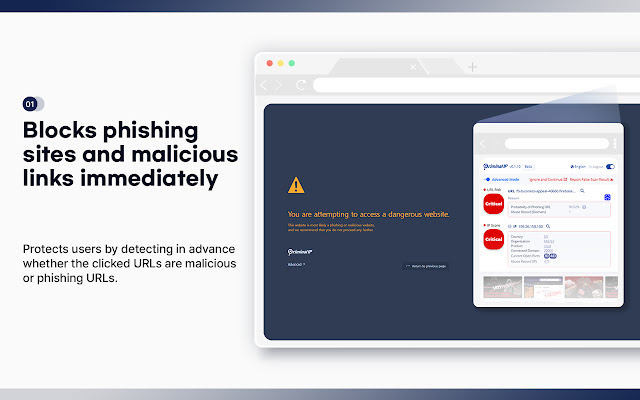
Корейская компания AI Spera, оператор OSINT-сервиса Criminal IP, выпустила бесплатное расширение для Google Chrome, предоставляющее защиту от фишинга. Новинка сканирует сайты в реальном времени, оценивает риски и принимает решение о блокировке URL.

Использование ИИ-технологий позволяет охраннику Phishing scams link checker выявлять недавно созданные мошеннические сайты, просматривать страницы перед открытием в браузере и ранжировать их по степени опасности: низкой, средней, высокой, критической.

Если угроз не обнаружено, пользователю отображается Safe — «ресурс безопасен для визита». Дополнительный механизм Scam Block обеспечивает мгновенную блокировку опасных ссылок при попытке перехода. Включение режима Advanced позволяет получить подробную информацию о сайте: данные Whois, уязвимости (обновляется), открытые порты и т. п.

Только что вышедший защитный продукт уже доступен в Chrome Web Store. Расширение автоматически включается после входа в браузер из-под персонального аккаунта, регистрация при этом не нужна.


Официальный запуск Criminal IP, сервиса поиска данных о киберугрозах по открытым источникам, состоялся 17 апреля. Использующая ИИ платформа ежедневно собирает и анализирует информацию об IP-адресах, помогая выявлять в интернете вредоносную активность, уязвимые веб-приложения и открытые для атак IoT-устройства. Бесплатная подписка предполагает доступ с ограниченными возможностями.

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru