



BrutePrint: Android-смартфоны уязвимы к брутфорсу отпечатка пальца

BrutePrint: Android-смартфоны уязвимы к брутфорсу отпечатка пальца

BrutePrint: Android-смартфоны уязвимы к брутфорсу отпечатка пальца

Специалисты Чжэцзянского университета и Tencent Labs рассказали о новом векторе атаки, который получил имя BrutePrint. Его суть заключается в бесконечном количестве попыток аутентификации по отпечатку пальца для получения контроля над мобильным устройством на Android.

Как известно, брутфорс-атаки подразумевают множество попыток входа с помощью пароля или другого кода, которые в процессе не раз заканчиваются ошибкой. Задача атакующих — получить несанкционированный доступ к аккаунтам, системам или сетям.

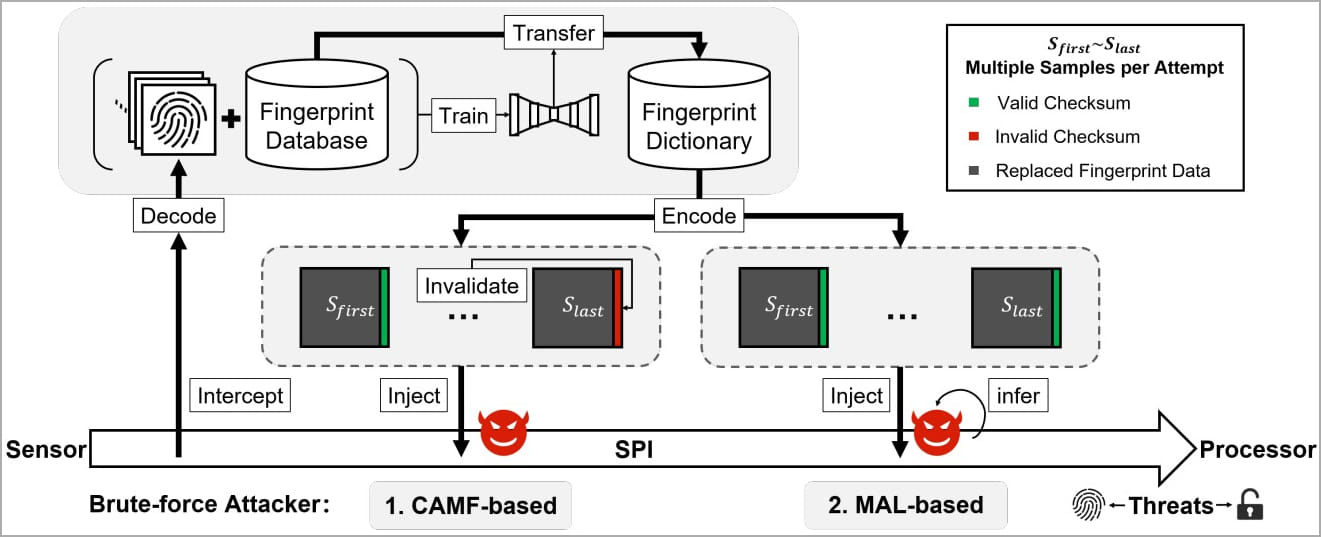
Китайским исследователям удалось обойти защитный механизм, блокирующий количество неудачных попыток входа с помощью отпечатка пальца на современных Android-смартфонах. В этом им помогла связка из двух уязвимостей: Cancel-After-Match-Fail (CAMF) и Match-After-Lock (MAL).

Технические подробности BrutePrint авторы опубликовали на ресурсе Arxiv.org. Согласно отчёту, им удалось выявить недостаточную защищённость биометрических данных в последовательном периферийном интерфейсе (Serial Peripheral Interface, SPI) датчиков отпечатков.

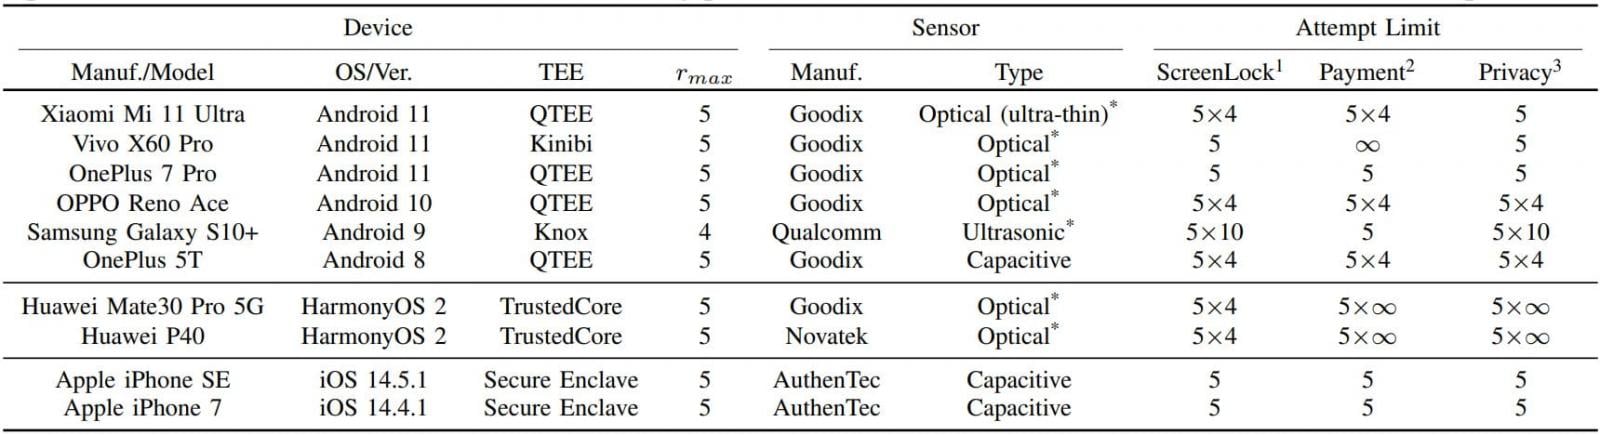
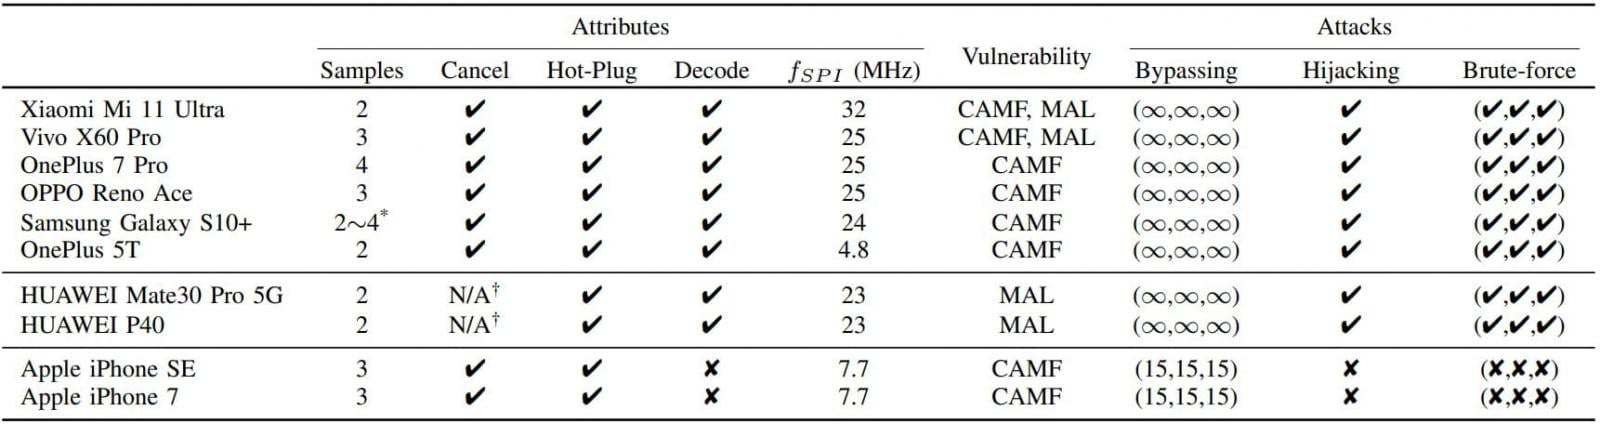
Эта брешь позволяет провести атаку вида «человек посередине» и получить доступ к образам отпечатков. Исследователи протестировали свой вектор на десяти популярных моделях смартфонов и смогли добиться неограниченного числа попыток аутентификации в ОС Android и HarmonyOS (Huawei).

В случае iOS эксперты смогли выбить себе десять дополнительных попыток входа.


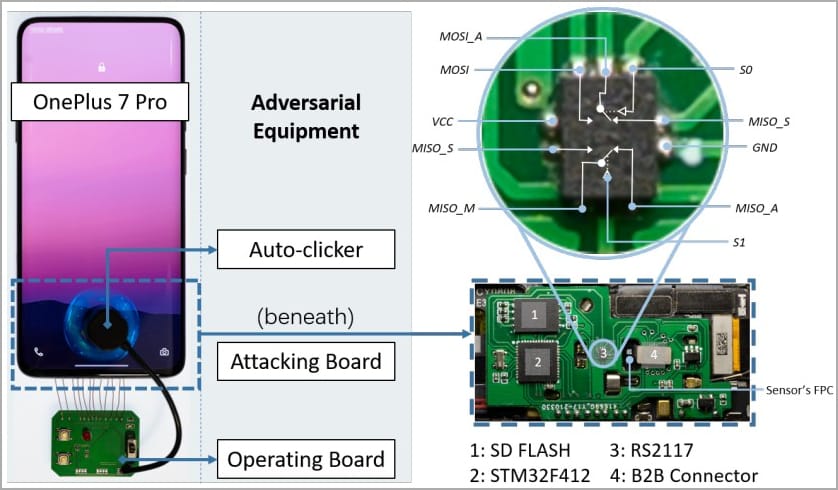
Стоит отметить, что для осуществления BrutePrint злоумышленнику необходим физический доступ к целевому устройству. Потребуется также доступ к базе данных отпечатков пальцев и оборудование, которое можно приобрести за 15 долларов (1198 рублей).


Интересный результаты тестов: все подопытные смартфоны уязвимы как минимум к одному из описанных багов. Android-девайсы допускают бесконечное число попыток подбора отпечатка, у «яблочных» устройств всё несколько надёжнее.

Вредонос под видом Telegram: что нашли внутри CrazyGram для Android

Кастомный Telegram-клиент CrazyGram оказался вовсе не безобидной альтернативой официальному приложению. Внутри APK исследователи обнаружили обфусцированную нативную библиотеку, фоновый рабочий процесс и WebSocket-адрес для связи с удалённой инфраструктурой.

Результаты анализа опубликованы в первом исследовании ShadowTrace Research, проекта компании «Безопасный Интернет». В репозитории доступны технический отчёт ST-001, индикаторы компрометации, хеши файлов, скриншоты из Ghidra и другие собранные доказательства.

Главный сюрприз прячется в библиотеке libshadow.so. Её код обфусцирован, а внутри обнаружен WebSocket-эндпоинт 94.228.167[.]90:9800. Исследователи также нашли логику идентификации устройства, anti-emulator-строки, механизмы самозащиты и признаки proxy/bridge-функциональности.

Кроме того, в приложении присутствуют индикаторы, связанные с СМС, контактами, геолокацией, Accessibility и доступом к уведомлениям. В коде встречаются упоминания банковских, финансовых и маркетплейс-приложений.

Другими словами, под видом мессенджера пользователь потенциально получает инструмент с весьма нескромным интересом к данным и окружению смартфона.

При этом авторы не торопятся объявлять каждую найденную строку работающей вредоносной функцией. Выводы разделены на подтверждённые факты, сильные индикаторы и неподтверждённые предположения. Само наличие разрешения или имени банковского приложения в бинарнике ещё не доказывает кражу данных.

Во время исследования специалисты не отправляли команды и пейлоад на удалённый сервер. Информацию об обнаруженной инфраструктуре 17 сентября 2026 года передали хостинг-провайдеру.

RSS: Новости на портале Anti-Malware.ru