



BrutePrint: Android-смартфоны уязвимы к брутфорсу отпечатка пальца

BrutePrint: Android-смартфоны уязвимы к брутфорсу отпечатка пальца

BrutePrint: Android-смартфоны уязвимы к брутфорсу отпечатка пальца

Специалисты Чжэцзянского университета и Tencent Labs рассказали о новом векторе атаки, который получил имя BrutePrint. Его суть заключается в бесконечном количестве попыток аутентификации по отпечатку пальца для получения контроля над мобильным устройством на Android.

Как известно, брутфорс-атаки подразумевают множество попыток входа с помощью пароля или другого кода, которые в процессе не раз заканчиваются ошибкой. Задача атакующих — получить несанкционированный доступ к аккаунтам, системам или сетям.

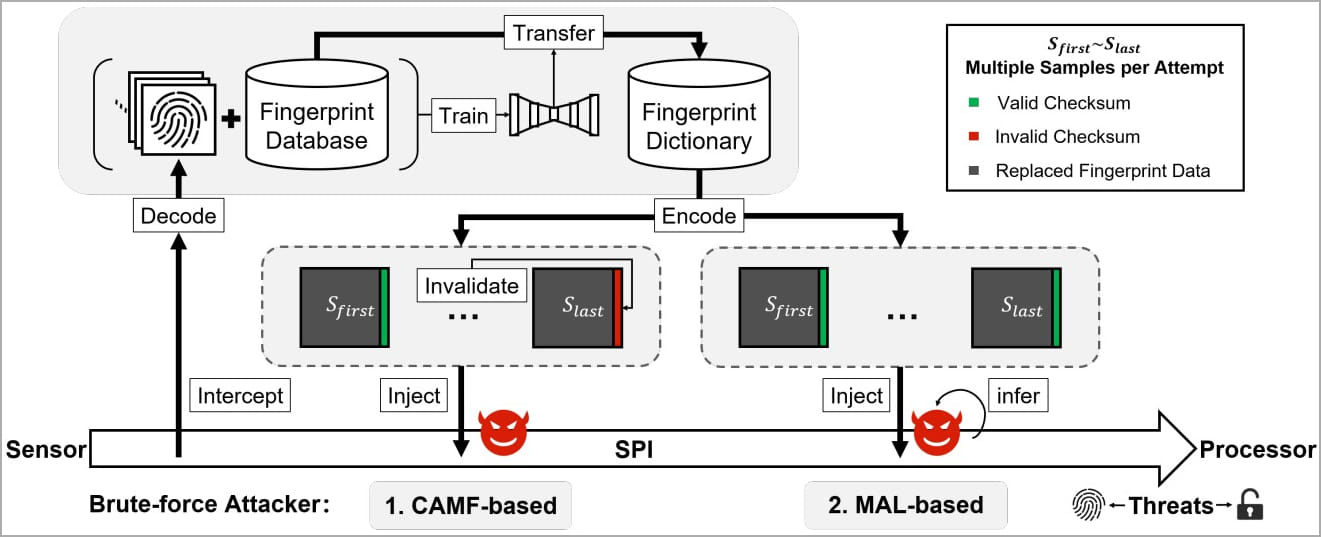
Китайским исследователям удалось обойти защитный механизм, блокирующий количество неудачных попыток входа с помощью отпечатка пальца на современных Android-смартфонах. В этом им помогла связка из двух уязвимостей: Cancel-After-Match-Fail (CAMF) и Match-After-Lock (MAL).

Технические подробности BrutePrint авторы опубликовали на ресурсе Arxiv.org. Согласно отчёту, им удалось выявить недостаточную защищённость биометрических данных в последовательном периферийном интерфейсе (Serial Peripheral Interface, SPI) датчиков отпечатков.

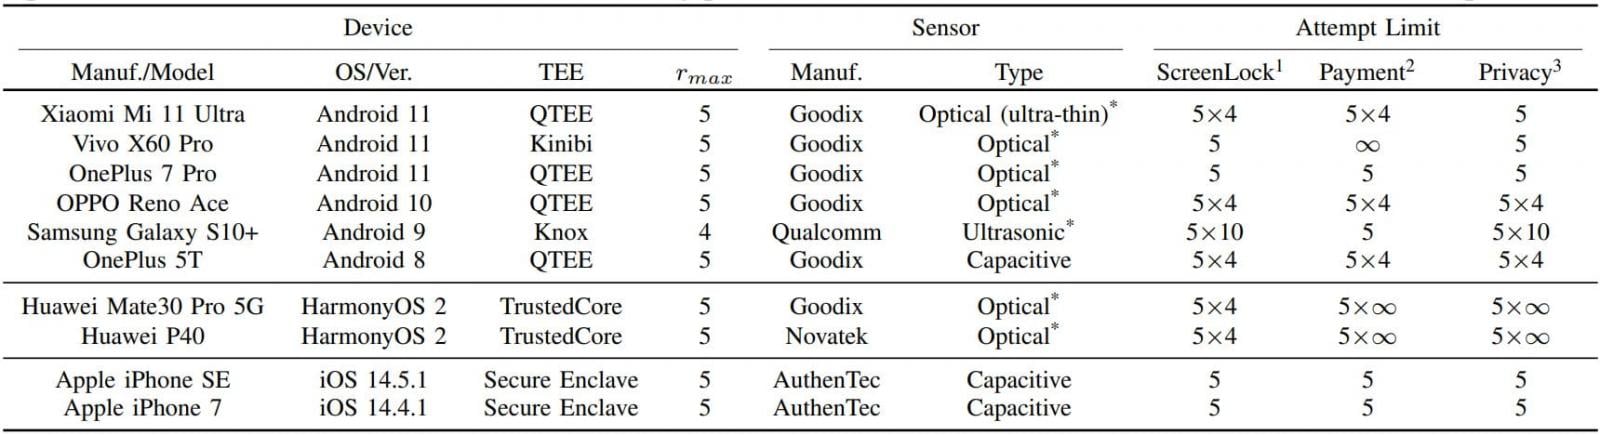
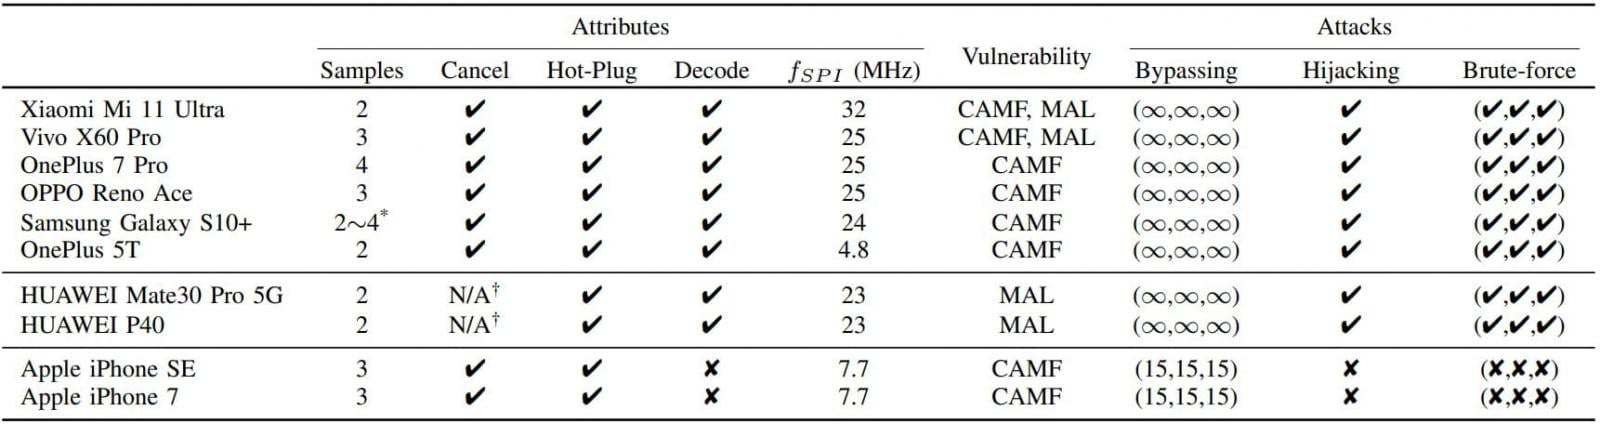
Эта брешь позволяет провести атаку вида «человек посередине» и получить доступ к образам отпечатков. Исследователи протестировали свой вектор на десяти популярных моделях смартфонов и смогли добиться неограниченного числа попыток аутентификации в ОС Android и HarmonyOS (Huawei).

В случае iOS эксперты смогли выбить себе десять дополнительных попыток входа.


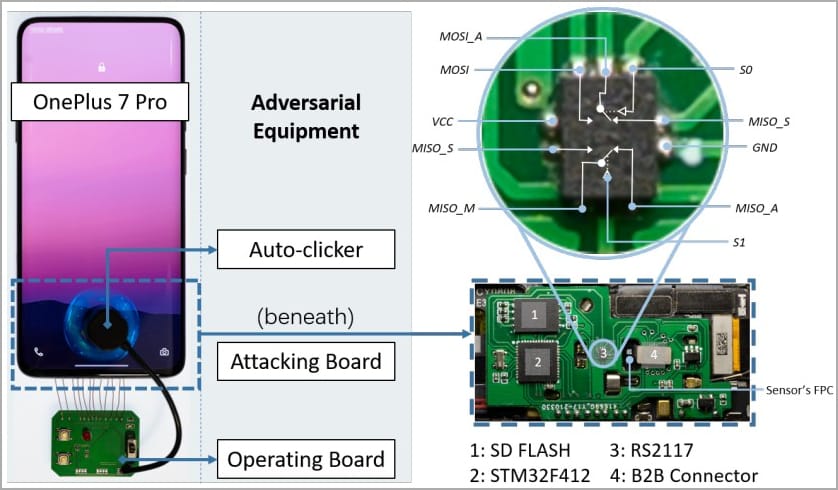
Стоит отметить, что для осуществления BrutePrint злоумышленнику необходим физический доступ к целевому устройству. Потребуется также доступ к базе данных отпечатков пальцев и оборудование, которое можно приобрести за 15 долларов (1198 рублей).


Интересный результаты тестов: все подопытные смартфоны уязвимы как минимум к одному из описанных багов. Android-девайсы допускают бесконечное число попыток подбора отпечатка, у «яблочных» устройств всё несколько надёжнее.

Подпишитесь на новости

США велели удалить Acronis из федеральных систем до 27 января за связь с РФ

Американским федеральным гражданским ведомствам велели распрощаться с Acronis: до 27 января 2027 года продукты компании должны исчезнуть из их информационных систем. Новые закупки тоже под запретом. Швейцарская штаб-квартира и смена владельцев не сняли вопросов о российских связях разработчика.

О многолетней проверке компании рассказало издание Nextgov/FCW со ссылкой на двух бывших американских чиновников.

Распоряжение Министерства внутренней безопасности США подписано ещё 31 июля, но опубликовано в Federal Register только 30 октября. Ограничения охватывают Acronis AG и связанные структуры, включая Acronis Inc. и Acronis SCS, а также поставляемые ими продукты. Купить тот же софт через посредника — тоже не обходной манёвр.

По данным собеседников Nextgov/FCW, проверка тянулась почти десятилетие. Чиновников интересовало, продолжают ли российские разработчики работать с кодом Acronis и достаточно ли компания снизила риски цепочки поставок. При этом источники не сообщили о конкретных доказательствах наличия бэкдоров, связывающих продукты с Москвой.

После 2022 года Acronis приостановила работу в России и перевезла специалистов в другие страны. В 2025-м контрольный пакет приобрела шведская EQT. Компания подчёркивает: более 75% её акций принадлежат западным инвесторам, а сделку одобрил американский комитет CFIUS. Но для допуска в федеральные системы этого оказалось недостаточно.

На частный рынок США нынешнее распоряжение полного запрета не накладывает.

RSS: Новости на портале Anti-Malware.ru