



В APT-атаках на Донбасс и Крым засветился новый фреймворк — CloudWizard

В APT-атаках на Донбасс и Крым засветился новый фреймворк — CloudWizard

В APT-атаках на Донбасс и Крым засветился новый фреймворк — CloudWizard

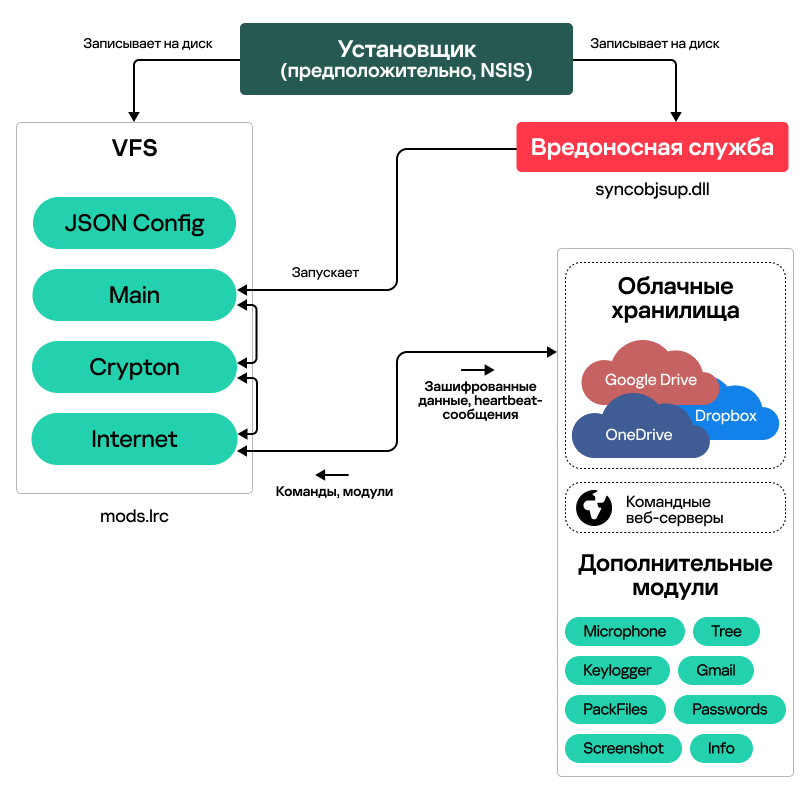
В этом месяце эксперты «Лаборатории Касперского» зафиксировали новые целевые атаки на территории ДНР, ЛНР и в Крыму. Разбор текущей кампании кибершпионажа выявил неизвестный ранее вредоносный фреймворк, которому было присвоено имя CloudWizard.

По данным Kaspersky, новобранец состоит из модулей, управляемых оркестратором, и регистрируется в системе как некая Windows-служба syncobjsup. Функциональность CloudWizard позволяет ему выполнять различные вредоносные действия, такие как сбор файлов, создание скриншотов, кража паролей и куки Gmail, перехват клавиатурного ввода, запись аудио с микрофона.


Проведенный анализ также выявил сходство с фреймворком CommonMagic, обнаруженным в ходе мартовских целевых атак в том же регионе. Дальнейшее расследование показало, что CloudWizard по коду, формату имен файлов и выбранным целям схож и с другими известными инструментами — теми, что лет семь назад применялись в операциях Groundbait (PDF) и BugDrop.

Полученные результаты позволяют предположить, что за всеми этими кампаниями кибершпионажа стоит одна и та же APT-группа. В настоящее время она активна не только в Донецке, Луганске, Крыму, но также в Центральной и Западной Украине.

«Группа, ответственная за эти атаки, ведёт кампании кибершпионажа в этом регионе более 15 лет и всё время совершенствует свои инструменты, — комментирует эксперт Kaspersky Леонид Безвершенко. — Учитывая, что геополитика по-прежнему важный фактор, формирующий ландшафт киберугроз, полагаем, что подобные атаки продолжатся в регионе в обозримом будущем».

Для защиты от сложных кибератак организациям рекомендуется предоставить специалистам SOC-центра доступ к самым свежим данным об угрозах, использовать EDR, дополнить защиту решениями, способными обнаружить сложную сетевую угрозу на ранней стадии, а также обучать сотрудников базовым правилам кибергигиены.

Подпишитесь на новости

Наталья Касперская поставила под сомнение доверие к генеративному ИИ

Генеративный ИИ умеет писать тексты и код, но можно ли на него полагаться? Наталья Касперская считает, что с доверием к таким системам пока больше вопросов, чем ответов. В интервью корреспонденту Anti-Malware.ru Олесе Афанасьевой на BIS Summit она назвала критерий доверенности применительно к генеративному ИИ загадкой.

По объяснению Касперской, доверенная система должна работать с заранее заданными параметрами и обеспечивать предсказуемый результат.

Генеративный ИИ, по её оценке, под это определение не подпадает: он не способен каждый раз выдавать один и тот же результат.

«Критерий доверенности в применении к генеративному искусственному интеллекту для меня является загадкой», — заявила она.

Главная проблема, считает Касперская, — масштаб моделей. Огромное количество параметров и данных делает полноценную проверку такой системы практически недостижимой. Можно протестировать отдельные ответы и сценарии, но это ещё не доказывает надёжность всей модели.

«Вы можете сделать какие-то выборочные проверки, частичные. Они будут выборочными и частичными, они ничего не докажут», — подчеркнула Касперская.

Получается неудобный вопрос для бизнеса и государства: как доверять системе, поведение которой нельзя исчерпывающе проверить? По словам председателя правления АРПП «Отечественный софт», задача создания доверенного ИИ поставлена, но готового способа её решения она пока не видит.

Одними разговорами, считает Касперская, проблему не закрыть. Нужна совместная работа специалистов по ИИ и информационной безопасности, методистов и разработчиков стандартов.

RSS: Новости на портале Anti-Malware.ru