



В APT-атаках на Донбасс и Крым засветился новый фреймворк — CloudWizard

В APT-атаках на Донбасс и Крым засветился новый фреймворк — CloudWizard

В APT-атаках на Донбасс и Крым засветился новый фреймворк — CloudWizard

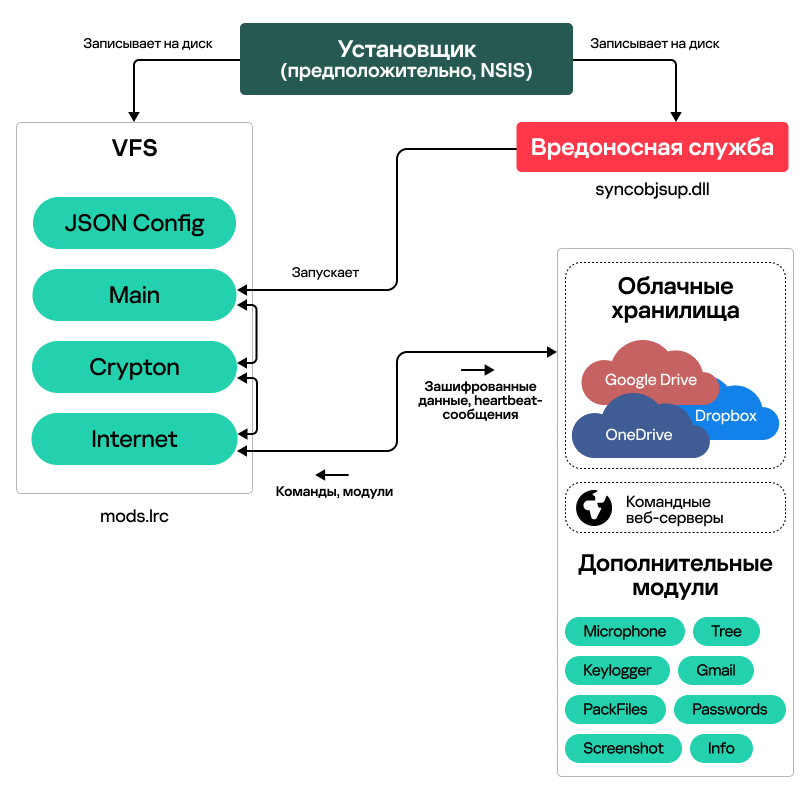
В этом месяце эксперты «Лаборатории Касперского» зафиксировали новые целевые атаки на территории ДНР, ЛНР и в Крыму. Разбор текущей кампании кибершпионажа выявил неизвестный ранее вредоносный фреймворк, которому было присвоено имя CloudWizard.

По данным Kaspersky, новобранец состоит из модулей, управляемых оркестратором, и регистрируется в системе как некая Windows-служба syncobjsup. Функциональность CloudWizard позволяет ему выполнять различные вредоносные действия, такие как сбор файлов, создание скриншотов, кража паролей и куки Gmail, перехват клавиатурного ввода, запись аудио с микрофона.


Проведенный анализ также выявил сходство с фреймворком CommonMagic, обнаруженным в ходе мартовских целевых атак в том же регионе. Дальнейшее расследование показало, что CloudWizard по коду, формату имен файлов и выбранным целям схож и с другими известными инструментами — теми, что лет семь назад применялись в операциях Groundbait (PDF) и BugDrop.

Полученные результаты позволяют предположить, что за всеми этими кампаниями кибершпионажа стоит одна и та же APT-группа. В настоящее время она активна не только в Донецке, Луганске, Крыму, но также в Центральной и Западной Украине.

«Группа, ответственная за эти атаки, ведёт кампании кибершпионажа в этом регионе более 15 лет и всё время совершенствует свои инструменты, — комментирует эксперт Kaspersky Леонид Безвершенко. — Учитывая, что геополитика по-прежнему важный фактор, формирующий ландшафт киберугроз, полагаем, что подобные атаки продолжатся в регионе в обозримом будущем».

Для защиты от сложных кибератак организациям рекомендуется предоставить специалистам SOC-центра доступ к самым свежим данным об угрозах, использовать EDR, дополнить защиту решениями, способными обнаружить сложную сетевую угрозу на ранней стадии, а также обучать сотрудников базовым правилам кибергигиены.

Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru