



В APT-атаках на Донбасс и Крым засветился новый фреймворк — CloudWizard

В APT-атаках на Донбасс и Крым засветился новый фреймворк — CloudWizard

В APT-атаках на Донбасс и Крым засветился новый фреймворк — CloudWizard

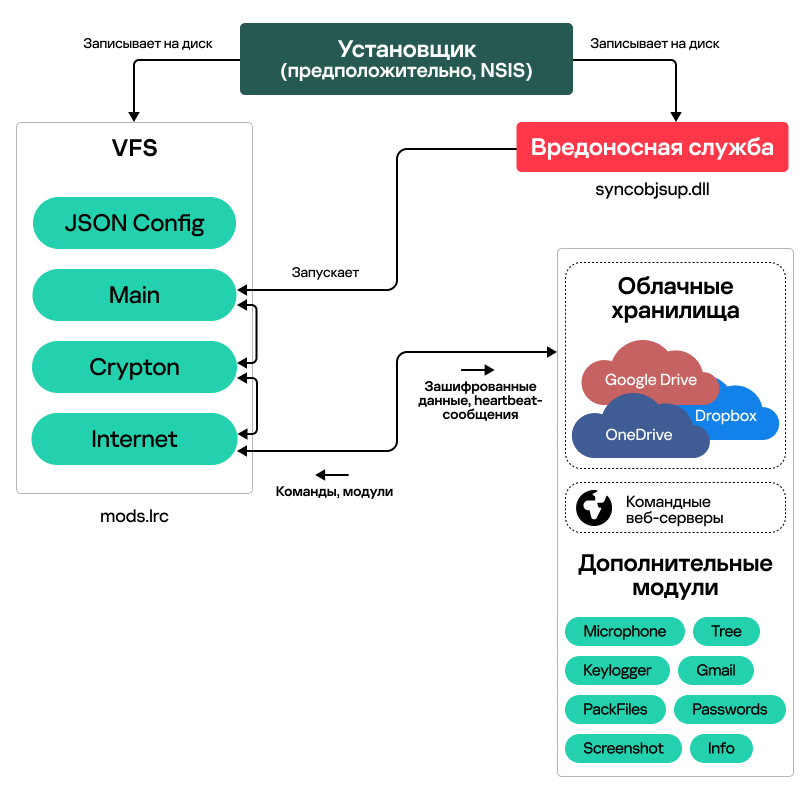
В этом месяце эксперты «Лаборатории Касперского» зафиксировали новые целевые атаки на территории ДНР, ЛНР и в Крыму. Разбор текущей кампании кибершпионажа выявил неизвестный ранее вредоносный фреймворк, которому было присвоено имя CloudWizard.

По данным Kaspersky, новобранец состоит из модулей, управляемых оркестратором, и регистрируется в системе как некая Windows-служба syncobjsup. Функциональность CloudWizard позволяет ему выполнять различные вредоносные действия, такие как сбор файлов, создание скриншотов, кража паролей и куки Gmail, перехват клавиатурного ввода, запись аудио с микрофона.


Проведенный анализ также выявил сходство с фреймворком CommonMagic, обнаруженным в ходе мартовских целевых атак в том же регионе. Дальнейшее расследование показало, что CloudWizard по коду, формату имен файлов и выбранным целям схож и с другими известными инструментами — теми, что лет семь назад применялись в операциях Groundbait (PDF) и BugDrop.

Полученные результаты позволяют предположить, что за всеми этими кампаниями кибершпионажа стоит одна и та же APT-группа. В настоящее время она активна не только в Донецке, Луганске, Крыму, но также в Центральной и Западной Украине.

«Группа, ответственная за эти атаки, ведёт кампании кибершпионажа в этом регионе более 15 лет и всё время совершенствует свои инструменты, — комментирует эксперт Kaspersky Леонид Безвершенко. — Учитывая, что геополитика по-прежнему важный фактор, формирующий ландшафт киберугроз, полагаем, что подобные атаки продолжатся в регионе в обозримом будущем».

Для защиты от сложных кибератак организациям рекомендуется предоставить специалистам SOC-центра доступ к самым свежим данным об угрозах, использовать EDR, дополнить защиту решениями, способными обнаружить сложную сетевую угрозу на ранней стадии, а также обучать сотрудников базовым правилам кибергигиены.

Подпишитесь на новости

GPT-6 Astra расшифровала послание времён Наполеона спустя 217 лет

Шифр пережил империи, войны и поколения исследователей, а теперь за него взялся ИИ. Инженер Картер Черч рассказал в своём блоге, как с помощью GPT-6 Astra восстановил содержание письма генералу Огюсту де Мармону. По его словам, потребовалось около шести часов работы модели и несколько вечеров собственного времени.

Послание отправили в марте 1809 года по распоряжению Наполеона через его пасынка Эжена де Богарне. Мармон командовал войсками в Далмации, и ему нужно было знать расположение французских и союзных армий перед войной с Австрией.

Ключ не сохранился. На скане — около 1300 зашифрованных единиц и 155 разных знаков. Причём одна буква могла обозначаться несколькими символами: обычный подсчёт частот здесь буксует.


ИИ прочитал изображение и использовал 33 ранее установленных значения. Остальные подбирались методом имитации отжига: варианты оценивали по статистике французских текстов. Затем расшифровку проверяли по исходному скану.

Внутри оказалась военная сводка с уверенным прогнозом: Австрии предстоит атака с нескольких направлений, и она движется к поражению.


Черч опубликовал восстановленный ключ и скрипты для проверки результата. Пять знаков остаются неоднозначными, но, по его оценке, общий смысл от этого не меняется. Автор также сообщает, что историк криптографии Сатоси Томокиё проверил решение, после чего письмо внесли в список расшифрованных.

RSS: Новости на портале Anti-Malware.ru