



Павел Дуров разъяснил позицию Telegram о рисках для macOS

Павел Дуров разъяснил позицию Telegram о рисках для macOS

Павел Дуров разъяснил позицию Telegram о рисках для macOS

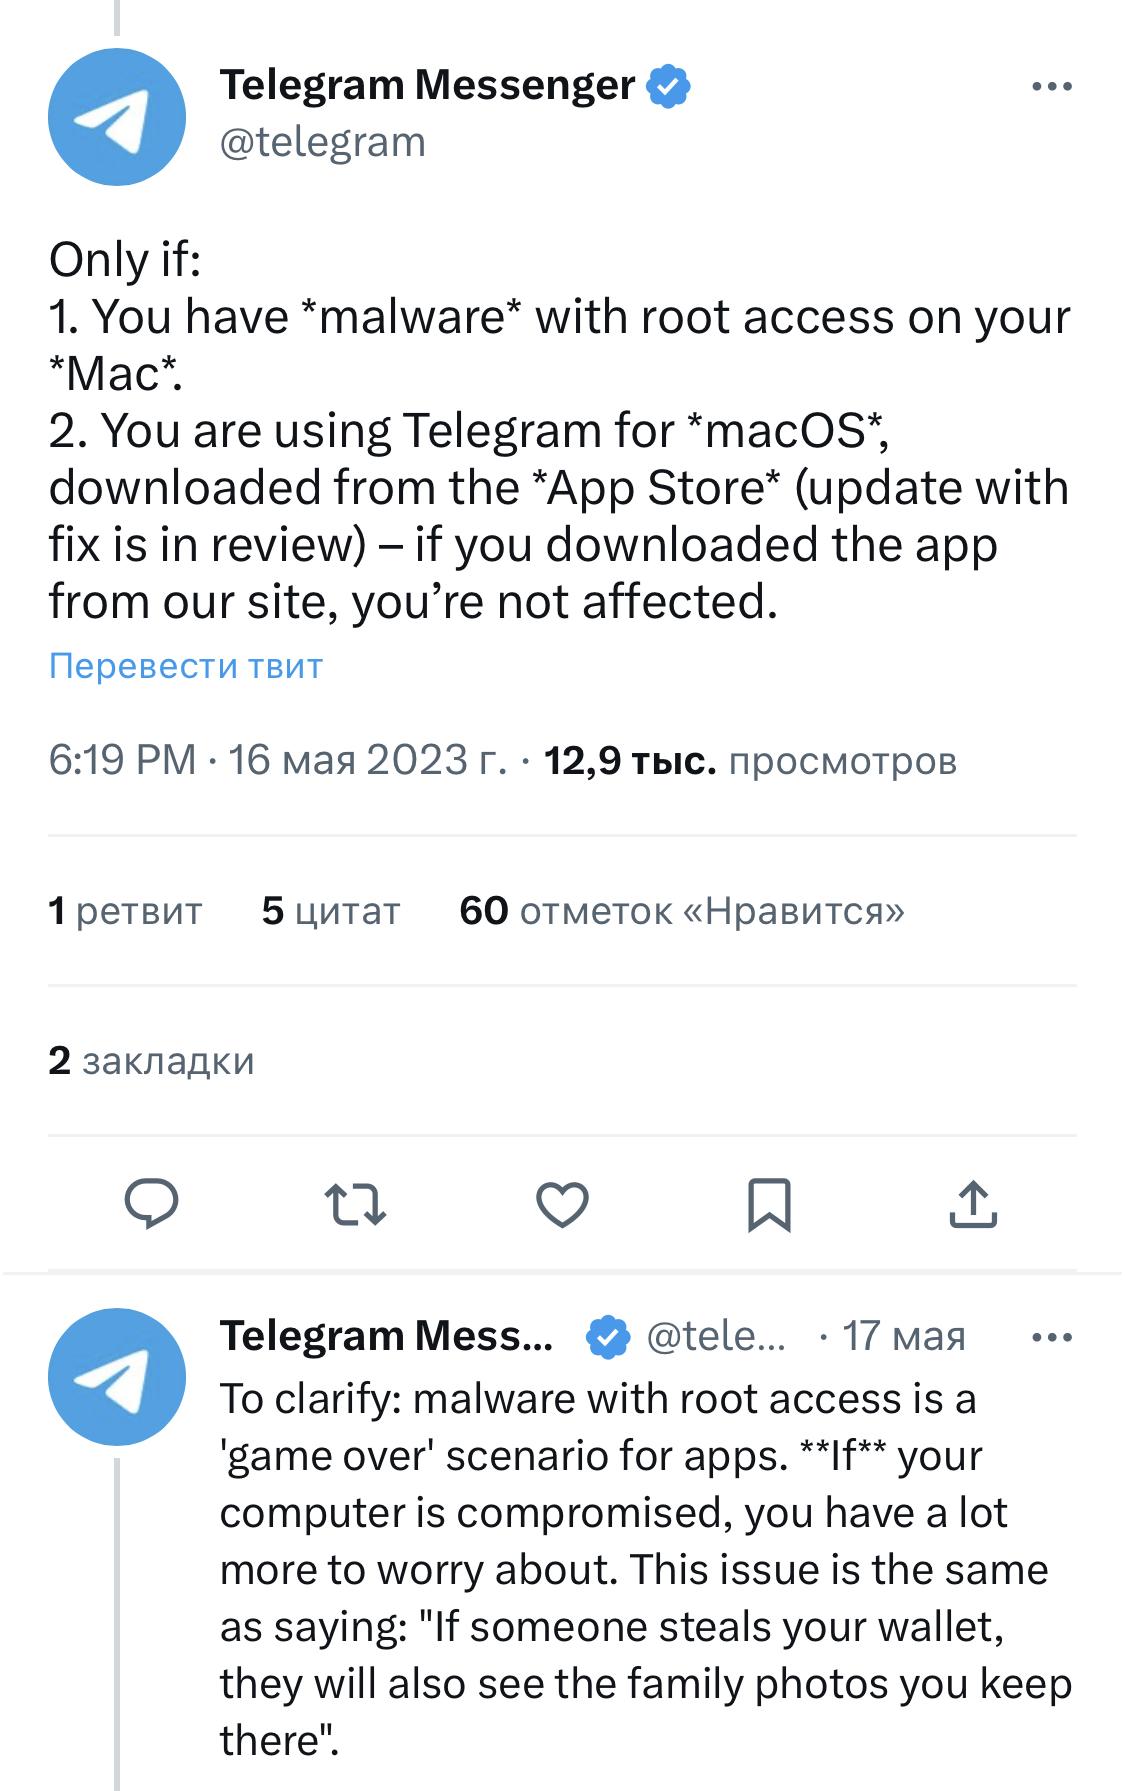
Опять всё переврали: основатель Telegram Павел Дуров опроверг выводы журналистов о том, что мессенджер признает уязвимость для пользователей macOS. Риск доступа к камере и микрофону есть, только если компьютер от Apple уже заражен вредоносной программой.

История началась 15 мая, когда инженер Google Дэн Рева написал в своем блоге о найденной в Telegram уязвимости для macOS. Эксперт утверждает, что из-за недостатков системы злоумышленники могут включить камеру и микрофон компьютера и обойти механизм конфиденциальности Apple.

В ответ Telegram сообщил, что подобное возможно только в том случае, если злоумышленник уже пробрался в компьютер и имеет доступ к системе и аккаунту.


В корпорации подход к уязвимости сравнили с принципом классического воровства:

“Если преступники украли кошелек, они смогут увидеть и семейные фотографии, которые вы в нем хранили”.

16 мая “Ведомости” написали, что Telegram своим сообщением признал уязвимость приложения. На этот раз объясняться вышел лично Дуров.

“Российские газеты пишут, что Telegram якобы "подтвердил уязвимость" в приложении для компьютеров от компании Apple. Это не так, — заявил миллиардер в своем телеграм-канале. — Напротив, в нашем сообщении мы объяснили, что никакой уязвимости не было”.

Если бы у злоумышленника уже был доступ к вашему компьютеру, он мог бы управлять вашей камерой и микрофоном через Telegram, объяснил Дуров.

“Но если компьютер уже скомпрометирован, то доступ к микрофону через Telegram — меньшая из проблем, о которых стоит беспокоиться”, — иронизирует глава компании.

Основатель Telegram снова пожаловался на то, что СМИ в поисках громких заголовков в технических аспектах часто вводят пользователей в заблуждение.

“Это печально: в результате люди могут не придать значения настоящим угрозам”, — заключил Дуров.

Он вспомнил случай с WhatsApp, когда звонка или просмотра видеозаписи было достаточно, чтобы злоумышленник получил полный доступ к смартфону.

Если заголовки СМИ о мнимых и реальных угрозах будут одинаковыми, люди перестанут воспринимать их всерьез — получится, как в басне про мальчика, который без нужды кричал “Волк“, предупредил Дуров.

Добавим, Telegram и WhatsАpp периодически обмениваются колкостями и взаимными обвинениями в ненадежности. Последний раз в феврале этого года глава WhatsApp (принадлежит признанной экстремистской запрещенной Meta) Уилл Кэткарт заявил, что Telegram не обеспечивает сквозное шифрование данных и предоставляет третьим лицам потенциальный доступ к информации даже из “секретных чатов”.

Подпишитесь на новости

Positive Technologies собрала 64 проверки Kubernetes в единый стандарт

Positive Technologies разработала PT CRIS Kubernetes — прикладной набор проверок конфигурации Kubernetes. Компания называет его первым российским стандартом такого типа: он переводит требования и рекомендации по защите контейнерной инфраструктуры в 64 конкретных технических теста.

Проверки охватывают API-сервер, Kubernetes Controller Manager, планировщик, хранилище etcd, роли и кластерные разрешения, пространства имён, Service Account и рабочие нагрузки.

Система ищет анонимный доступ, избыточные права, проблемы с TLS и сертификатами, небезопасный securityContext, запуск контейнеров от root, возможность повышения привилегий и другие подарки потенциальному взломщику.

Каждому отклонению присваивается уровень опасности — от низкого до критического. В итоге команда получает не мешок разрозненных предупреждений, а список проблем с понятными приоритетами: что можно оставить до пятницы, а что лучше чинить прямо сейчас.

Для стандарта подготовили матрицу соответствия CIS Kubernetes Benchmark 2.0.0, NIST SP 800-190, PCI DSS 4.0 и приказу ФСТЭК России № 118. Она связывает общие требования документов с конкретными настройками кластера.

При этом сама Positive Technologies подчёркивает: наличие такого сопоставления ещё не означает автоматического соответствия всем перечисленным стандартам.

Практическая реализация PT CRIS Kubernetes уже появилась в PT Container Security 1.2. Новый компонент проверяет конфигурации центрального и подключённых дочерних кластеров, показывает найденные отклонения и их критичность. Разработчики также обещают меньшее потребление памяти и более быстрый анализ.

RSS: Новости на портале Anti-Malware.ru