



Павел Дуров разъяснил позицию Telegram о рисках для macOS

Павел Дуров разъяснил позицию Telegram о рисках для macOS

Павел Дуров разъяснил позицию Telegram о рисках для macOS

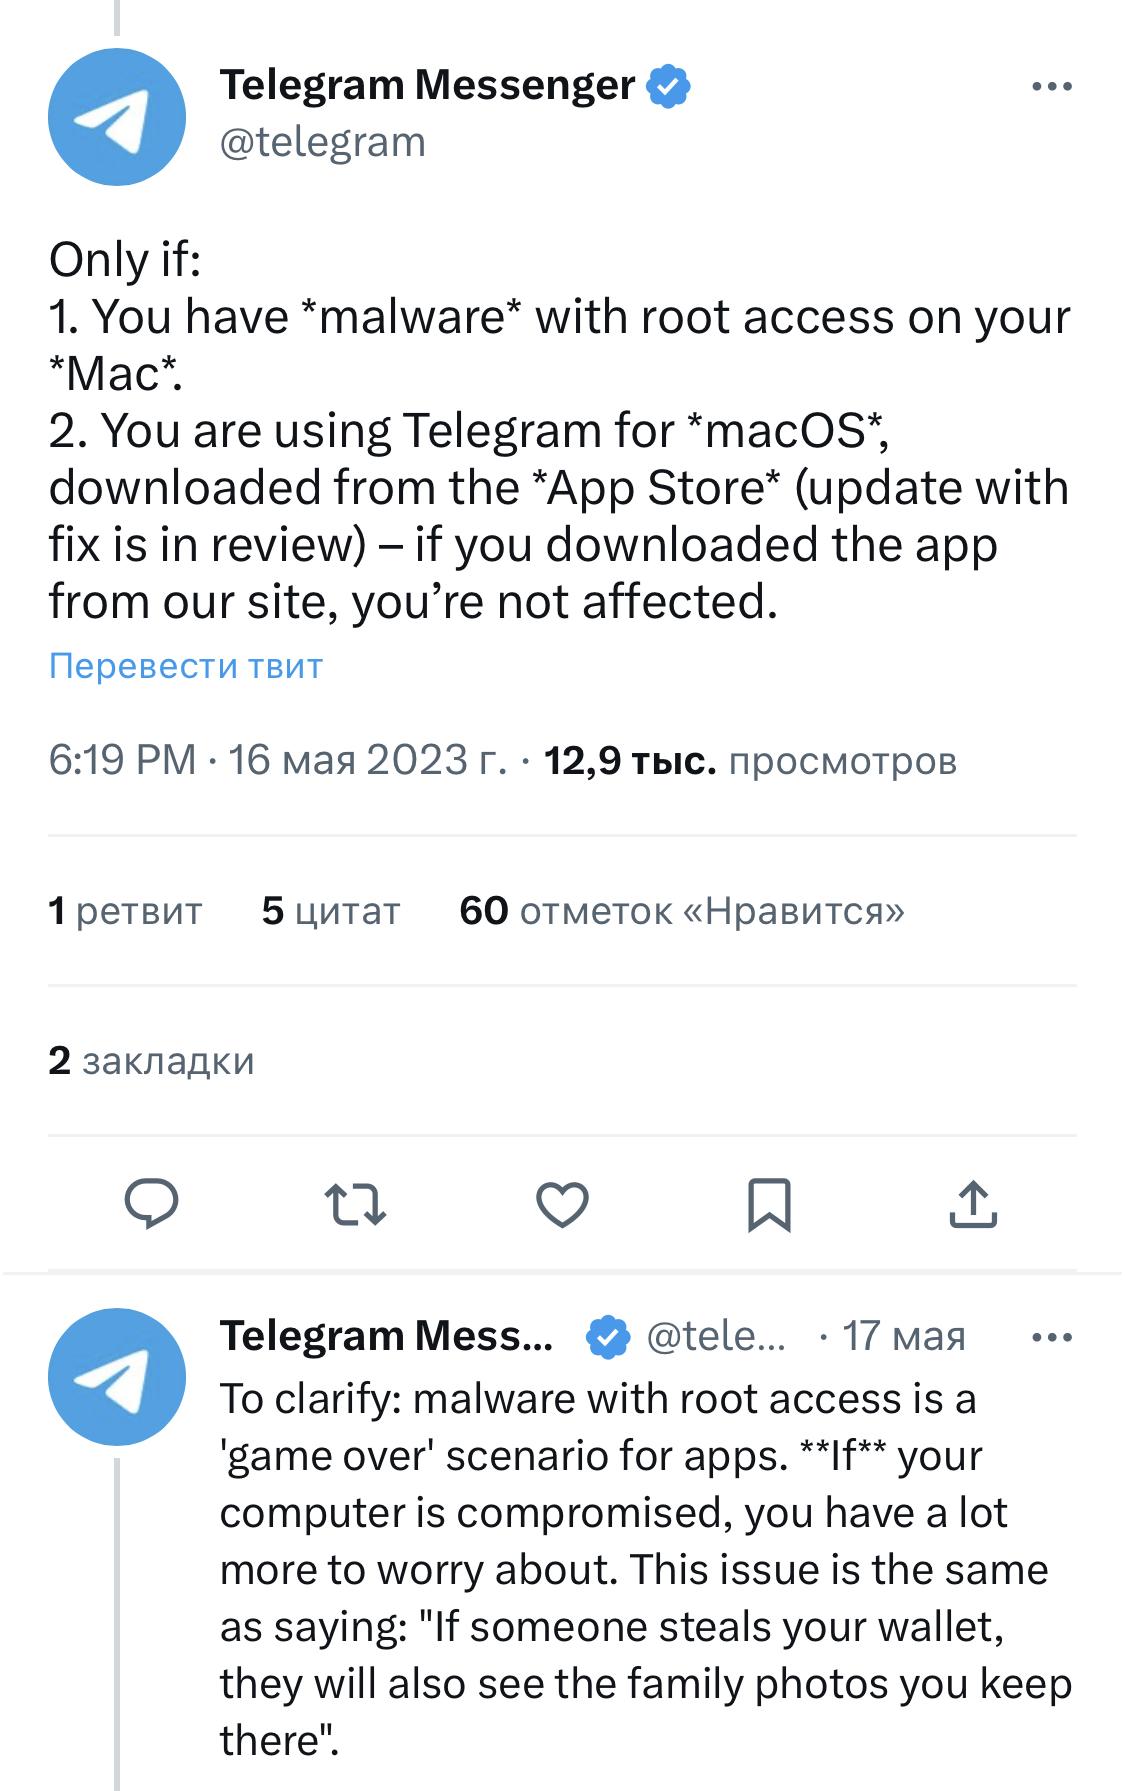
Опять всё переврали: основатель Telegram Павел Дуров опроверг выводы журналистов о том, что мессенджер признает уязвимость для пользователей macOS. Риск доступа к камере и микрофону есть, только если компьютер от Apple уже заражен вредоносной программой.

История началась 15 мая, когда инженер Google Дэн Рева написал в своем блоге о найденной в Telegram уязвимости для macOS. Эксперт утверждает, что из-за недостатков системы злоумышленники могут включить камеру и микрофон компьютера и обойти механизм конфиденциальности Apple.

В ответ Telegram сообщил, что подобное возможно только в том случае, если злоумышленник уже пробрался в компьютер и имеет доступ к системе и аккаунту.


В корпорации подход к уязвимости сравнили с принципом классического воровства:

“Если преступники украли кошелек, они смогут увидеть и семейные фотографии, которые вы в нем хранили”.

16 мая “Ведомости” написали, что Telegram своим сообщением признал уязвимость приложения. На этот раз объясняться вышел лично Дуров.

“Российские газеты пишут, что Telegram якобы "подтвердил уязвимость" в приложении для компьютеров от компании Apple. Это не так, — заявил миллиардер в своем телеграм-канале. — Напротив, в нашем сообщении мы объяснили, что никакой уязвимости не было”.

Если бы у злоумышленника уже был доступ к вашему компьютеру, он мог бы управлять вашей камерой и микрофоном через Telegram, объяснил Дуров.

“Но если компьютер уже скомпрометирован, то доступ к микрофону через Telegram — меньшая из проблем, о которых стоит беспокоиться”, — иронизирует глава компании.

Основатель Telegram снова пожаловался на то, что СМИ в поисках громких заголовков в технических аспектах часто вводят пользователей в заблуждение.

“Это печально: в результате люди могут не придать значения настоящим угрозам”, — заключил Дуров.

Он вспомнил случай с WhatsApp, когда звонка или просмотра видеозаписи было достаточно, чтобы злоумышленник получил полный доступ к смартфону.

Если заголовки СМИ о мнимых и реальных угрозах будут одинаковыми, люди перестанут воспринимать их всерьез — получится, как в басне про мальчика, который без нужды кричал “Волк“, предупредил Дуров.

Добавим, Telegram и WhatsАpp периодически обмениваются колкостями и взаимными обвинениями в ненадежности. Последний раз в феврале этого года глава WhatsApp (принадлежит признанной экстремистской запрещенной Meta) Уилл Кэткарт заявил, что Telegram не обеспечивает сквозное шифрование данных и предоставляет третьим лицам потенциальный доступ к информации даже из “секретных чатов”.

Подпишитесь на новости

Бесплатное ТВ превратило Android-смартфоны в добычу для трояна StreamRat

Киберпреступники начали распространять новый банковский троян StreamRat через рекламу в Meta (признана экстремистской и запрещена в России) и TikTok. Пользователям обещают бесплатный просмотр телевидения, а вместо сериалов предлагают установить APK, способный практически полностью захватить смартфон.

Кампанию под названием Steamtv Esp. обнаружили специалисты ThreatFabric. С 11 июня по 3 июля 2026 года вредоносную рекламу могли увидеть около 570 тысяч пользователей Meta (признана экстремистской и запрещена в России). Это число отражает охват объявлений, а не количество заражённых устройств.

После клика жертва попадает на фишинговый сайт. Посетителям с компьютеров показывают ошибку, а владельцам Android — кнопку загрузки и заботливую инструкцию по отключению защиты: разрешить установку из неизвестных источников и предоставить приложению доступ к Accessibility Services.


Далее загрузчик временно назначает себя домашним экраном, чтобы пользователь не сорвался с крючка, и запускает неработающий VPN, лишающий другие приложения доступа к интернету. Предположительно, так операторы пытаются помешать облачным средствам защиты проверить APK.


После установки StreamRat получает инструменты для удалённого просмотра экрана, скрытого создания скриншотов, кейлоггинга, подмены окон банковских приложений и перехвата данных интерфейса. В скрытом режиме троян снимает экран каждые 200 миллисекунд без привычного уведомления о трансляции.

Как сообщает ThreatFabric, вредонос связан с инфраструктурой, ранее использовавшейся для распространения троянов Mirax и GodFather. Панель управления StreamRat поддерживает разные роли операторов, поэтому разработчики, вероятно, готовят его к сдаче в аренду по модели «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru