



Positive Technologies учредила премию Positive Awards для ИБ-экспертов

Positive Technologies учредила премию Positive Awards для ИБ-экспертов

Positive Technologies учредила премию Positive Awards для ИБ-экспертов

Positive Technologies вводит свой «Оскар», но на рынке информационной безопасности. Каждый год компания будет вручать награду Positive Awards тем, кто двигает индустрию кибербезопасности вперед. Церемония награждения состоится 20 мая на киберфестивале Positive Hack Days 12.

«Кибербезопасность — это больше, чем отрасль, это субкультура. Вне зависимости от того, в какой компании мы работаем, специалисты по ИБ открыто общаются между собой, делятся экспертизой, развивают технологии, помогают сделать наши продукты и сервисы еще более экспертными, — говорит Ярослав Бабин, учредитель премии Positive Awards. — Мы видим ребят из комьюнити, которые делают больше, чем должны, они системно вкладываются в развитие ИБ. И пора назвать эти имена».

Победителями Positive Awards 2023 станут независимые специалисты в области информационной безопасности, которые на добровольных началах обогащают продукты и сервисы Positive Technologies экспертизой и активно делятся своими знаниями с комьюнити. Их выбрали руководители разработки компании совместно с продуктовыми командами. В следующем году премия расширит свои границы — победителей выберет специальное экспертное жюри, а подать заявку на конкурс сможет любой желающий. Сбор заявок стартует в январе и продлится до конца февраля 2024 года. Как принять участие в конкурсе, читайте на сайте премии awards.ptsecurity.com.

Кто стал первыми обладателями награды Positive Awards, вы сможете узнать 20 мая в 17:00. Посмотреть церемонию вручения можно в Парке Горького на сцене павильона Standoff (расположена на набережной), также будет вестись онлайн-трансляция на сайте phdays.com.

На сайте Anti-Malware.ru — информационном партнере премии Positive Awards — можно будет прочитать истории победителей Positive Awards.

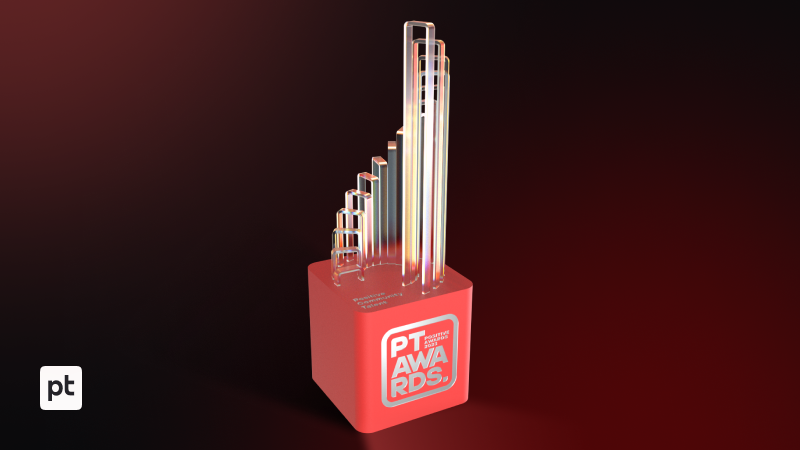
Победитель Positive Awards получит статуэтку Positive Awards. Она выполнена в форме воздушной винтовой лестницы и символизирует открытое признание прозрачных достижений в развитии отрасли кибербезопасности.

Подпишитесь на новости

Apple закрыла 0-day в iOS, которую использовали в сложных кибератаках

Apple выпустила срочные обновления для iPhone, iPad и macOS, закрывающие уязвимость нулевого дня CVE-2026-86950. Компания подтвердила, что брешь могли использовать в сложных кибератаках против отдельных пользователей iOS.

Проблема обнаружена специалистами Meta (корпорация Meta признана экстремистской и запрещена в России) Product Security в системном компоненте CoreGraphics, отвечающем за отрисовку изображений, текста и двумерной графики.

Как следует из официального сообщения Apple, обработка специально подготовленного файла могла привести к выполнению произвольного кода на устройстве.

Уязвимость относится к классу ошибок записи за пределами выделенного буфера. Проще говоря, вредоносный файл мог заставить систему записать данные не туда, куда положено. В результате жертву ждал набор проблем от падения приложения до захвата управления.

Apple заявляет, что атаки затрагивали конкретных людей на версиях iOS, выпущенных до iOS 27. Детали кампании, личности целей и способ доставки вредоносных файлов компания не раскрывает. Судя по формулировке, речь идёт о точечных операциях, а не массовом заражении всех подряд.

Патч вошёл в iOS 26.7.1 и iPadOS 26.7.1, macOS Tahoe 26.7.1 и macOS Sequoia 15.8.1. Обновиться рекомендуется владельцам iPhone 11 и новее, поддерживаемых моделей iPad Pro, iPad Air, обычных iPad и iPad mini, а также компьютеров на уязвимых версиях macOS.

Разработчики усилили проверку границ памяти, чтобы заблокировать эксплуатацию. Хотя вероятность столкнуться именно с такой целевой атакой для большинства пользователей невелика, откладывать установку патча смысла нет. Zero-day потому так и называется, что злоумышленники уже знали о ней раньше вас.

Кстати, в первоначальных сообщениях встречается ошибочный номер CVE-2026-20700. Официальный идентификатор новой уязвимости CoreGraphics — CVE-2026-86950.

RSS: Новости на портале Anti-Malware.ru