



ИБ-специалисты предупредили об опасности новых доменов ZIP и MOV

ИБ-специалисты предупредили об опасности новых доменов ZIP и MOV

ИБ-специалисты предупредили об опасности новых доменов ZIP и MOV

У специалистов по кибербезопасности и сисадминов возник ряд вопросов по поводу новых доменов Google — ZIP и MOV. По их словам, злоумышленники могут использовать их для фишинговых атак и распространения вредоносных программ.

Напомним, что в этом месяце Google представила восемь новых доменов верхнего уровня, которые можно приобрести для хостинга веб-сайтов или адресов электронной почты: .dad, .esq, .prof, .phd, .nexus, .foo, .zip и .mov.

Беспокойство экспертов вызвали два последних. Они действуют с 2014 года, но лишь в этом месяце стали общедоступными. Теперь любой может приобрести такой домен, например — anti-malware.zip.

Специалисты считают, что .zip и .mov могут представлять опасность по той причине, что они полностью совпадают с расширениями архивов и медиафайлов, которые обычно публикуются на форумах и других социальных площадках.

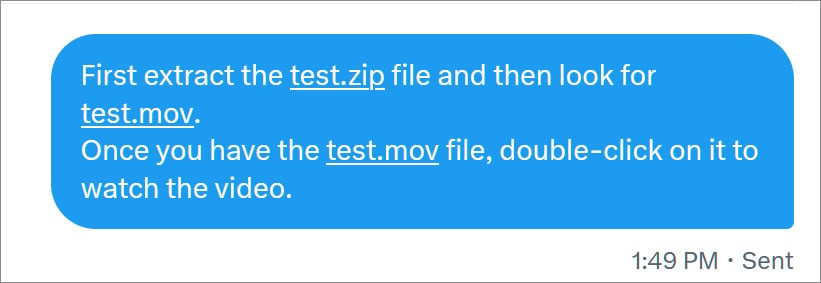
Другими словами, теперь они будут автоматически преобразовываться в URL рядом платформ и приложений. Чем это плохо? Представьте, что ваш собеседник отправляет вам на одной из площадок инструкции, в которых упоминаются файлы в форматах .zip и .mov. Теперь соцсети и мессенджеры будут преобразовывать их в ссылки. Пример приводит BleepingComputer в случае с Twitter:


Есть немалый шанс, что пользователь попытается кликнуть на таких преобразованных URL и в результате пройдёт на сайт, который может принадлежать злоумышленникам. Вектор фишинг-атаки или установки вредоноса в систему потенциальной жертвы очевиден, что и вызвало беспокойство экспертов.

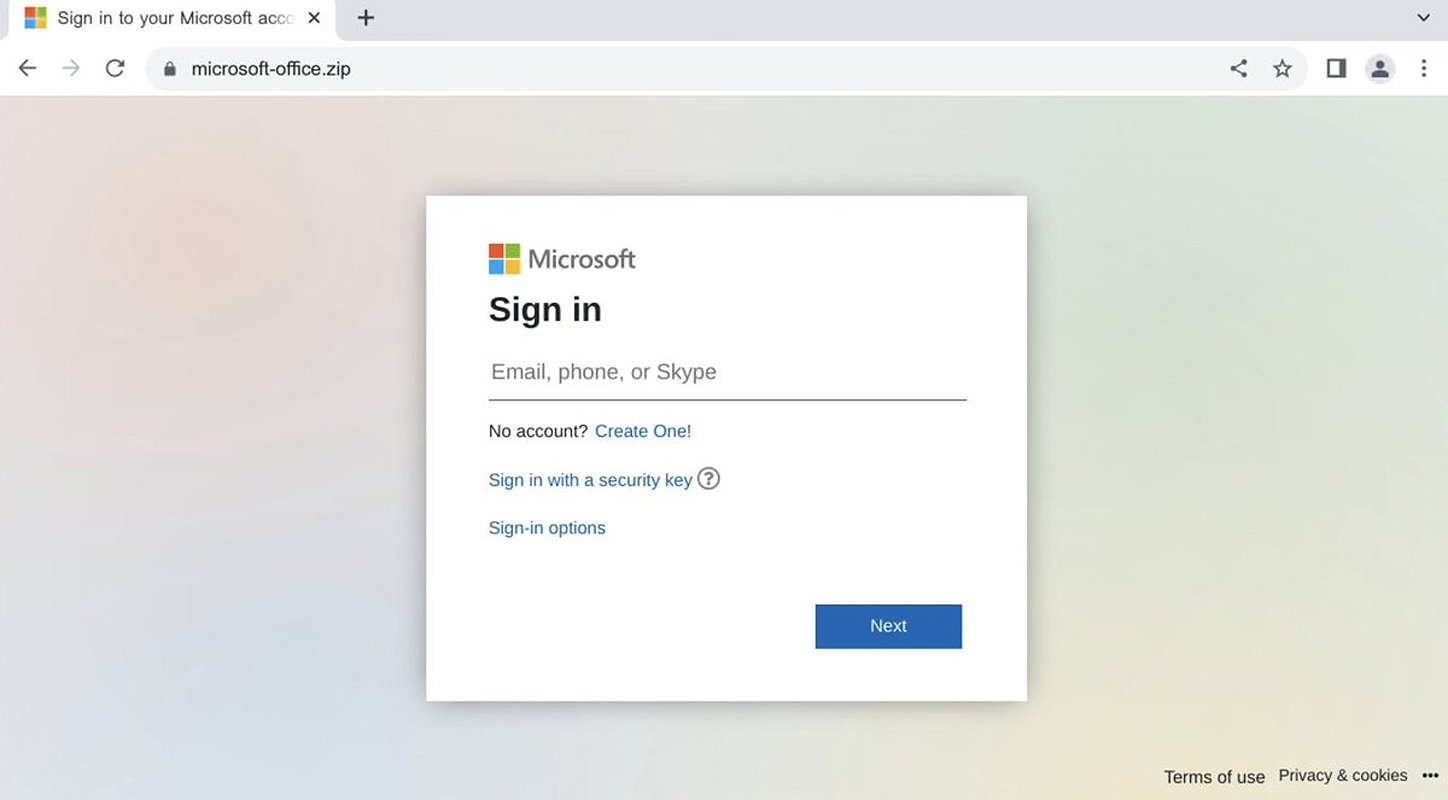
Особенно это опасно в случае с корпоративными компьютерами, когда сотрудники пренебрегают базовыми правилами кибербезопасности. Причём один из таких вредоносных доменов уже есть: исследователи из Silent Push Labs привели в пример microsoft-office[.]zip, который пытается выкрасть учётные данные от Microsoft-аккаунтов.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru