



Атакующие начали эксплуатировать дыру в плагине WordPress после выхода PoC

Атакующие начали эксплуатировать дыру в плагине WordPress после выхода PoC

Атакующие начали эксплуатировать дыру в плагине WordPress после выхода PoC

Киберпреступники взяли в оборот недавно пропатченную уязвимость в плагине WordPress Advanced Custom Fields. Интересно, что с момента публикации демонстрационного эксплойта (PoC) до активной эксплуатации прошло немногим больше суток.

Брешь отслеживается под идентификатором CVE-2023-30777 и попадает в разряд межсайтового скриптинга (XSS). В случае эксплуатации атакующие могут выкрасть конфиденциальную информацию и повысить права на целевом WordPress-сайте.

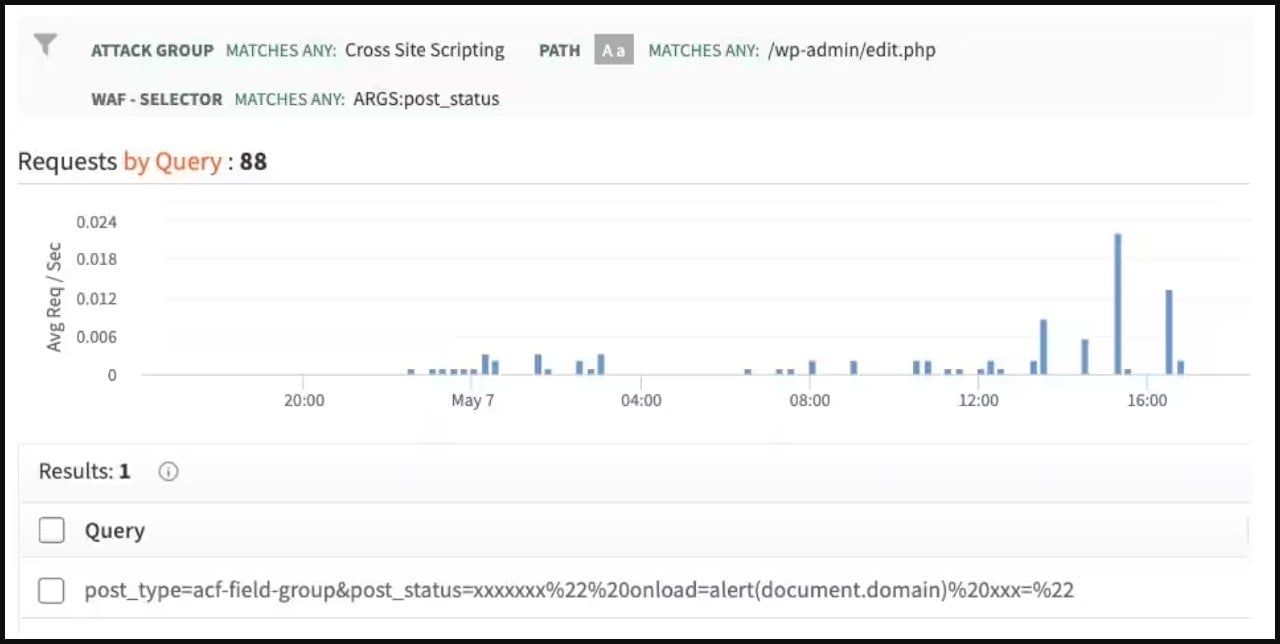
PoC-код специалисты опубликовали уже после того, как разработчики выпустили версию плагина 6.1.6 с соответствующим патчем. Команда Akamai Security Intelligence Group (SIG) теперь сообщает, что злоумышленники начали активно эксплуатировать дыру с 6 мая 2023 года.

«Проанализировав активность киберпреступников, мы пришли к выводу, что эксплуатация бреши стартовала в пределах 24 часов после публикации демонстрационного эксплойта. Особый интерес вызывает тот факт, что атакующие скопировали и использовали семпл PoC-кода от Patchstack», — гласит отчёт Akamai.


По статистике ресурса wordpress.org, уязвимый плагин используют более 1,4 млн сайтов на WordPress. Другими словами, злоумышленникам есть где разгуляться по части масштаба кибератак.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru