



Банк России запустил мошеннический сайт Рублерост

Банк России запустил мошеннический сайт Рублерост

Банк России запустил мошеннический сайт Рублерост

Центральный банк РФ запустил сайт, маскирующийся под мошеннический проект. Образовательный ресурс называется “Рублерост”, его цель — научить россиян распознавать финансовые пирамиды.

Сайт “Рублерост” выглядит как ловушка, обещающая быстрое обогащение, но на самом деле на нем собраны все самые популярные уловки мошенников, объясняет телеграм-канал Банка России. Образовательный проект помогает понять и запомнить, на что обратить внимание, если пользователю обещают высокий доход при минимальных усилиях.

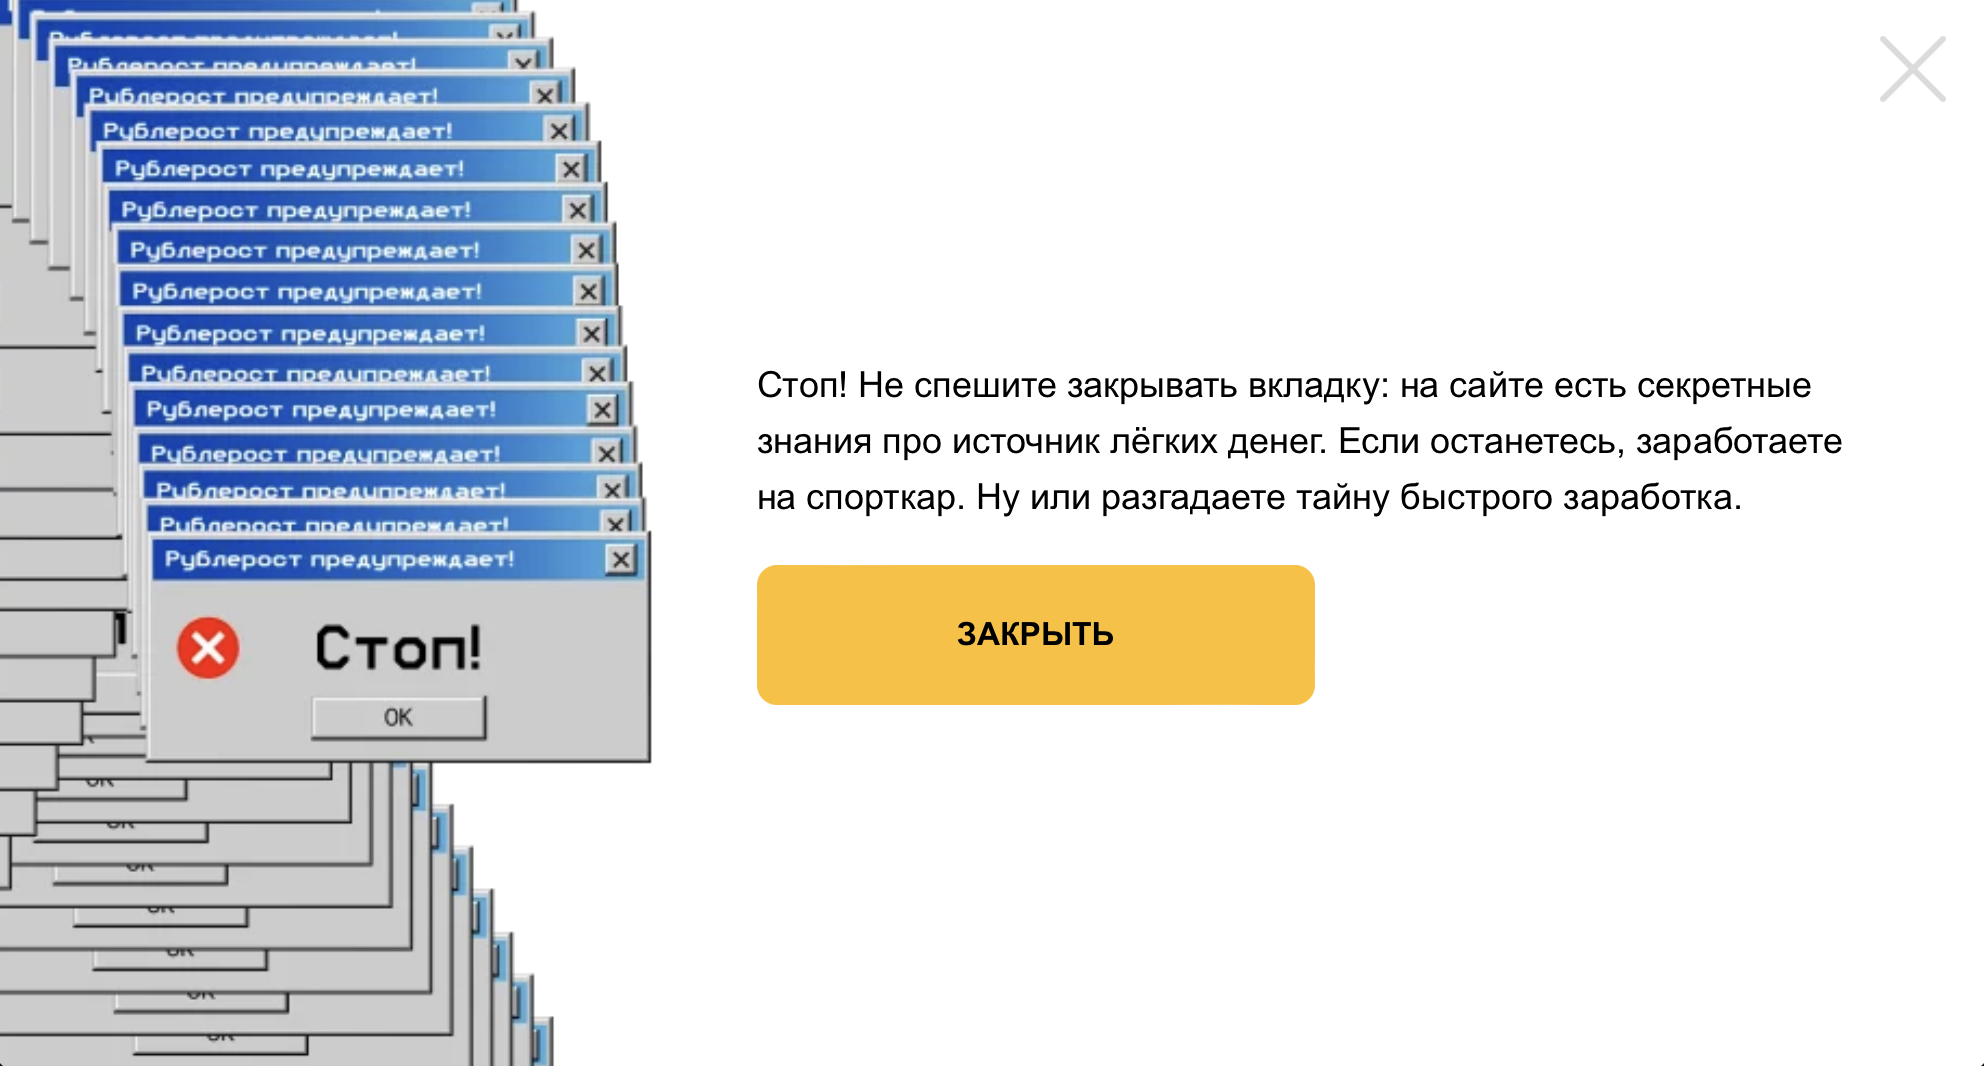
Так, на главной странице портала сразу появляется “всплывающее окно”. В сообщении обещают “секретные знания про источник легких денег”.


На “Рублеросте" собраны "лучшие практики", ознакомление с которыми поможет не попасться на удочку аферистов, сообщает регулятор.

“Пирамиды стараются мимикрировать под добросовестных участников рынка, но их суть остается прежней – это схема по привлечению денег людей, при которой прибыль выплачивается за счет средств новых участников, а иногда и не выплачивается вовсе", — говорится в пресс-релизе Банка России.

Мошенники заманивают жертв, обещая сверхвысокую доходность, а также используя методы социальной инженерии, "например людей торопят с принятием решений".

Только за прошлый год Центробанк выявил почти две тысячи таких пирамид. Это в 2,3 раза больше, чем в 2021 году. По данным регулятора, порядка 80% пирамид работают через интернет, это усложняет верификацию основателей.

"Сделать такой сайт очень быстро и дешево, постоянно находятся желающие заработать на чьей-то вере в легкий и быстрый заработок, поэтому очень важно повышать уровень финансовой грамотности", — подчеркнули в Банке России.

Добавим, накануне ЦБ поделился и другой статистикой по мошенничествам. Регулятору поступило две тысячи жалоб на схемы, в которых фигурирует сам Банк России. Там еще раз напомнили, что не работают с физическими лицами, как с клиентами, поэтому “сотрудники Центробанка” не могут им звонить.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru