



Банк России запустил мошеннический сайт Рублерост

Банк России запустил мошеннический сайт Рублерост

Банк России запустил мошеннический сайт Рублерост

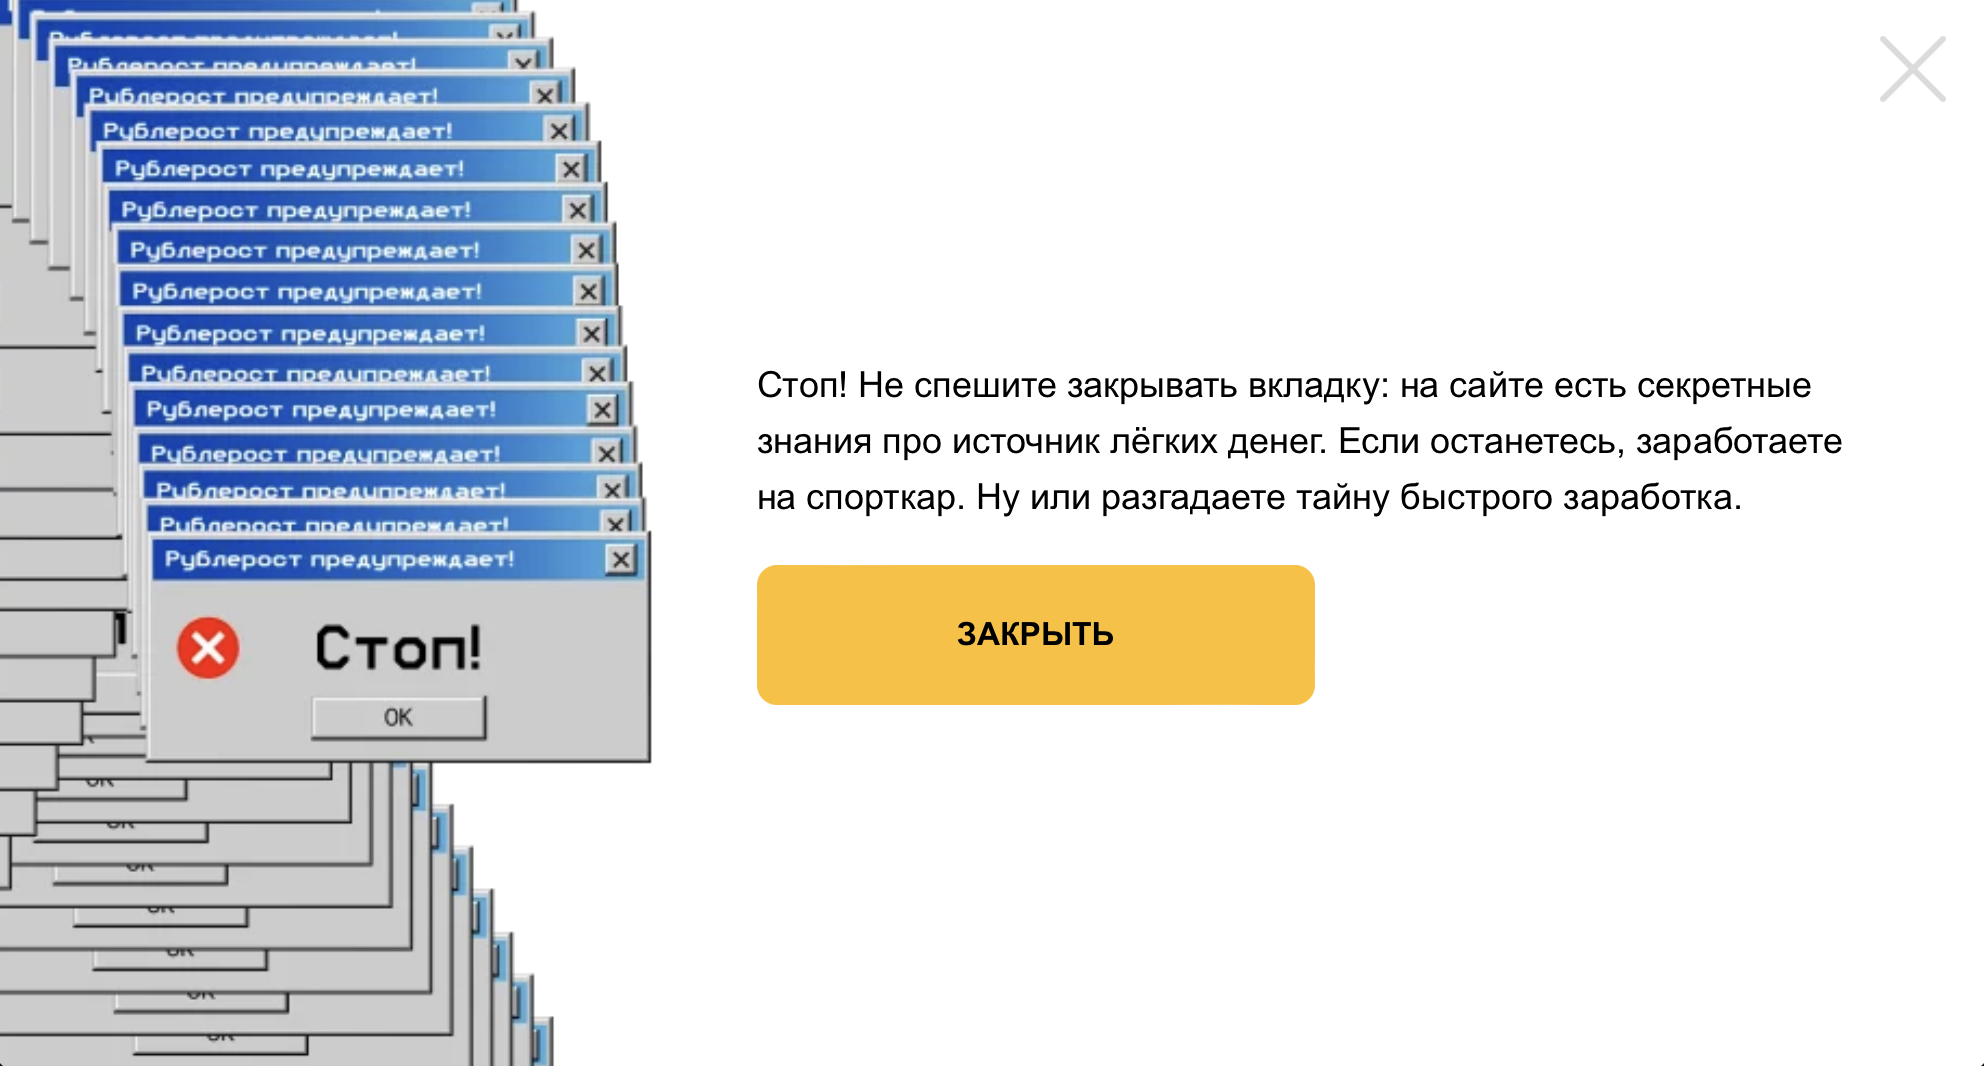
Центральный банк РФ запустил сайт, маскирующийся под мошеннический проект. Образовательный ресурс называется “Рублерост”, его цель — научить россиян распознавать финансовые пирамиды.

Сайт “Рублерост” выглядит как ловушка, обещающая быстрое обогащение, но на самом деле на нем собраны все самые популярные уловки мошенников, объясняет телеграм-канал Банка России. Образовательный проект помогает понять и запомнить, на что обратить внимание, если пользователю обещают высокий доход при минимальных усилиях.

Так, на главной странице портала сразу появляется “всплывающее окно”. В сообщении обещают “секретные знания про источник легких денег”.


На “Рублеросте" собраны "лучшие практики", ознакомление с которыми поможет не попасться на удочку аферистов, сообщает регулятор.

“Пирамиды стараются мимикрировать под добросовестных участников рынка, но их суть остается прежней – это схема по привлечению денег людей, при которой прибыль выплачивается за счет средств новых участников, а иногда и не выплачивается вовсе", — говорится в пресс-релизе Банка России.

Мошенники заманивают жертв, обещая сверхвысокую доходность, а также используя методы социальной инженерии, "например людей торопят с принятием решений".

Только за прошлый год Центробанк выявил почти две тысячи таких пирамид. Это в 2,3 раза больше, чем в 2021 году. По данным регулятора, порядка 80% пирамид работают через интернет, это усложняет верификацию основателей.

"Сделать такой сайт очень быстро и дешево, постоянно находятся желающие заработать на чьей-то вере в легкий и быстрый заработок, поэтому очень важно повышать уровень финансовой грамотности", — подчеркнули в Банке России.

Добавим, накануне ЦБ поделился и другой статистикой по мошенничествам. Регулятору поступило две тысячи жалоб на схемы, в которых фигурирует сам Банк России. Там еще раз напомнили, что не работают с физическими лицами, как с клиентами, поэтому “сотрудники Центробанка” не могут им звонить.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru