



Соискатель взломал популярные PHP-пакеты Packagist, чтобы получить работу

Соискатель взломал популярные PHP-пакеты Packagist, чтобы получить работу

Соискатель взломал популярные PHP-пакеты Packagist, чтобы получить работу

Исследователь в области кибербезопасности взломал более десятка пакетов Packagist, часть которых насчитывает сотни миллионов установок. Забавной оказалась причина такого поступка: специалист просто хотел получить работу в сфере ИБ.

Интересный соискатель действует под псевдонимом neskafe3v1. Он сам вышел на связь с BleepingComputer, заявив, что ему удалось получить контроль над 14 Packagist-пакетами, у одного из которых счётчик установок превышает 500 миллионов.

Для тех, кто не в курсе: Packagist представляет собой основной реестр PHP-пакетов, которые можно установить с помощью инструмента Composer. Packagist выступает больше в качестве хранилища или каталога метаданных.

Список взломанных пакетов с соответствующим количеством установок выглядит так:

Имя пакета Число установок
acmephp/acmephp 124,860
acmephp/core 419,258
acmephp/ssl 531,692
doctrine/doctrine-cache-bundle 73,490,057
doctrine/doctrine-module 5,516,721
doctrine/doctrine-mongo-odm-module 516,441
doctrine/doctrine-orm-module 5,103,306
doctrine/instantiator 526,809,061
growthbook/growthbook 97,568
jdorn/file-system-cache 32,660
jdorn/sql-formatter 94,593,846
khanamiryan/qrcode-detector-decoder 20,421,500
object-calisthenics/phpcs-calisthenics-rules 2,196,380
tga/simhash-php (aka tgalopin/simhashphp) 30,555


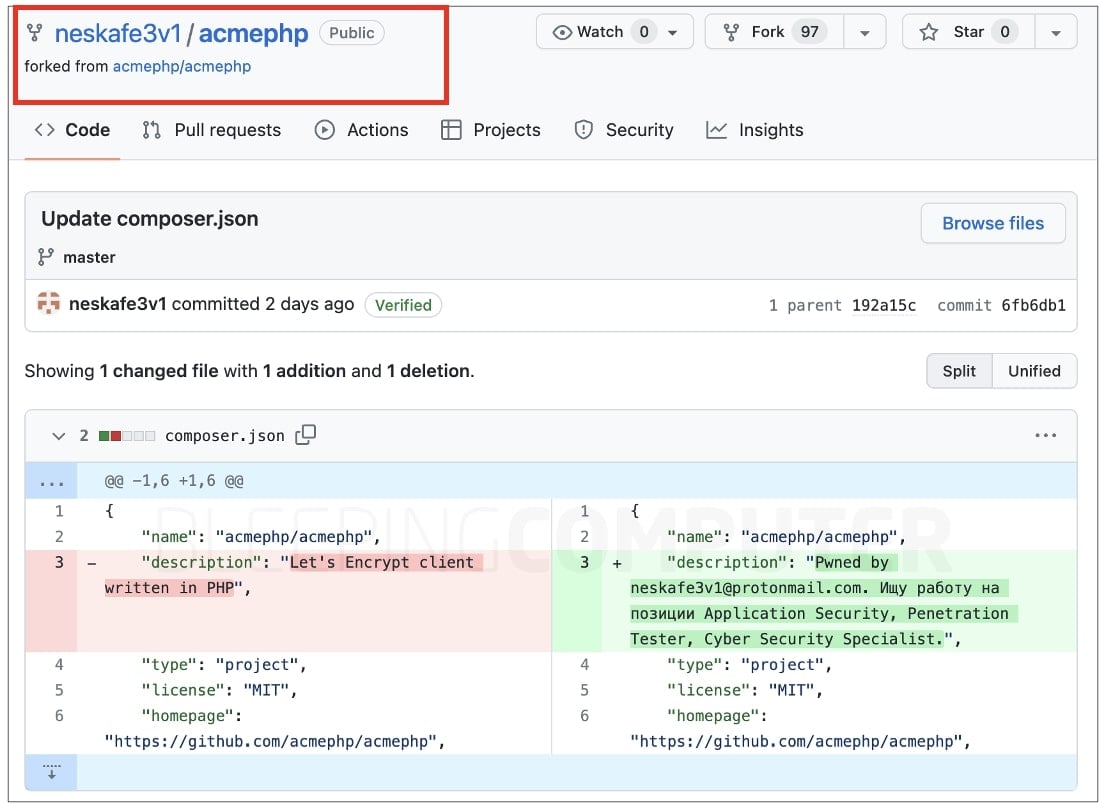
Исследователь предоставил BleepingComputer доказательство своей работы: затронутые страницы Packagist были модифицированы, чтобы продемонстрировать наличие доступа neskafe3v1 к пакетам.

Тут стоит отметить, что метод публикации пакетов в Packagist отличается от репозиториев вроде npm или PyPI. Разработчику не надо загружать бинарники на Packagist.org, вместо этого он создаёт аккаунт в системе Packagist и отправляет ссылку на свой репозиторий на GitHub.

У Packagist есть специальный робот-краулер, который просканирует данные и отобразит их на странице каталога.

Интересно, что в сообщении neskafe3v1 содержатся русские слова, что, конечно же, позволяет зарубежным коллегам отнести его к «российским хакерам»:

«Pwned by neskafe3v1.... Ищу работу на позиции Application Security, Penetration Tester, Cyber Security Specialist».

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru