



В Google Chrome 117 исчезнет индикация безопасных сайтов (HTTPS)

В Google Chrome 117 исчезнет индикация безопасных сайтов (HTTPS)

В Google Chrome 117 исчезнет индикация безопасных сайтов (HTTPS)

Если вы пользователь Google Chrome, вы знаете, что браузер отображает иконку замка на сайтах с «безопасным подключением» (HTTPS). Однако разработчики решили отказаться от такой индикации: скоро интернет-обозреватель будет использовать другой значок, который никак не относится к защищённости сайта.

Решение на первый взгляд странное, учитывая, что многие могли ориентироваться именно на «замочек», ведь он давал понять, что все передаваемые данные зашифрованы и скрыты от посторонних глаз.

Тем не менее в Google считают, что в привычной индикации больше нет необходимости, поскольку на сегодняшний день более 99% веб-сайтов в Сети загружаются в Chrome по HTTPS.

Интересно, что в эти 99% входят посадочные страницы, используемые в фишинговых атаках и для распространения вредоносных программ. Злоумышленники как раз и рассчитывают на этот самый «замочек», который должен убедить пользователя в безопасности ресурса.

«Практически все фишинговые сайты используют HTTPS и, соответственно, также отображают иконку замка. Это может ввести пользователей в заблуждение, поэтому не стоит полагаться на данную индикацию. Даже ФБР предупреждало о ненадёжности иконки замка», — объяснили в Google.

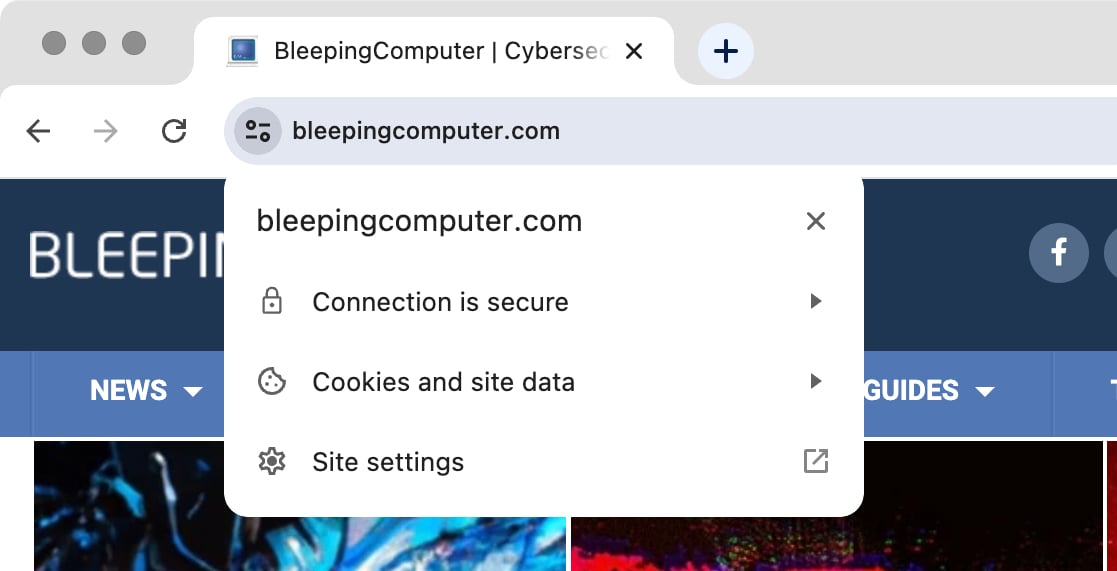
В Chrome 117 «замочек» заменят на один из вариантов иконки настроек, которые уже давно ассоциируются с кастомизацией софта. Пример приводит BleepingComputer:


Тем не менее, как видно на скриншоте, привычный «замочек» всё ещё можно будет увидеть после клика на новом символе в адресной строке.

Подпишитесь на новости

Наталья Касперская поставила под сомнение доверие к генеративному ИИ

Генеративный ИИ умеет писать тексты и код, но можно ли на него полагаться? Наталья Касперская считает, что с доверием к таким системам пока больше вопросов, чем ответов. В интервью корреспонденту Anti-Malware.ru Олесе Афанасьевой на BIS Summit она назвала критерий доверенности применительно к генеративному ИИ загадкой.

По объяснению Касперской, доверенная система должна работать с заранее заданными параметрами и обеспечивать предсказуемый результат.

Генеративный ИИ, по её оценке, под это определение не подпадает: он не способен каждый раз выдавать один и тот же результат.

«Критерий доверенности в применении к генеративному искусственному интеллекту для меня является загадкой», — заявила она.

Главная проблема, считает Касперская, — масштаб моделей. Огромное количество параметров и данных делает полноценную проверку такой системы практически недостижимой. Можно протестировать отдельные ответы и сценарии, но это ещё не доказывает надёжность всей модели.

«Вы можете сделать какие-то выборочные проверки, частичные. Они будут выборочными и частичными, они ничего не докажут», — подчеркнула Касперская.

Получается неудобный вопрос для бизнеса и государства: как доверять системе, поведение которой нельзя исчерпывающе проверить? По словам председателя правления АРПП «Отечественный софт», задача создания доверенного ИИ поставлена, но готового способа её решения она пока не видит.

Одними разговорами, считает Касперская, проблему не закрыть. Нужна совместная работа специалистов по ИИ и информационной безопасности, методистов и разработчиков стандартов.

RSS: Новости на портале Anti-Malware.ru