



Новые уязвимости BGP затрагивают популярный софт для маршрутизации

Новые уязвимости BGP затрагивают популярный софт для маршрутизации

Новые уязвимости BGP затрагивают популярный софт для маршрутизации

Исследователи в области кибербезопасности выявили уязвимости в софтовой имплементации протокола динамической маршрутизации BGP (Border Gateway Protocol). Эти бреши можно использовать в DoS-атаках.

В общей сложности эксперты насчитали три проблемы в версии FRRouting под номером 8.4. Это довольно популярный протокол с открытым исходным кодом для Linux- и Unix-платформ, его используют крупные вендоры: NVIDIA Cumulus, DENT и SONiC.

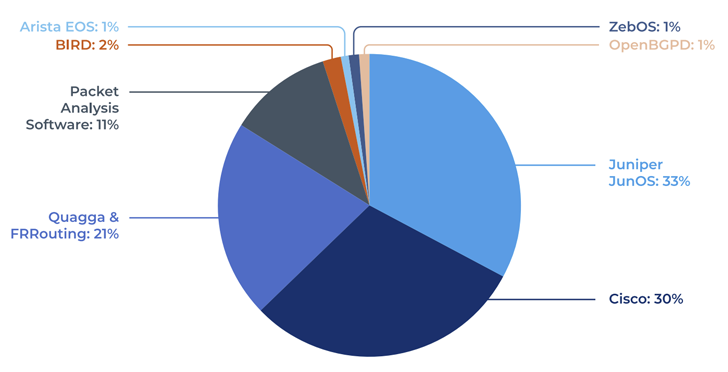
В ходе анализа исследователи из Forescout Vedere Labs изучили семь различных имплементаций BGP: FRRouting, BIRD, OpenBGPd, Mikrotik RouterOS, Juniper JunOS, Cisco IOS и Arista EOS. Список обнаруженных брешей выглядит так:

  • CVE-2022-40302 (6,5 балла по CVSS) — возможность чтения за пределами границ при обработке специально сформированного сообщения BGP OPEN с опцией Extended Optional Parameters Length.
  • CVE-2022-40318 (6,5 балла по CVSS) — аналогичная CVE-2022-40302 уязвимость.
  • CVE-2022-43681 (6,5 балла по CVSS) — чтение за пределами границ при обработке специально сформированного сообщения BGP OPEN, которое резко обрывается октетом длины опции.

«Выявленные бреши можно использовать для вызова сбоя в работе (DoS) BGP-пиров и сброса всех сессий», — пишут специалисты в отчёте.


Условный злоумышленник может провести спуфинг IP-адрес BGP-пира или задействовать эксплойт для других дыр и ошибок конфигурации софта, после чего отправить специально сформированное сообщение BGP OPEN.

Эксперты Forescout также выложили написанный на Python инструмент BGP Fuzzer, позволяющий организациям проверить, защищённость своих установок.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru