



Новые уязвимости BGP затрагивают популярный софт для маршрутизации

Новые уязвимости BGP затрагивают популярный софт для маршрутизации

Новые уязвимости BGP затрагивают популярный софт для маршрутизации

Исследователи в области кибербезопасности выявили уязвимости в софтовой имплементации протокола динамической маршрутизации BGP (Border Gateway Protocol). Эти бреши можно использовать в DoS-атаках.

В общей сложности эксперты насчитали три проблемы в версии FRRouting под номером 8.4. Это довольно популярный протокол с открытым исходным кодом для Linux- и Unix-платформ, его используют крупные вендоры: NVIDIA Cumulus, DENT и SONiC.

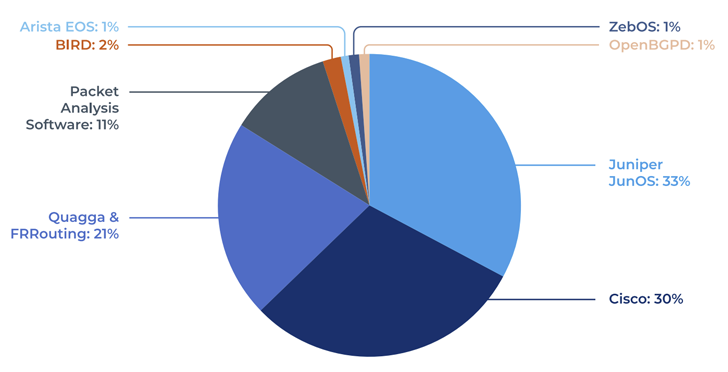
В ходе анализа исследователи из Forescout Vedere Labs изучили семь различных имплементаций BGP: FRRouting, BIRD, OpenBGPd, Mikrotik RouterOS, Juniper JunOS, Cisco IOS и Arista EOS. Список обнаруженных брешей выглядит так:

  • CVE-2022-40302 (6,5 балла по CVSS) — возможность чтения за пределами границ при обработке специально сформированного сообщения BGP OPEN с опцией Extended Optional Parameters Length.
  • CVE-2022-40318 (6,5 балла по CVSS) — аналогичная CVE-2022-40302 уязвимость.
  • CVE-2022-43681 (6,5 балла по CVSS) — чтение за пределами границ при обработке специально сформированного сообщения BGP OPEN, которое резко обрывается октетом длины опции.

«Выявленные бреши можно использовать для вызова сбоя в работе (DoS) BGP-пиров и сброса всех сессий», — пишут специалисты в отчёте.


Условный злоумышленник может провести спуфинг IP-адрес BGP-пира или задействовать эксплойт для других дыр и ошибок конфигурации софта, после чего отправить специально сформированное сообщение BGP OPEN.

Эксперты Forescout также выложили написанный на Python инструмент BGP Fuzzer, позволяющий организациям проверить, защищённость своих установок.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru