



Клоны Minecraft для Android заразили адваре HiddenAds 35 млн пользователей

Клоны Minecraft для Android заразили адваре HiddenAds 35 млн пользователей

Клоны Minecraft для Android заразили адваре HiddenAds 35 млн пользователей

В Google Play Store обнаружились 38 приложений, замаскированных под популярную игру Minecraft. Они примечательны тем, что протаскивают на Android-устройства пользователей адваре HiddenAds, загружающее рекламные объявления в фоновом режиме.

Minecraft насчитывает около 140 миллионов активных игроков ежемесячно. Популярность проекта давно не даёт покоя другим разработчикам, которые неоднократно пытались воспроизвести незатейливый стиль и геймплей знаменитой песочницы.

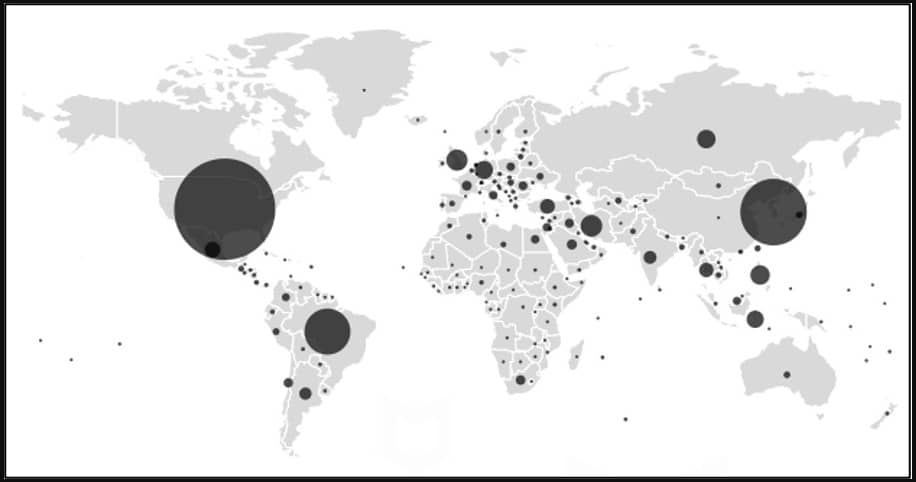
Недобросовестные девелоперы, пытающиеся замаскировать свой софт под Minecraft, начиняют его рекламными программами. В общей сложности такие приложения проникли на 35 млн Android-устройств в США, Канаде, Южной Корее и Бразилии.


Как правило, пользователи не замечают вредоносной активности, которая происходит в фоновом режиме, поскольку они увлечены игровым процессом. Более того, такие признаки, как чрезмерное потребление заряда батареи, повышенный расход сетевого трафика и нагревание смартфона юзеры могут списать на игру.

На адваре обратила внимание команда McAfee Mobile Research Team. Наиболее популярными вредоносами оказались следующие:

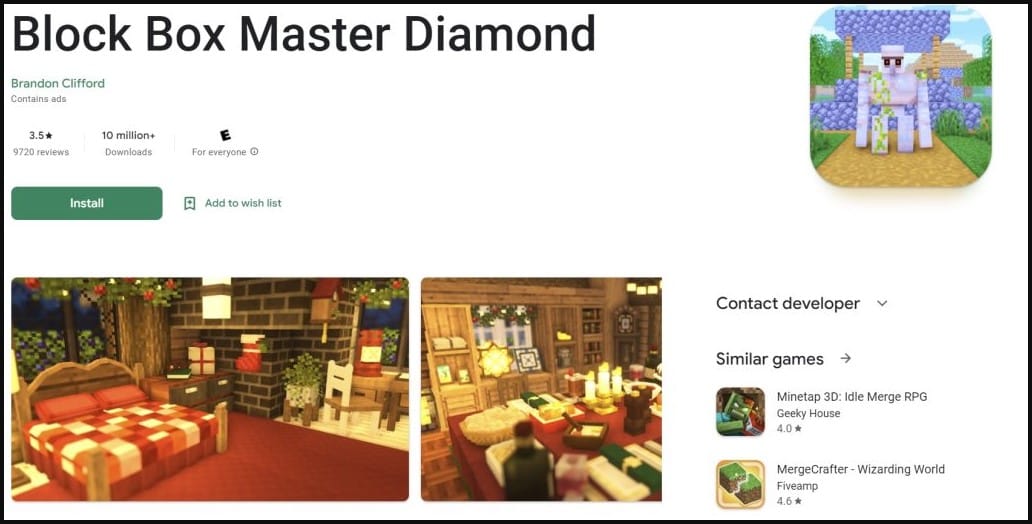
  • Block Box Master Diamond – 10 миллионов загрузок
  • Craft Sword Mini Fun – 5 миллионов загрузок
  • Block Box Skyland Sword – 5 миллионов загрузок
  • Craft Monster Crazy Sword – 5 миллионов загрузок
  • Block Pro Forrest Diamond – 1 миллион загрузок
  • Block Game Skyland Forrest – 1 миллион загрузок
  • Block Rainbow Sword Dragon – 1 миллион загрузок
  • Craft Rainbow Mini Builder – 1 миллион загрузок
  • Block Forrest Tree Crazy – 1 миллион загрузок


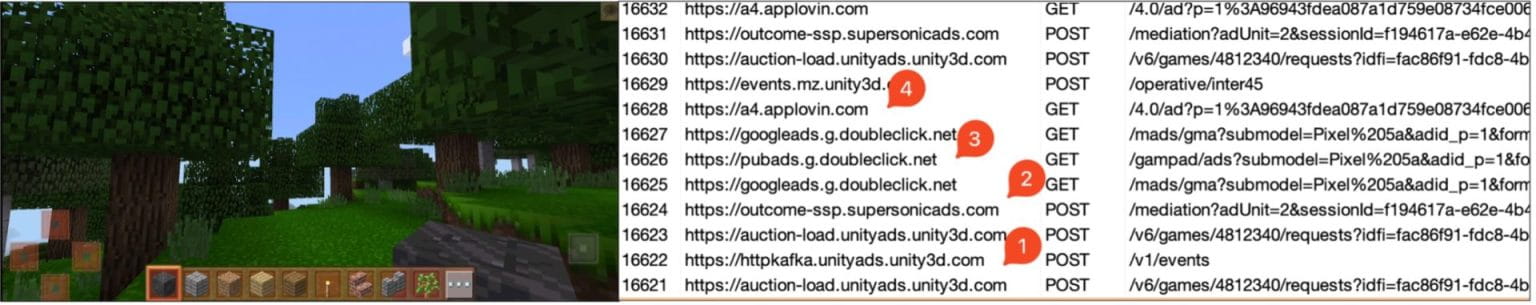
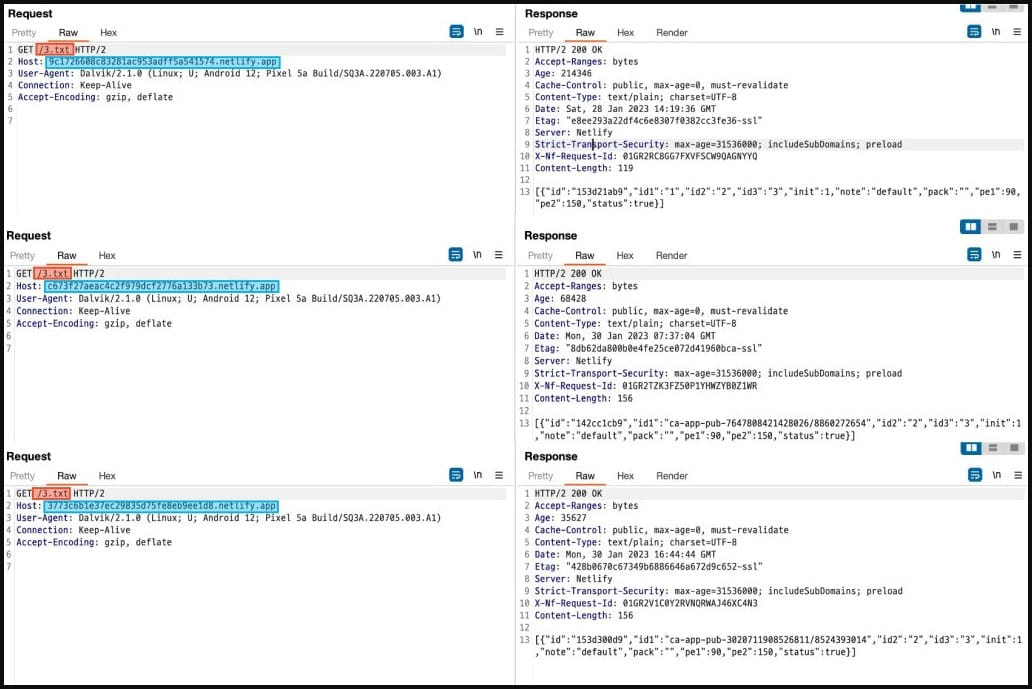
Анализ сетевого трафика, которым обменивается адваре, показал несколько странных пакетов, сгенерированных рекламными библиотеками от Google, AppLovin, Unity и Supersonic. Согласно отчёту McAfee, нежелательные приложения используют схожую структуру пакетов: «3.txt» фигурирует в качестве пути — https://(случайный_набор_символов).netlify.app/3.txt. А вот домены у каждого приложения свои.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru